Aggiornamento del 16 marzo 2026
All'inizio di questa settimana, Google ha erroneamente segnalato una vulnerabilità attivamente sfruttata in Chrome era stato corretto e ora ha annunciato che rilascerà un nuovo aggiornamento per proteggere gli utenti dalla vulnerabilità identificata come CVE-2026-3909.
Contenuto originale:
Google ha rilasciato un aggiornamento di sicurezza fuori banda per Chrome Versione desktop che corregge due vulnerabilità zero-day ad alta gravità.
Entrambe le vulnerabilità possono essere sfruttate da remoto e richiedono semplicemente che un utente visiti un sito web dannoso. Poiché la complessità dell'attacco è bassa, queste vulnerabilità rappresentano un rischio concreto maggiore.
Come aggiornare Chrome
Le versioni più recenti sono 146.0.7680.75/76 per Windows e macOS e 146.0.7680.75 per Linux . Se il tuo Chrome Se il browser è alla versione 146.0.7680.75 o successiva, sei protetto da queste vulnerabilità.
Il modo più semplice per rimanere aggiornati è consentire Chrome per aggiornarsi automaticamente. Tuttavia, gli aggiornamenti potrebbero subire dei ritardi se non si chiude spesso il browser o se qualcosa interferisce con il processo di aggiornamento.
Per aggiornare manualmente:
- Clicca sul menu"Altro" (i tre puntini)
- Vai su Impostazioni > Informazioni su Chrome .
- Se è disponibile un aggiornamento, Chrome inizierà il download.
- Ricomincia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
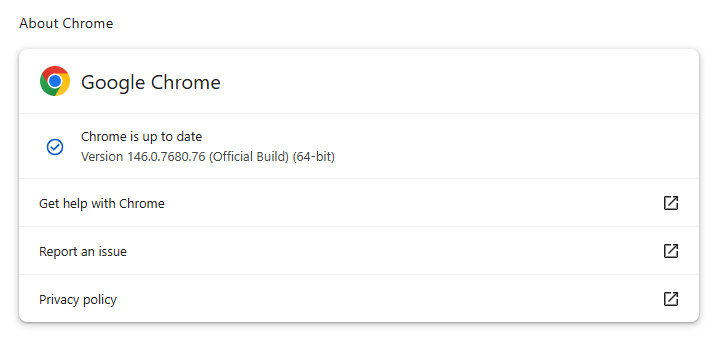
Puoi trovare istruzioni dettagliate anche nella nostra guida su come aggiornare Chrome su ogni sistema operativo , che include indicazioni su come verificare il numero di versione.
Dettagli tecnici
Google riferisce di aver individuato e risolto entrambi i bug internamente, con le correzioni rilasciate entro circa due giorni dalla segnalazione.
CVE‑2026‑3909 è una vulnerabilità di scrittura fuori dai limiti in Skia, Chrome Skia è una libreria grafica 2D utilizzata per il rendering di contenuti web ed elementi dell'interfaccia utente. Un attaccante remoto può attirare un utente su una pagina web dannosa che attiva il bug, corrompe la memoria e potenzialmente consente l'esecuzione di codice nel contesto del browser. Skia è una libreria grafica 2D open source utilizzata non solo da Google. Chrome ma anche in molti altri prodotti.
CVE-2026-3910 è una vulnerabilità dovuta a un'implementazione non corretta nel motore JavaScript e WebAssembly V8. Una pagina HTML appositamente modificata potrebbe consentire a un aggressore remoto di eseguire codice arbitrario all'interno della sandbox di V8. V8 è il motore sviluppato da Google per l'elaborazione di JavaScript e ha già registrato un numero di bug superiore alla media.
Chrome I componenti Skia e V8 sono obiettivi primari perché si trovano direttamente sul percorso tra i contenuti web non attendibili e il sistema sottostante.
In Skia è possibile combinare una scrittura fuori dai limiti con altri bug per eludere la sandbox del renderer, mentre i difetti di implementazione di V8 compaiono spesso nelle catene di exploit utilizzate da autori di minacce mirate e fornitori di spyware.
Come stare al sicuro
Per proteggere il tuo dispositivo, aggiorna Chrome il prima possibile. Ecco altri consigli per evitare di diventare vittima, anche prima che una vulnerabilità zero-day venga corretta:
- Non cliccare su link non richiesti contenuti in e-mail, messaggi, siti web sconosciuti o social media.
- Abilita gli aggiornamenti automatici e riavvia regolarmente. Molti utenti lasciano i browser aperti per giorni, il che ritarda la protezione anche se l'aggiornamento viene scaricato in background.
- Utilizza unasoluzione anti-malwareaggiornata e in tempo reale che includa una componente di protezione web.
Gli utenti di altri browser basati su Chromium riceveranno presto un aggiornamento simile.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .