Il Google Threat Intelligence Group (GTIG) segnala che, tra aprile e luglio, alcuni hacker hanno compromesso l'infrastruttura di aggiornamento e notifica di AOMEI Technology in una campagna oggetto di indagine.
AOMEI Backupper è un software di backup che, secondo l'azienda, è utilizzato da oltre 100 milioni di persone in tutto il mondo. Consente agli utenti di eseguire il backup dei file, copiare interi dischi rigidi e recuperare i dati in caso di problemi con il PC.
Gli aggressori hanno modificato temporaneamente l'infrastruttura di aggiornamento e notifica di AOMEI per indurre i clienti a scaricare ed eseguire malware sul proprio software.
Lo stesso sistema serve anche i clienti di AnyViewer, ma il report non identifica separatamente le infezioni AnyViewer confermate.
Per brevi periodi, gli aggressori hanno modificato le istruzioni di download del software in modo che puntassero a un archivio ZIP dannoso. Hanno anche modificato il numero di versione previsto e il checksum MD5 affinché il client lo accettasse. Poiché lo stesso file di configurazione remoto forniva l'indirizzo di download e il checksum previsto, gli aggressori potevano modificare sia il download che le informazioni utilizzate dal software per accettarlo.
I ricercatori hanno confermato tre finestre temporali di manomissione della durata di dieci, sei e cinque minuti, ma potrebbero essercene state altre. Se da un lato queste brevi finestre hanno offerto meno opportunità di infettare i computer, dall'altro hanno anche reso più difficile individuare l'attacco.
L'attacco ha utilizzato un downloader iniziale per installare una backdoor persistente che consente l'accesso remoto. I ricercatori non hanno identificato il malware distribuito come ransomware o infostealer, ma la backdoor permette agli aggressori di eseguire comandi e installare ulteriore malware. Ciò significa che un PC infetto potrebbe rimanere vulnerabile a ulteriori attacchi.
Come verificare se sei stato colpito
Se hai utilizzato AOMEI Backupper durante il periodo interessato, aggiorna il tuo software di sicurezza ed esegui una scansione. Puoi scaricare Malwarebytes Free per verificare la presenza di malware e rimuoverli.
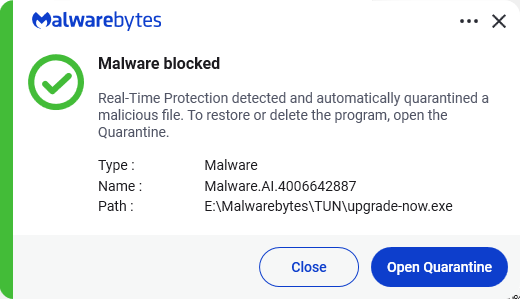
Malwarebytes 'Il motore di rilevamento AI identifica il programma iniziale di download del malware, upgrade-now.exe, COME Malware.AI.4006642887 COSÌ ThreatDown E Malwarebytes I clienti erano protetti dal componente di rilevamento in tempo reale.
Se ti senti a tuo agio a controllare Windows impostazioni e file, questi sono ulteriori segnali di allarme:
- Aperto Windows Utilità di pianificazione delle attività e controllare Libreria Utilità di pianificazione per un'attività denominata
RadminComponentRuntime. - Controlla nella cartella di installazione di AOMEI Backupper, in particolare nella cartella specifica della versione.
htmleTmphtmlcartelle, per un non firmatoupgrade-now.exeo un evento inaspettatoupgrade-now.zipSi noti che il programma di download del malware si elimina automaticamente dopo aver predisposto il payload successivo e aver creato la persistenza, quindi la sua assenza non significa che il PC sia pulito. - Se stai vedendo traffico in uscita verso
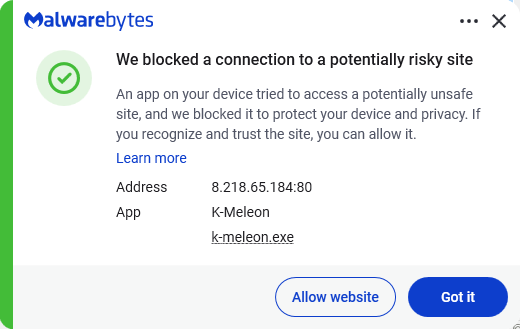
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117, o8.218.65.184, sia che siano bloccati o consentiti.
Se riscontri uno di questi segnali, chiedi aiuto invece di provare a pulire tutto manualmente. Disconnetti il PC da Internet se sospetti che sia attivamente compromesso e contatta un tecnico informatico di fiducia, l'assistenza Malwarebytes o il team IT/sicurezza della tua organizzazione.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .