Gli aggressori stanno eseguendo attacchi a pagamento Facebook annunci che sembrano promozioni ufficiali Microsoft, quindi indirizzano gli utenti a cloni quasi perfetti di Windows 11 pagina di download. Fai clic su Download ora e invece di un Windows Aggiornando il sistema, si ottiene un programma di installazione dannoso che ruba silenziosamente le password salvate, le sessioni del browser e i dati del portafoglio di criptovalute.
"Volevo solo aggiornarvi Windows “
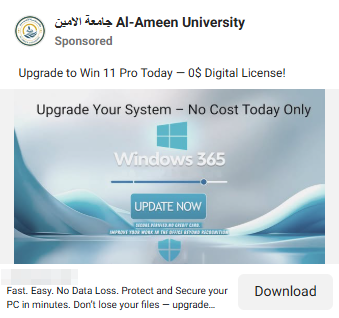
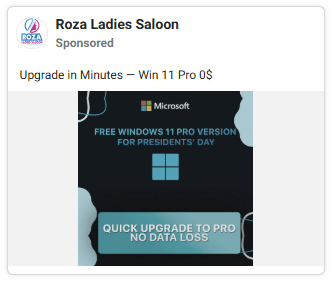
L'attacco inizia con qualcosa di assolutamente ordinario: un Facebook annuncio. Sembra professionale, utilizza il marchio Microsoft e promuove quello che sembra essere l'ultimo Windows Aggiornamento 11. Se avevi intenzione di mantenere aggiornato il tuo PC, questo aggiornamento rappresenta una comoda scorciatoia.
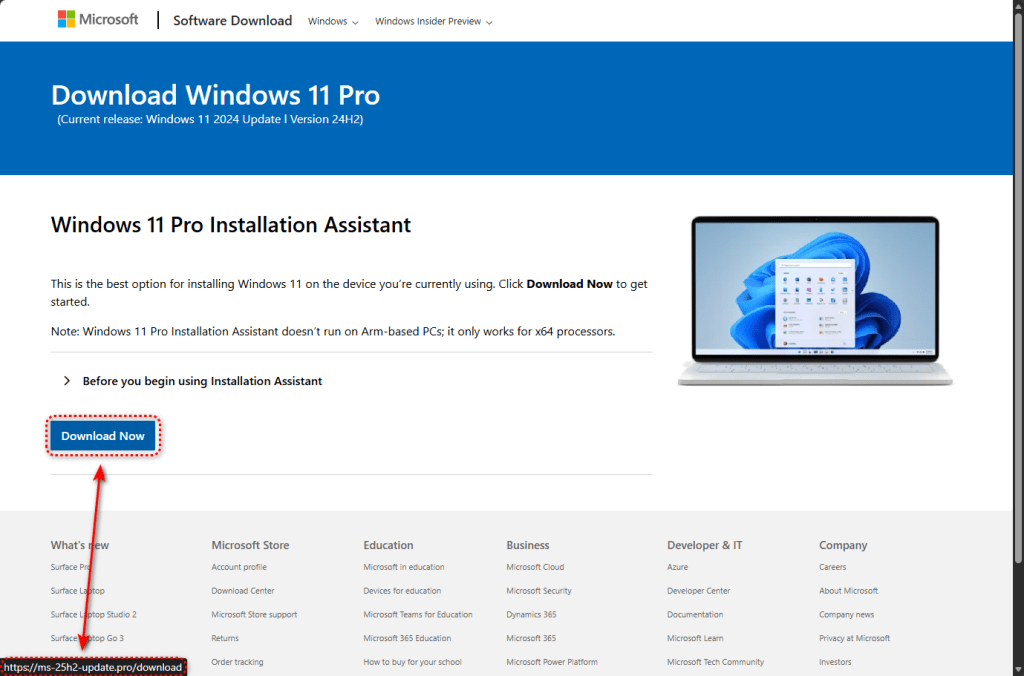
Cliccando sull'annuncio si accede a un sito che appare quasi identico al sito ufficiale di Microsoft. Download pagina. Il logo, il layout, i caratteri e persino il testo legale nel piè di pagina sono copiati. L'unica differenza evidente è nella barra degli indirizzi. Invece di microsoft.com, vedrai uno di questi domini simili:
- download[.]pro
- ms-25h2-aggiornamento[.]pro
- download[.]pro
- ms25h2-aggiornamento[.]pro
Il “25H2” nei nomi di dominio è intenzionale. Imita la convenzione di denominazione che Microsoft usa per Windows La versione 24H2, quella attuale, era sulla bocca di tutti al momento del lancio di questa campagna, rendendo i domini falsi apparentemente plausibili a prima vista.
Geofencing: solo i destinatari giusti ricevono il payload
Questa campagna non infetta ciecamente tutti coloro che visitano il sito.
Prima di distribuire il malware, la pagina falsa verifica chi sei. Se ti connetti da un indirizzo IP di un data center, spesso utilizzato dai ricercatori di sicurezza e dagli scanner automatici, verrai reindirizzato a google.com. Il sito sembra innocuo.
Solo i visitatori che sembrano essere utenti regolari di casa o dell'ufficio ricevono il file dannoso.
Questa tecnica, nota come geofencing combinata con il rilevamento sandbox, è ciò che ha permesso a questa campagna di funzionare così a lungo senza essere individuata e bloccata dai sistemi automatizzati. L'infrastruttura è configurata per eludere l'analisi automatizzata della sicurezza.
Quando un utente target fa clic su Download ora , il sito attiva un Facebook L'evento "Lead" del pixel è lo stesso metodo di tracciamento utilizzato dagli inserzionisti legittimi per misurare le conversioni. Gli aggressori monitorano quali vittime abboccano all'esca e ottimizzano la spesa pubblicitaria in tempo reale.
Un "programma di installazione" da 75 MB fornito direttamente da GitHub
Se superi i controlli, il sito scarica un file chiamato ms-update32.exe . Con 75 MB, sembra un legittimo Windows programma di installazione.
Il file è ospitato su GitHub, una piattaforma affidabile utilizzata da milioni di sviluppatori. Ciò significa che il download tramite HTTPS con un certificato di sicurezza valido. Poiché proviene da un dominio affidabile, i browser non lo contrassegnano automaticamente come sospetto.
Il programma di installazione è stato creato utilizzando Inno Setup, uno strumento legittimo spesso utilizzato in modo improprio dagli autori di malware perché consente di creare pacchetti di installazione dall'aspetto professionale.
Cosa succede quando lo esegui
Prima di compiere qualsiasi azione dannosa, il programma di installazione verifica se è sotto osservazione. Cerca ambienti di macchine virtuali, software di debug e strumenti di analisi. Se ne trova uno, si interrompe. Si tratta della stessa logica di evasione che gli consente di eludere molte sandbox di sicurezza automatizzate, sistemi progettati per funzionare all'interno di macchine virtuali.
Sul computer di un utente reale, il programma di installazione procede all'estrazione e alla distribuzione dei suoi componenti.
Il componente più significativo è un'applicazione completa basata su Electron installata su C:\Users\<USER>\AppData\Roaming\LunarApplication\. Electron è un framework legittimo utilizzato da app come Slack e Visual Studio Code. Questo lo rende un utile travestimento.
La scelta del nome non è casuale. "Lunar" è un marchio associato agli strumenti per le criptovalute e l'applicazione viene fornita in bundle con librerie Node.js progettate specificamente per creare archivi ZIP, il che suggerisce che raccoglie dati, li impacchetta e li invia. I probabili obiettivi includono file di portafogli di criptovalute, frasi seed, archivi di credenziali del browser e cookie di sessione.
Allo stesso tempo, due script PowerShell offuscati con nomi di file casuali vengono scritti nella cartella %TEMP% ed eseguiti con una riga di comando che disabilita deliberatamente Windows Protezioni per la firma degli script:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Nascosto nel registro, coprendo le sue tracce
Per sopravvivere ai riavvii, il malware scrive un grande blocco binario nel Windows registrazione presso: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Il percorso del registro TIP (Text Input Processor) è un percorso legittimo Windows componente, il che rende meno probabile che desti sospetti.
La telemetria mostra anche un comportamento coerente con l'iniezione di processo. Il malware crea Windows Il programma inietta codice dannoso nei processi in stato sospeso e ne riprende l'esecuzione. Ciò consente al codice dannoso di essere eseguito con l'identità di un processo legittimo, riducendo le probabilità di rilevamento.
Una volta avviata l'esecuzione, il programma di installazione elimina i file temporanei per ridurre le tracce forensi. Può anche avviare operazioni di spegnimento o riavvio del sistema, potenzialmente per interferire con l'analisi.
Il malware utilizza diverse tecniche di crittografia e offuscamento, tra cui RC4, HC-128, codifica XOR e hashing FNV per la risoluzione delle API. Questi metodi rendono più difficile l'analisi statica.
IL Facebook angolo degli annunci
L'uso di pagamenti Facebook La pubblicità finalizzata alla distribuzione di malware merita una riflessione. Non si tratta di un'email di phishing che finisce nella cartella spam, né di un risultato dannoso nascosto in una pagina di ricerca. Questi sono annunci a pagamento. Facebook annunci pubblicitari che compaiono accanto ai post di amici e familiari.
Gli aggressori hanno condotto due campagne pubblicitarie parallele, ciascuna indirizzata a domini di phishing separati. Ogni campagna ha utilizzato il proprio Facebook ID pixel e parametri di tracciamento. Se un dominio o un account pubblicitario viene chiuso, gli altri possono continuare a funzionare.
L'uso di due domini paralleli e due campagne pubblicitarie separate suggerisce che gli operatori abbiano integrato una ridondanza: se un dominio viene chiuso o un account pubblicitario viene sospeso, l'altro continua a funzionare.
Cosa fare se pensi di essere stato colpito
Questa campagna è tecnicamente impeccabile e operativamente consapevole. L'infrastruttura dimostra la conoscenza delle comuni tecniche di ricerca sulla sicurezza e di sandboxing. Capiscono come le persone scaricano il software e hanno scelto Facebook La pubblicità è il loro vettore di distribuzione proprio perché raggiunge utenti reali in un contesto in cui la fiducia è elevata.
Ricordare: Windows gli aggiornamenti provengono da Windows Aggiorna direttamente dalle impostazioni di sistema, non da un sito web e mai da un annuncio sui social media. Microsoft non fa pubblicità. Windows aggiornamenti su Facebook .
E un consiglio da professionista: Malwarebytes avrebbe rilevato e bloccato il carico utile identificato e l'infrastruttura associata.
Se avete scaricato ed eseguito un file da uno di questi siti, considerate il sistema compromesso e agite rapidamente.
- Non accedere ad alcun account da quel computer finché non è stato sottoposto a scansione e pulizia.
- Eseguite immediatamente una scansione completa con Malwarebytes .
- Modifica le password degli account importanti come e-mail, banca e social media da un dispositivo diverso e pulito.
- Se utilizzi portafogli di criptovaluta su quel dispositivo, trasferisci i fondi su un nuovo portafoglio con una nuova frase seed generata su un dispositivo pulito.
- Se su quel dispositivo erano memorizzate o accessibili credenziali finanziarie, valuta la possibilità di avvisare la tua banca e di attivare il monitoraggio delle frodi.
Per i team IT e di sicurezza:
- Blocca i domini di phishing a livello di DNS e proxy web
- Avviso sull'esecuzione di PowerShell con
-ExecutionPolicy Unrestrictedin contesti non amministrativi - Cerca la directory LunarApplication e randomizzata
.yiz.ps1/.unx.ps1file in%TEMP%
Indicatori di compromesso (IOC)
Hash del file (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domini
- download[.]pro
- ms-25h2-aggiornamento[.]pro
- download[.]pro
- ms25h2-aggiornamento[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL di consegna del payload)
Artefatti del file system
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Registro
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (dati binari di grandi dimensioni — persistenza)
Facebook infrastrutture pubblicitarie
- ID pixel: 1483936789828513
- ID pixel: 955896793066177
- ID campagna: 52530946232510
- ID campagna: 6984509026382