Una convincente campagna di phishing sta prendendo di mira YouTube creatori, e se funziona, gli aggressori non rubano solo il tuo login di Google. Possono prendere il controllo del tuo intero account Google, inclusi Gmail, i tuoi file e i pagamenti, quindi dirottare il tuo YouTube sfrutta il tuo canale e usa il tuo pubblico per mettere in atto truffe.
L'esca è una falsa notifica di violazione del copyright talmente convincente che persino gli utenti più attenti alla sicurezza potrebbero cascarci. Il sito di attacco recupera i dati reali del tuo canale, come l'immagine del profilo, il numero di iscritti e l'ultimo video, per creare una pagina allarmistica personalizzata. Ti reindirizza poi verso una pagina di accesso progettata per rubare i dati del tuo account Google.
L'operazione funziona come un franchising: diversi aggressori condividono la stessa piattaforma, e ciascuno di essi conduce le proprie campagne contro creatori diversi.
Perché il tuo YouTube Il canale vale più di quanto pensi
Per i creatori a tempo pieno, un YouTube Il canale non è solo un hobby, è un'attività commerciale. Genera entrate tramite pubblicità, sponsorizzazioni e merchandising. E tutto questo è gestito tramite un unico account Google, che controlla anche Gmail, Google Drive e i dati di pagamento.
È proprio questo che rende i creatori di contenuti bersagli così appetibili. Gli hacker che prendono il controllo di un canale spesso ne modificano l'identità in pochi minuti, solitamente per spacciarsi per un'azienda che opera nel settore delle criptovalute, e sfruttano il pubblico esistente per trasmettere in diretta streaming truffe. Il creatore originale viene escluso e assiste impotente mentre il frutto di anni di lavoro viene utilizzato per frodare i propri iscritti.
Un avviso di violazione del copyright è l'esca perfetta perché sfrutta l'unica cosa che i creatori temono di più: perdere il proprio canale da un giorno all'altro.
“Verifica subito lo stato dei diritti d'autore sul tuo canale YouTube”
La campagna è ospitata su un sito chiamato dmca-notification[.]info. La scheda del browser riporta "Youtube | Violazioni del copyright" e la pagina stessa appare pulita e professionale, completa di YouTube logo, barra di ricerca e istruzioni utili.
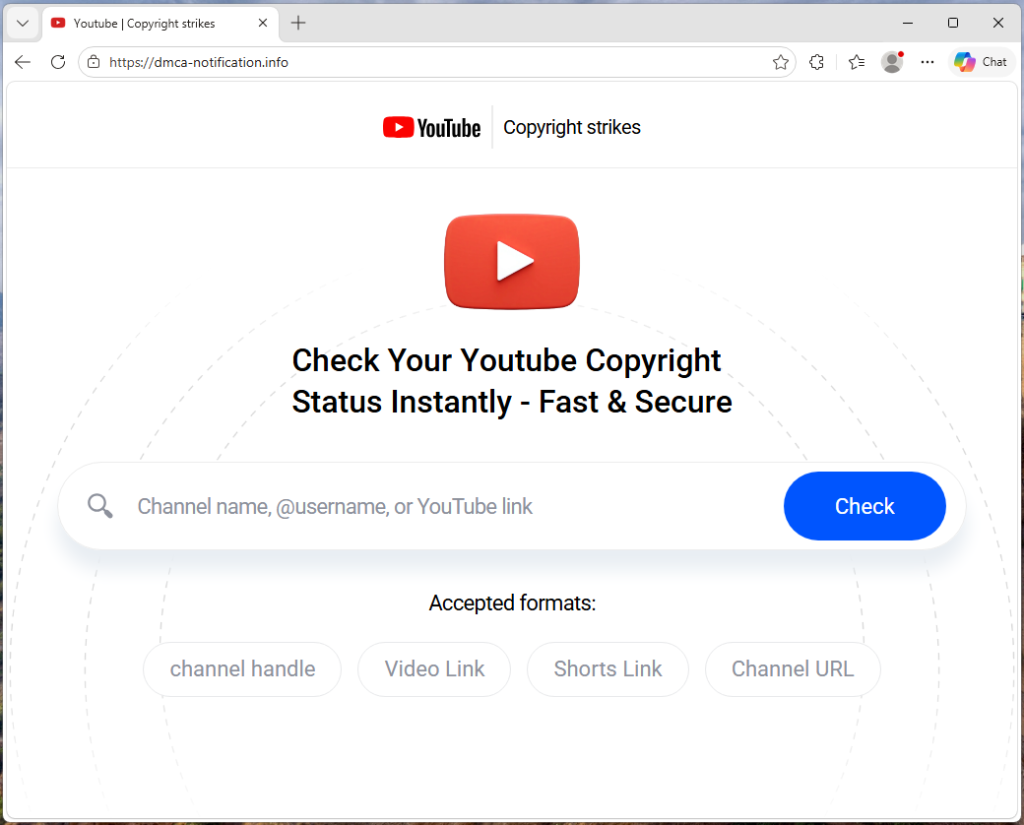
Ti invita a inserire il nome del tuo canale, il tuo @handle o il link al video per verificare lo stato dei diritti d'autore. Nulla in questo messaggio sembra immediatamente sospetto.
Ogni link di phishing include l'identificativo del canale della vittima direttamente nell'URL, quindi la pagina sa già chi sei prima ancora che tu digiti qualcosa.
Il codice sorgente contiene un indicatore di tracciamento denominato suppressTelegramVisit, che modifica il modo in cui vengono registrate le visite a seconda della presenza o meno di un parametro di affiliazione. Ciò suggerisce che gli operatori potrebbero coordinare il traffico tramite Telegram, sebbene il kit possa essere distribuito attraverso qualsiasi piattaforma.
I tuoi stessi video, usati contro di te
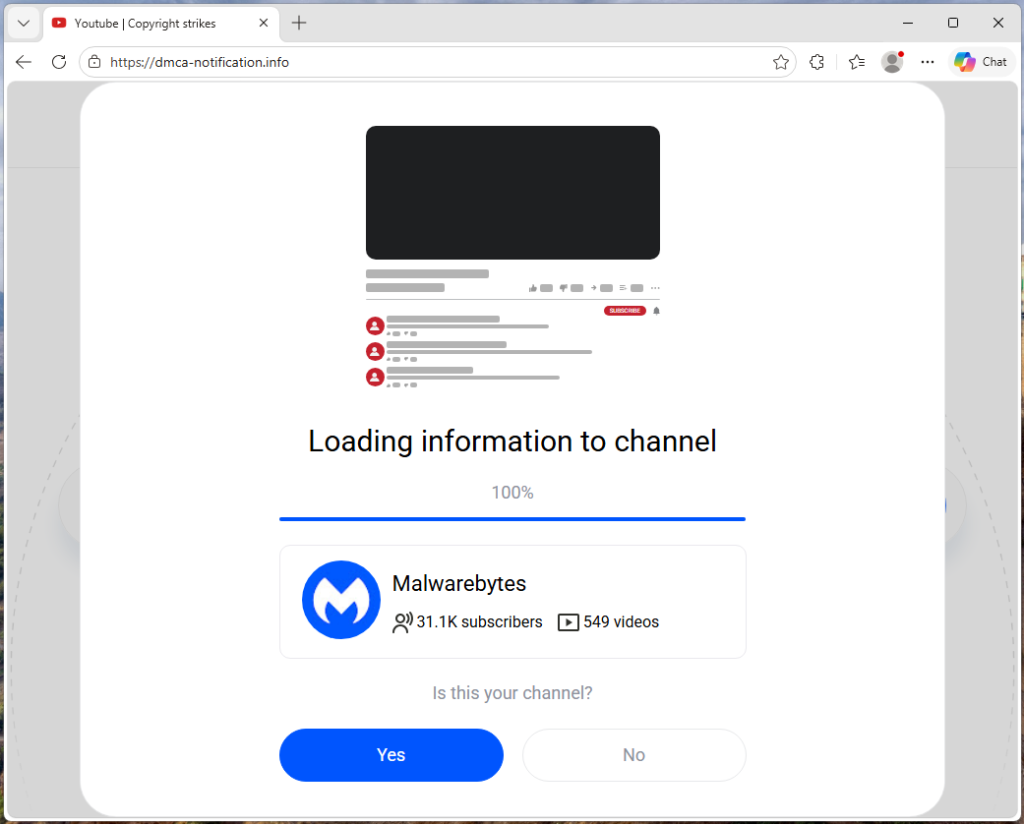
Una volta che la pagina ha il nome del tuo canale, recupera i dati reali da YouTube : il tuo avatar, il numero di iscritti, il numero di video e il tuo caricamento più recente (inclusi titolo, miniatura e numero di visualizzazioni). Queste informazioni vengono poi utilizzate per creare una falsa denuncia per violazione del copyright.
Vedi il tuo marchio accanto a un avviso in cui si sostiene che una parte specifica del tuo ultimo video sia stata segnalata per violazione del copyright. I timestamp vengono generati dinamicamente per ogni destinatario in base alla durata del video, rendendo ogni avviso unico e credibile. È come ricevere una falsa comunicazione legale che riporta il tuo vero indirizzo di casa. I dati personali rendono più difficile liquidarla come spam.
«Rispondete entro tre giorni, pena l'adozione di misure coercitive»
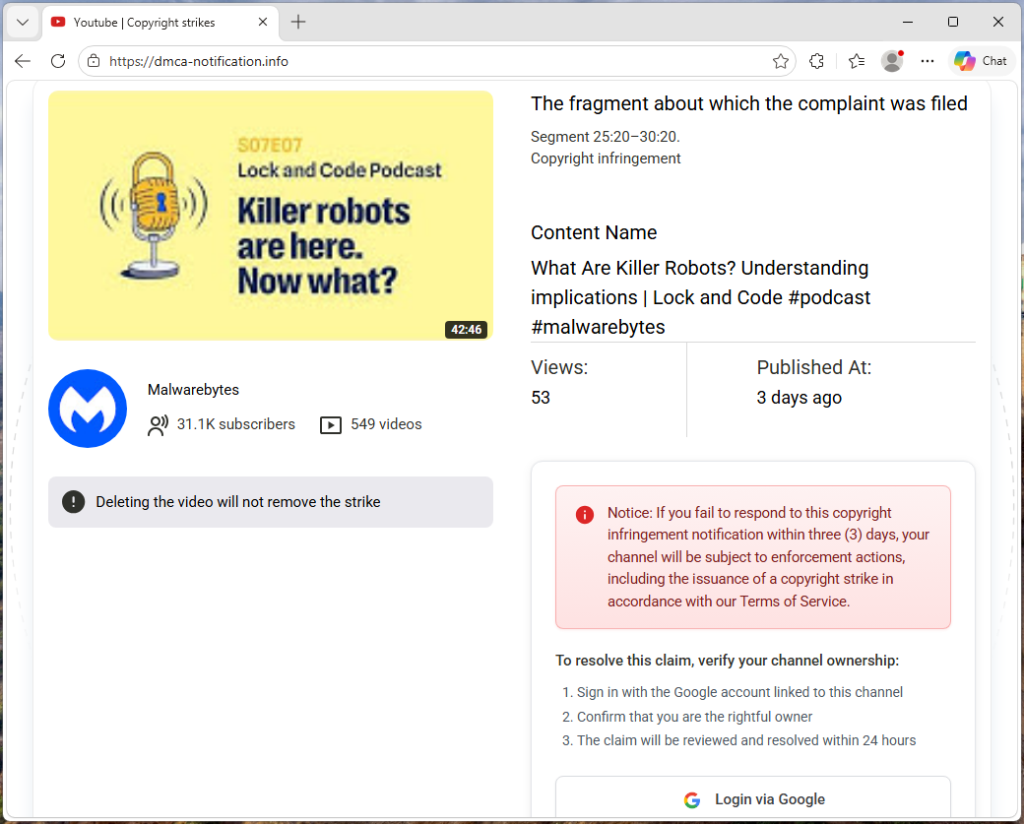
La pagina aumenta la pressione. Un avviso ti informa che l'eliminazione del video non cancellerà la segnalazione. Un messaggio in rosso ti avverte che, se non rispondi entro tre giorni, il tuo canale sarà soggetto a provvedimenti disciplinari. La soluzione proposta è semplice: accedi con Google per confermare di essere il proprietario del canale e la segnalazione verrà risolta entro 24 ore.
Ogni elemento della pagina è studiato per spingerti a cliccare sul pulsante «Accedi con Google» prima ancora che tu abbia il tempo di rifletterci.
La pagina di accesso che ruba i dati del tuo account
Quando si fa clic su quel pulsante, il sito si collega al proprio server backend per recuperare l'indirizzo di una pagina di phishing esterna, che l'autore dell'attacco può sostituire con un nuovo dominio in qualsiasi momento.
Nel traffico osservato, la richiesta a /api/get-active-domain ha restituito il dominio blacklivesmattergood4[.]com, che è stato poi caricato all'interno di un overlay a schermo intero sovrapposto alla pagina con l'avviso di copyright.
Quello che appare dopo è un classico attacco Browser-in-the-Browser: un falso Chrome Pop-up realizzato interamente in HTML e CSS. Include una barra del titolo con la scritta "Accedi - Account Google - Google Chrome ", un'icona a forma di lucchetto e un URL che assomiglia a accounts.google.com. Niente di tutto ciò è reale. Sono solo immagini. L'unica barra degli indirizzi vera e propria è quella nella parte superiore del tuo browser, che mostra ancora dmca-notification[.]info.
All'interno della finestra fasulla si trova una replica molto realistica della pagina di accesso di Google. Sembra proprio quella vera, ma ogni tasto premuto viene inviato all'autore dell'attacco.

L'analisi del traffico ha inoltre evidenziato tentativi di contattare altri domini—dopozj[.]net, ec40pr[.]net, e xddlov[.]net—che al momento della rilevazione restituivano errori 502. Potrebbe trattarsi di infrastrutture di backup o di server di inoltro delle credenziali che erano offline.
È proprio l'approccio basato sulla rotazione dei domini a rendere questa campagna così resiliente. Il dominio utilizzato per il phishing viene recuperato in tempo reale senza alcuna memorizzazione nella cache, consentendo agli autori degli attacchi di cambiare rapidamente infrastruttura. Se un dominio viene messo fuori uso, la vittima successiva viene reindirizzata verso uno nuovo.
Una volta inserite le credenziali, la finestra pop-up si chiude e la vittima viene reindirizzata alla pagina con l'avviso sul copyright senza alcuna conferma o messaggio di errore. Ciò concede all'autore dell'attacco il tempo necessario per utilizzare le credenziali rubate prima che la vittima si accorga di quanto accaduto.
I grandi canali se la cavano senza conseguenze (di proposito)
Un dettaglio interessante: il kit verifica se il canale di destinazione ha più di tre milioni di iscritti. In tal caso, l'intero flusso di phishing viene saltato. Al posto dell'avviso relativo alla violazione del copyright e del pulsante di accesso, la pagina mostra un messaggio innocuo: «Il tuo canale è in regola. Non è necessaria alcuna ulteriore azione».
Questa è quasi certamente una tattica di elusione. I canali molto grandi hanno maggiori probabilità di avere team di sicurezza dedicati, relazioni con YouTube il personale addetto alla fiducia e alla sicurezza, o la visibilità necessaria per innescare una rapida interruzione dell'attività se segnalano pubblicamente la truffa. Escludendoli automaticamente, il kit riduce il rischio di attirare l'attenzione proprio dalle persone più capaci di far chiudere l'operazione.
Non solo un truffatore
Il codice sorgente rivela che non si tratta di una singola pagina di phishing gestita da una sola persona. Il kit include un sistema di tracciamento degli affiliati in cui ogni hacker riceve un proprio ID incorporato nei link di phishing che invia. Un backend centrale tiene traccia di quale operatore ha indirizzato quale vittima e fino a che punto ogni bersaglio è arrivato nel funnel. La nostra analisi del traffico lo conferma: il link di phishing includeva un ID di riferimento (ref=huyznaetdmca), il tag di affiliazione predefinito, che sembra essere una traslitterazione di una frase russa. Marchi come Google e YouTube sono inoltre scritti con caratteri cirillici simili nel codice sorgente per eludere gli scanner di sicurezza automatici.
In breve, questo è il phishing come servizio: una piattaforma condivisa che più aggressori possono utilizzare per condurre campagne contro YouTube creatori su larga scala.
Come proteggersi
Questa campagna ci ricorda che il phishing è ormai ben lontano dalle e-mail piene di errori ortografici inviate da un "principe nigeriano". I kit di phishing odierni sono piattaforme progettate in modo professionale, dotate di infrastrutture dinamiche, personalizzazione in tempo reale e distribuzione in stile franchising.
Per YouTube creatori, la regola chiave è semplice: gli avvisi di violazione del copyright appaiono solo in YouTube Studio.
Se ricevi un avviso da qualsiasi altra fonte, consideralo sospetto.
- Diffidate delle richieste urgenti. Le procedure di copyright autentiche non vi spingono ad agire in fretta
- Vai direttamente su studio.youtube.com o tramite canali affidabili per verificare il tuo stato
- Non effettuare mai l'accesso tramite un link contenuto in un'e-mail o in un messaggio
Individua una finestra del browser falsa
- Prova a trascinarlo: una finestra vera si sposta liberamente. Una finta rimane fissa all'interno della pagina
- Riduci a icona il browser: un vero pop-up rimane aperto, mentre uno falso scompare
- Controlla l'URL: se non riesci a interagire con esso, si tratta semplicemente di un'immagine
Anche se tutto sembra a posto, controlla sempre la barra degli indirizzi prima di inserire il nome utente e la password.
Se hai già inserito i tuoi dati, agisci in fretta:
- Cambia subito la tua password di Google
- Revoca le sessioni attive nelle impostazioni di sicurezza del tuo account
- Controlla il tuo YouTube canale per modifiche non autorizzate
Indicatori di compromesso (IOC)
Dominio
dmca-notification[.]info(sito principale di phishing)blacklivesmattergood4[.]com(dominio utilizzato per il furto di credenziali — attivo al momento della rilevazione)dopozj[.]net(infrastrutture correlate — 502 al momento della rilevazione)ec40pr[.]net(infrastrutture correlate — 502 al momento della rilevazione)xddlov[.]net(infrastrutture correlate — 502 al momento della rilevazione)
C'è qualcosa che non va? Controlla prima di cliccare.
Malwarebytes Scam Guard ti aiuta ad analizzare istantaneamente link, testi e screenshot sospetti.
Disponibile con Malwarebytes Premium Security per tutti i tuoi dispositivi e nell'app Malwarebytes per iOS e Android .