Mentre i licenziamenti aumentano e il mercato viene invaso da chi cerca lavoro, le campagne di phishing che si spacciano per grandi marchi, tra cui Coca-Cola e Ferrari, stanno intensificandosi e sono più sofisticate che mai.
La prima truffa che abbiamo trovato utilizza una pagina di prenotazione convincente per raccogliere i dati personali, quindi inganna le vittime inducendole a fornire le credenziali del loro account di lavoro Google tramite una falsa pagina di accesso camuffata all'interno di quella che sembra una vera Chrome finestra del browser. Ciò che rende questa campagna particolarmente pericolosa è che va oltre il solito trucco della finestra falsa: il kit non si limita a rubare una password e a fermarsi, ma il codice sorgente mostra che inoltra l'input dell'utente a un backend controllato dall'attaccante e fornisce dinamicamente diverse richieste di autenticazione a due fattori in base alla risposta del server, in linea con i framework di phishing in tempo reale progettati per eludere l'autenticazione a più fattori (MFA).
Se hai ricevuto un'offerta di lavoro inaspettata in cui ti viene chiesto di «fissare una chiamata», ecco a cosa devi prestare attenzione.
Una tempesta perfetta per le truffe nel mondo del lavoro
Queste truffe non nascono dal nulla. Il mercato del lavoro statunitense è stato sottoposto a pressioni costanti, con i datori di lavoro che nel 2025 hanno licenziato oltre 1,17 milioni di lavoratori – il numero più alto dall’inizio della pandemia – a causa di una combinazione di tagli alla forza lavoro a livello federale, misure di riduzione dei costi aziendali e un più generale rallentamento delle assunzioni. Il tasso di disoccupazione ha raggiunto il 4,5% nel novembre 2025, il livello più alto degli ultimi quattro anni, e la disoccupazione di lunga durata, che comprende coloro che sono senza lavoro da 27 settimane o più, è aumentata di 322.000 unità nell'ultimo anno.
In un'intervista alla CNBC, Heather Long, capo economista della Navy Federal Credit Union, ha descritto la situazione senza mezzi termini: «Probabilmente sarà una primavera difficile per chi cerca lavoro».
In questo clima di instabilità, i truffatori non si fermano un attimo. Secondo la FTC, le perdite causate dalle truffe legate al lavoro e all’occupazione sono passate da 90 milioni di dollari nel 2020 a oltre 501 milioni di dollari nel 2024, con un triplicarsi delle segnalazioni in questo settore nello stesso periodo. Come ha affermato Melanie McGovern del Better Business Bureau (BBB): «Le truffe legate all’occupazione stanno tornando alla ribalta».
Recentemente abbiamo individuato due campagne che dimostrano quanto siano diventate sofisticate queste esche: una che si spaccia per Coca-Cola, l'altra per Ferrari. Entrambe sfruttano la disperazione e la fiducia tipiche di un mercato del lavoro competitivo, e entrambe utilizzano kit di phishing che vanno ben oltre una semplice pagina di accesso contraffatta.
Truffa n. 1: Il colloquio di lavoro alla Coca-Cola che ti ruba l'account Google
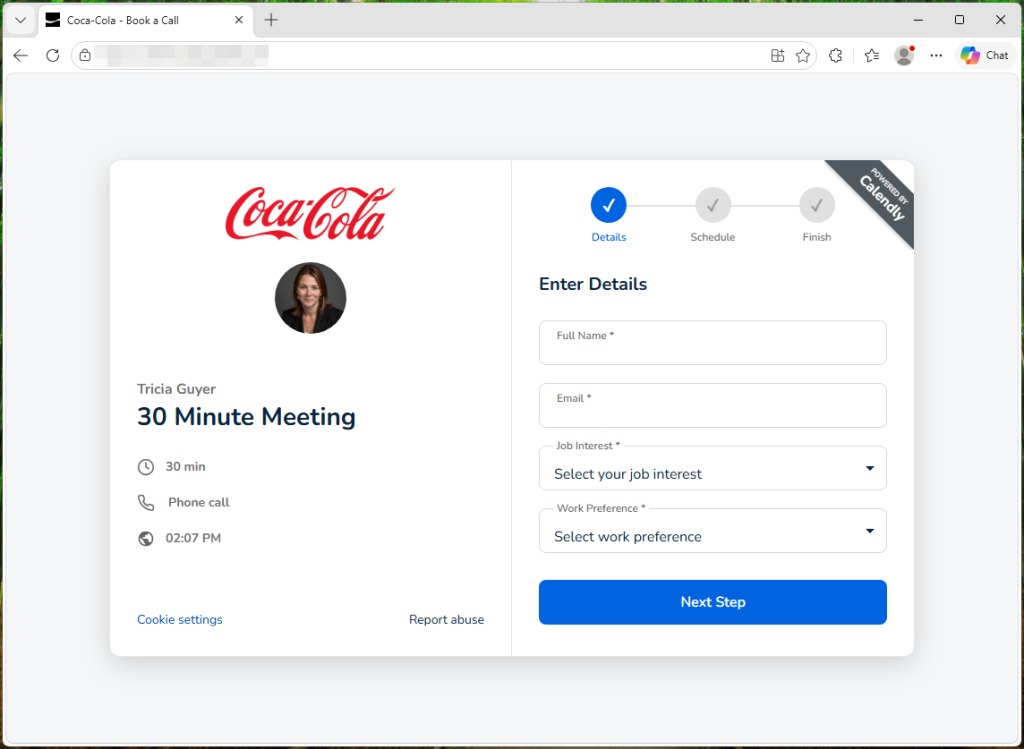
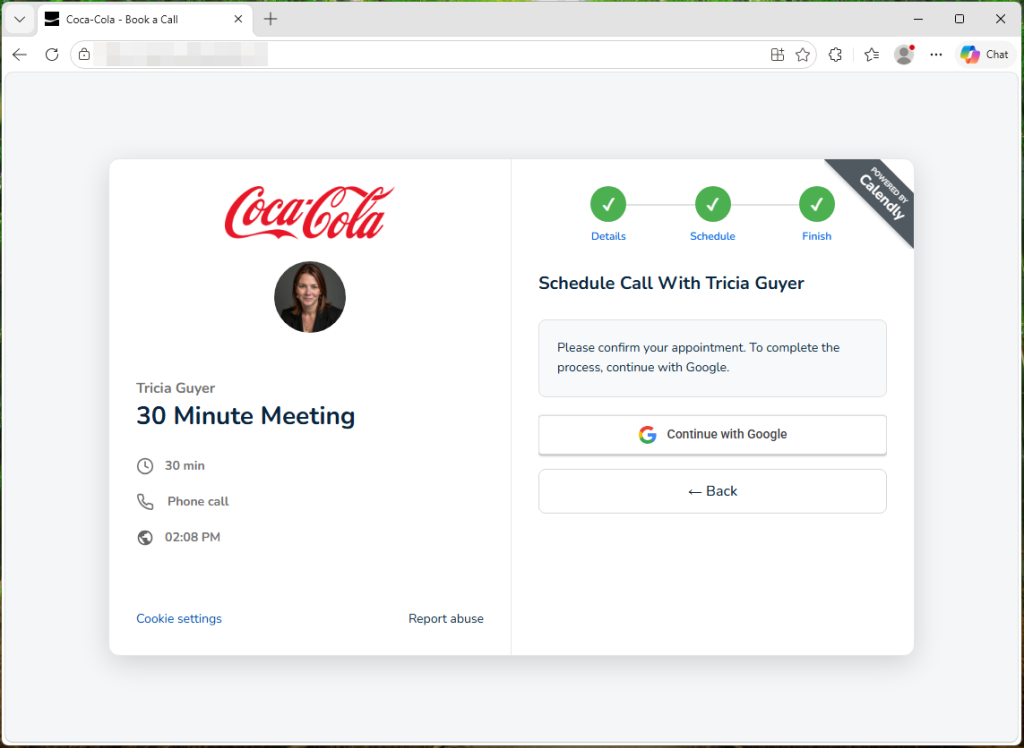
L'attacco inizia con un link a quella che sembra essere una pagina di Calendly per la prenotazione di un appuntamento con una reclutatrice della Coca-Cola di nome «Tricia Guyer». Ti viene chiesto di inserire il tuo nome, l'indirizzo e-mail, il tipo di lavoro che ti interessa e le tue preferenze lavorative: nulla che desterebbe sospetti durante una normale ricerca di lavoro.
Il primo campanello d'allarme, però, è il modo in cui sei arrivato a quel punto. I reclutatori seri di solito non inviano link per fissare un colloquio senza aver prima contattato il candidato o aver ricevuto una candidatura. Tutto ciò significa che, se non hai presentato la tua candidatura per una posizione presso Coca-Cola e non hai mai parlato con questa persona, devi considerare il link con estrema diffidenza, indipendentemente dall'aspetto professionale della pagina.
La finestra del browser fasulla che inganna anche gli utenti più attenti
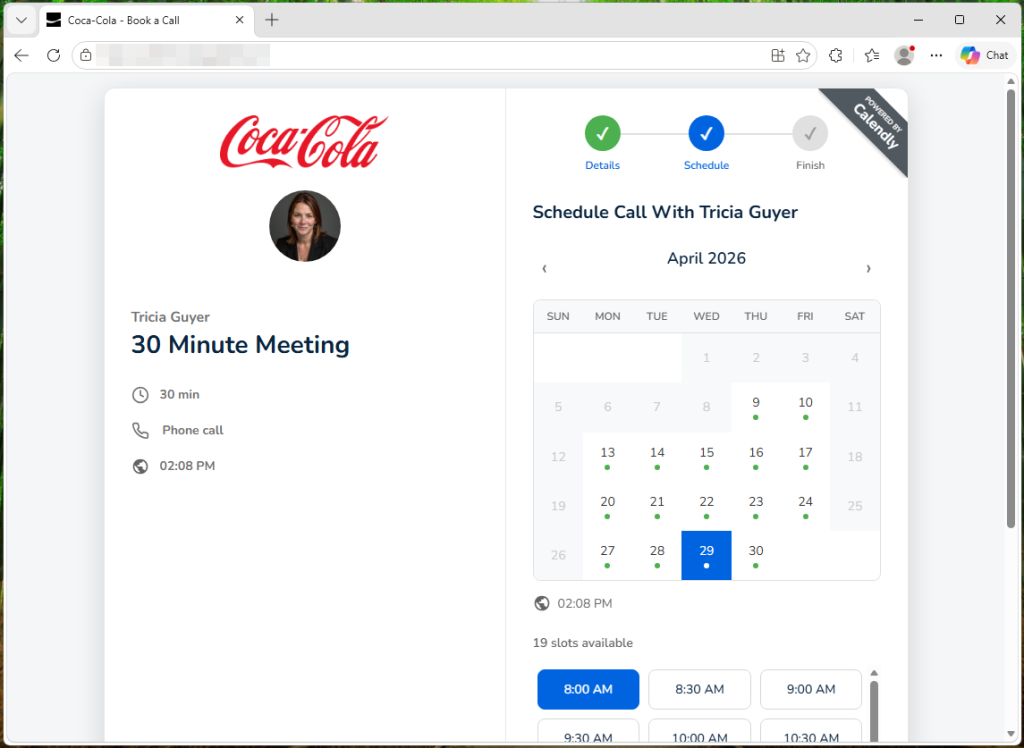
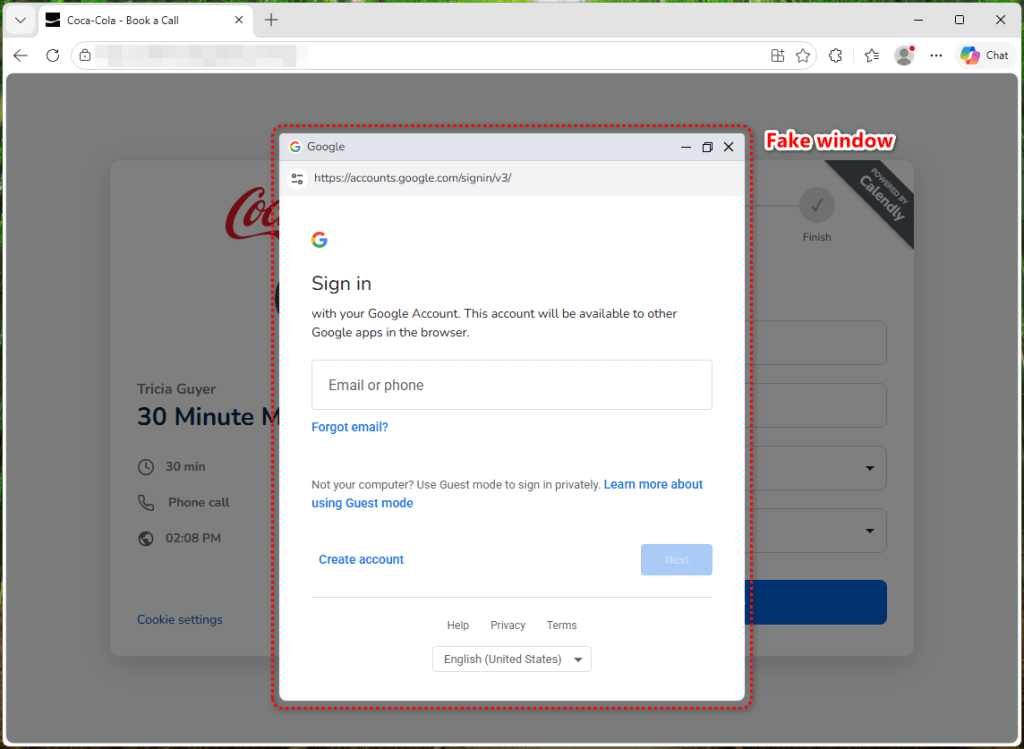
Dopo aver compilato il modulo di prenotazione, ti viene chiesto di scegliere una data e cliccare su "Continua con Google". Qui accade qualcosa di subdolo. Invece di aprire una vera pagina di accesso di Google, il sito disegna una pagina simulata. Chrome finestra del browser all'interno della pagina web stessa, invece di aprire un vero pop-up del browser. Ha persino una barra del titolo con pulsanti per ridurre a icona, ingrandire e chiudere. Ha anche una barra URL che dice https://accounts.google.com/signin/v3/.
Per molti versi sembra proprio una finestra pop-up di Google, ma non lo è. È solo l'immagine di una finestra del genere, con dei campi di un modulo sovrapposti.
Non vogliono solo la tua password: vogliono anche il tuo codice di verifica
La maggior parte degli attacchi basati su finestre del browser contraffatte è relativamente semplice: ti mostrano un modulo di accesso convincente, rubano la tua e-mail e la tua password e si fermano lì. Se hai attivato l'autenticazione a due fattori, quelle credenziali rubate da sole non bastano per accedere al tuo account, poiché l'autore dell'attacco si scontra con un ostacolo durante la fase di verifica.
Questo kit non si scontra con quel muro.
Una volta inseriti l'indirizzo e-mail e la password, la pagina inizia a interrogare il server backend dell'autore dell'attacco ogni tre secondi — un intervallo visibile nel codice sorgente — in attesa di istruzioni su cosa mostrare all'utente. Dall'altra parte, le credenziali inserite vengono inviate al server dell'autore dell'attacco tramite un endpoint di accesso dedicato. Il comportamento del kit — che richiede immediatamente un tipo di richiesta di autenticazione dopo l'invio — è coerente con il fatto che l'autore dell'attacco stia utilizzando quelle credenziali in parallelo per accedere al vero servizio di Google. Il kit contiene quattro schermate di verifica separate: per i codici e-mail, i codici dell'autenticatore, i codici SMS e i prompt telefonici di Google. Quando Google richiede all'autore dell'attacco una seconda fase di verifica, il backend indica alla pagina quale schermata visualizzare e il codice sorgente indirizza la vittima al prompt corrispondente in base al valore authType nella risposta del server. Si vede ciò che sembra un normale prompt di Google e si fornisce il codice senza pensarci due volte.
Poiché questo scambio avviene ogni pochi secondi, l'autore dell'attacco può inoltrare ogni richiesta e inserire la tua risposta nella pagina di accesso reale di Google quasi istantaneamente. Il backend può anche visualizzare messaggi di errore personalizzati sul tuo schermo. Il codice verifica la presenza di un campo di errore nella risposta del server e lo visualizza direttamente — ad esempio «Password errata, riprova» — per costringerti a riprovare se qualcosa non funziona dalla loro parte. Questo trasforma quello che normalmente sarebbe un semplice furto di credenziali in una potenziale appropriazione completa dell'account, anche con l'autenticazione a due fattori abilitata. Nel momento in cui vedi la pagina "Riunione confermata", le tue credenziali e qualsiasi codice di verifica che hai inserito sono già stati inviati al server dell'autore dell'attacco.
Un account Gmail personale? Non lo vogliono
Un dettaglio significativo: il modulo rifiuta gli indirizzi @gmail.com con il messaggio «Si prega di utilizzare l'indirizzo e-mail aziendale o di lavoro», un filtro integrato direttamente nel codice sorgente. Ciò mira specificatamente agli account aziendali di Google Workspace. Il motivo è semplice: un account aziendale compromesso ha un valore molto maggiore, poiché può consentire l'accesso alle e-mail aziendali, ai documenti condivisi e ai calendari interni, oltre a poter essere utilizzato per sferrare ulteriori attacchi contro i colleghi.
Truffa 2: La pagina di carriera Ferrari che ti ruba Facebook credenziali
Il kit della Coca-Cola non è un caso isolato. Abbiamo individuato una seconda campagna di phishing — questa volta a nome della Ferrari — che adotta un approccio diverso ma altrettanto efficace.
La pagina si presenta come il portale ufficiale dedicato alle opportunità di carriera della Ferrari. Include la barra di navigazione dell’azienda, il marchio e le sezioni tipiche della pagina dedicata alle assunzioni di un vero datore di lavoro, con titoli quali «Opportunità di carriera», «L’attenzione alle persone», «La passione al centro» ed «Eccellenza».
Ma la trappola è in alto. Sovrapposto alla pagina c'è un pop-up che afferma "Sei stato invitato a candidarti" per un ruolo di marketing. Spiega che stai accedendo alla pagina tramite un "invito e-mail diretto per accelerare il processo di selezione". Quindi ti chiede di "Continua con Facebook " oppure per inserire il tuo indirizzo email con un codice di accesso.
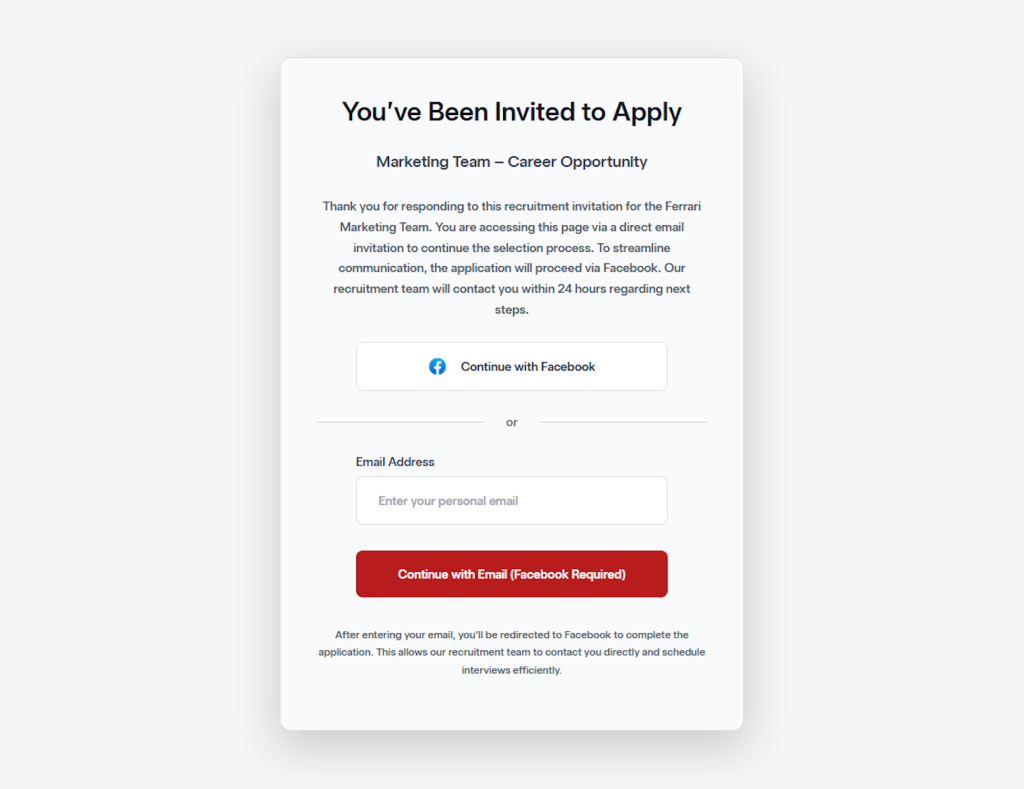
Questo è l'amo di phishing. Che tu clicchi sul Facebook cliccando sul pulsante o inserendo la tua email, verrai reindirizzato a un sito falso Facebook Pagina di accesso progettata per rubare le tue credenziali. L'approccio rispecchia una comune tecnica di phishing OAuth: molti portali di candidatura legittimi consentono l'accesso tramite account di social media, ed è proprio questo che rende questo trucco così convincente. Alla vittima non viene chiesto di fare nulla di insolito, solo di "accedere con Facebook "per completare una domanda di lavoro.
A differenza della campagna Coca-Cola, che prendeva di mira gli account aziendali di Google Workspace e presentava un sofisticato kit per aggirare l'MFA, la truffa Ferrari allarga il raggio d'azione prendendo di mira Facebook credenziali compromesse. Facebook Un account compromesso può consentire agli aggressori di accedere a servizi collegati, messaggi personali e informazioni sull'identità, alimentando così ulteriori attacchi di ingegneria sociale . Inoltre, funge da trampolino di lancio per diffondere truffe tra i contatti della vittima.
Il filo conduttore di entrambe le campagne è l'esca: il nome di un'azienda prestigiosa e la promessa di un'opportunità di carriera. In un mercato del lavoro in cui milioni di persone sono alla ricerca attiva di un impiego, questa combinazione si rivela incredibilmente efficace.
Come proteggersi
- Diffidate delle offerte di lavoro non richieste. Se non avete presentato la vostra candidatura per quella posizione e non conoscete il reclutatore, non cliccate sul link. Visitate direttamente la pagina "Carriere" dell'azienda e verificate se la posizione e il reclutatore sono reali.
- Come riconoscere una finestra del browser falsa:
- Prova a trascinare il "pop-up": un vero pop-up si sposta liberamente al di fuori della finestra principale del browser, mentre uno falso rimane bloccato ai bordi perché fa parte della pagina.
- Prova a ridurre a icona il browser: un vero pop-up rimane sul desktop come finestra a sé stante, mentre uno falso scompare insieme alla pagina.
- Controlla la barra degli indirizzi all'interno della finestra: potrebbe sembrare corretta, ma è solo un'immagine. Non puoi cliccarci sopra, selezionare il testo o digitare un nuovo indirizzo come faresti in un vero browser.
- Anche se la finestra pop-up supera i test sopra indicati, controlla sempre l'URL prima di inserire qualsiasi credenziale.
- Non inserire mai le tue password in una pagina di pianificazione. I servizi affidabili come Calendly non richiedono la password della tua e-mail per prenotare una riunione.
- Se hai già inserito le tue credenziali, cambia immediatamente la tua password di Google e revoca tutte le sessioni su myaccount.google.com > Sicurezza > I tuoi dispositivi.
Il mercato del lavoro è terreno fertile per i truffatori
Chi è alla ricerca di un lavoro è particolarmente esposto al rischio di phishing. Ti aspetti di ricevere e-mail da sconosciuti, sei abituato a compilare moduli e sei così motivato dall'opportunità che non ti poni domande su un passaggio di accesso in più. Con il tasso di disoccupazione negli Stati Uniti che si aggira tra il 4,3 e il 4,4% fino all'inizio del 2026, centinaia di migliaia di dipendenti federali recentemente licenziati in competizione per ruoli nel settore privato e le assunzioni al ritmo più basso degli ultimi anni, il bacino di potenziali vittime non è mai stato così ampio. I truffatori lo sanno e stanno investendo molto per far sembrare legittime le loro esche, complete di loghi aziendali reali, interfacce di prenotazione professionali e pagine di accesso false perfette nei minimi dettagli. Questi kit stanno migliorando più rapidamente di quanto l'istinto della maggior parte delle persone riesca ad adattarsi.
La migliore protezione non è individuare il falso, ma sapere che nessun processo di assunzione legittimo ti richiederà mai di autenticarti tramite una pagina sconosciuta, che sia mascherata da Google, Facebook o qualsiasi altra cosa. In caso di dubbio, chiudi la scheda, vai direttamente al sito web dell'azienda e procedi con il metodo tradizionale.
Indicatori di compromesso (IOC)
Dominio
- hrguxhellito281[.]onrender[.]com (server backend)
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .