

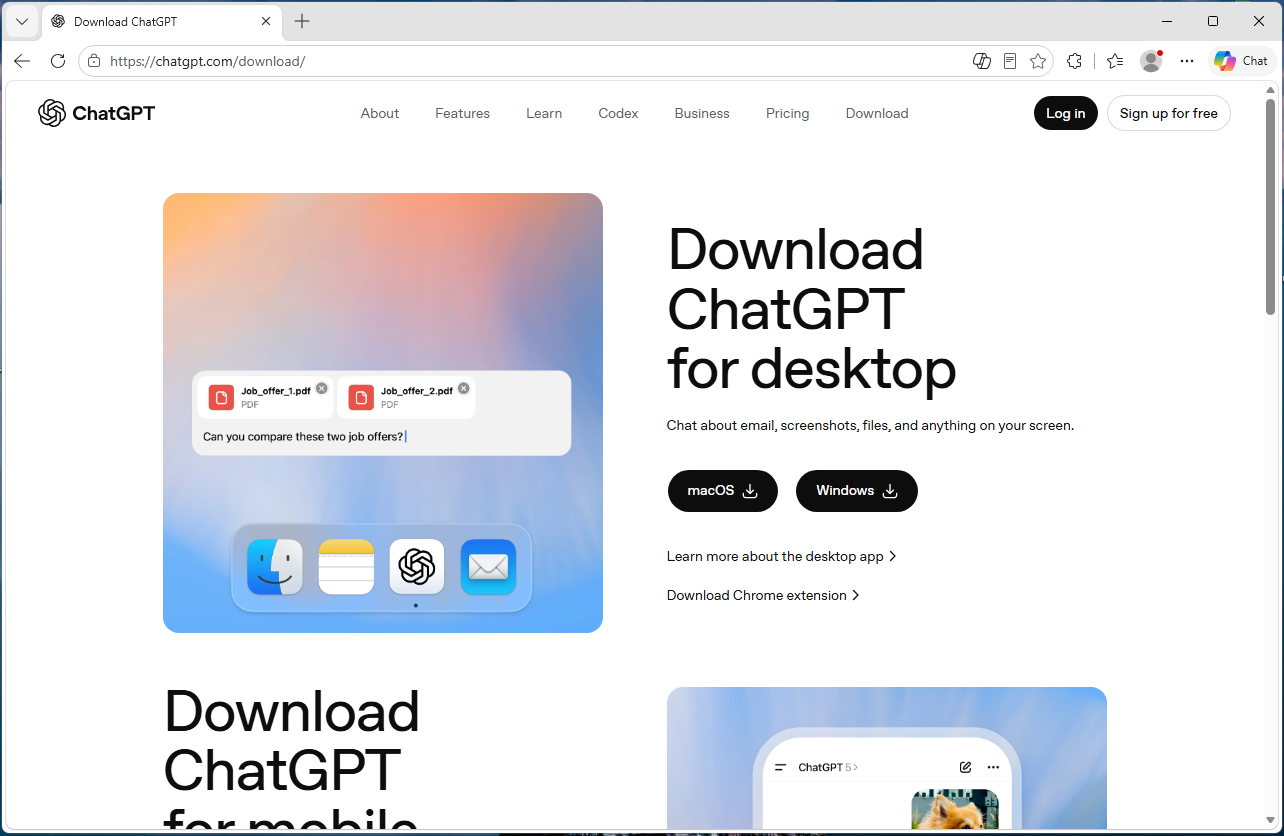
Un sito web contraffatto molto realistico sta impersonando download di ChatGPT di OpenAI e sta infettando i visitatori con malware progettato per rubare password, dati del browser, portafogli di criptovalute e altre informazioni sensibili.
Il sito, openew[.]app, imita fedelmente l'esperienza di download reale di ChatGPT di OpenAI e offre quelle che sembrano essere app desktop ufficiali per entrambi Windows e macOS. Invece, Windows gli utenti ricevono un caricatore di malware per il furto di credenziali, mentre Mac Gli utenti vengono infettati da Odyssey Stealer, una variante di Atomic Stealer (AMOS), una nota famiglia di malware per macOS associata al furto di criptovalute.
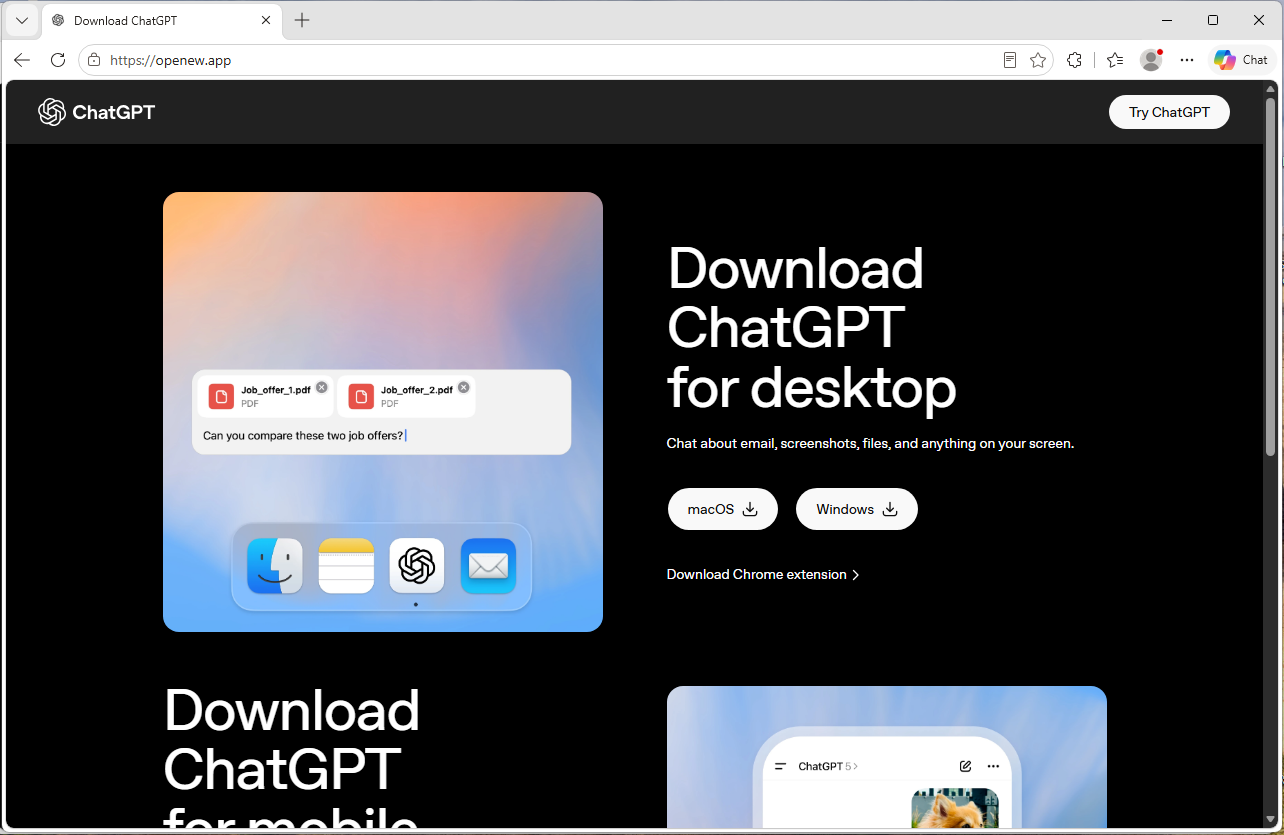
La configurazione a doppia piattaforma è ciò che rende l'operazione degna di nota. Facendo clic su Windows Il download rilascia un programma di installazione fasullo che apre un canale di comunicazione con un server controllato da un malintenzionato. Cliccando sul pulsante macOS si installa un malware che ruba password del browser, cookie, sessioni di Telegram, portafogli di criptovalute e altri file sensibili. Inoltre, tenta di sostituire le app legittime dei portafogli Ledger e Trezor con versioni infette.
Se hai download esclusivamente dalla download ufficiale download OpenAI o dal Microsoft Store, non sei stato coinvolto in questo episodio. Se invece hai cercato "ChatGPT downloade hai cliccato su un annuncio pubblicitario o su un risultato sconosciuto, potresti aver consentito agli hacker di accedere ai tuoi account online, alle sessioni del browser, alle password salvate e, potenzialmente, alle tue criptovalute.
Malwarebytes protegge gli utenti da questo malware.
Analisi tecnica
Il dominio, openew[.]app, assomiglia molto alla vera esperienza di download di ChatGPT di OpenAI. Utilizza un tema scuro, un marchio in stile OpenAI, testi di marketing familiari e pulsanti di download prominenti per macOS e Windows .
Il dominio di primo livello .app è gestito da Google e richiede connessioni HTTPS, il che significa che i browser visualizzano la consueta icona del lucchetto senza evidenti avvisi relativi al certificato.
Il dettaglio più importante è la configurazione a doppia piattaforma. I veri fornitori di software forniscono programmi di installazione separati per Windows e macOS, e questo sito falso fa esattamente la stessa cosa.
Cliccando sul Windows il pulsante consegna Chat_GPT.exe, mentre cliccando sul pulsante macOS si scarica un'immagine disco contenente ChatGpt.dmg.
IL Windows imbarcazione
Chat_GPT.exe è realizzato quasi interamente con componenti standard. Il programma di installazione utilizza Inno Setup, un toolkit open-source gratuito utilizzato da migliaia di utenti legittimi Windows prodotti. All'interno c'è un Electron uno scheletro dell'applicazione — lo stesso framework basato su Chromium utilizzato da app come Slack e Discord — integrato con le librerie di supporto standard disponibili pubblicamente tramite il progetto Electron.
Quando la vittima esegue il programma di installazione, questo crea dei file nella cartella %APPDATA%\LeronApplication, lancia EApp.exee avvia PowerShell con i parametri -ExecutionPolicy Unrestricted -Command -. Il trattino finale indica a PowerShell di leggere i comandi dall'input standard, il che significa che le istruzioni dannose non vengono mai salvate sul disco, dove potrebbero essere rilevate dagli scanner. La telemetria comportamentale ha registrato il traffico HTTP verso 188.137.246.189 utilizzando un /laravel.php?api=api&hash=...&message=... endpoint, insieme ad attività simili a iniezioni e segnali di persistenza relativi a servizi e all'esecuzione automatica. Al momento dell'analisi, nove dei 69 motori antivirus hanno segnalato il file come dannoso. Gli indizi di persistenza vanno interpretati più come tecniche comportamentali che come prova di un'installazione duratura, ma il quadro generale rientra nei canoni tipici dei programmi di furto di dati e dei dropper: economici, modulari ed efficaci, piuttosto che tecnicamente innovativi.
Il malware per macOS: Odyssey Stealer (un fork di AMOS)
Il payload per macOS si colloca nella fascia alta del mercato del malware di largo consumo. Si tratta di Odyssey, un fork del noto AMOS, una piattaforma di malware-as-a-service documentata fin dal 2023.
L'identificazione è piuttosto chiara. Il campione analizzato in ambiente sandbox corrisponde ai modelli di comportamento documentati di Odyssey, ereditati dalla sua discendenza AMOS: una lunga catena di AppleScript passata al motore di scripting di macOS, un tentativo silenzioso di verifica della password tramite i comandi del servizio directory di macOS e, se tale controllo silenzioso fallisce, una finta finestra di dialogo in stile macOS con il messaggio «Inserisci la password del dispositivo per continuare», completa della familiare icona del lucchetto. Qualunque cosa l'utente digiti viene verificata rispetto allo stesso comando. Se corrisponde, il malware cattura la password di accesso dell'utente in chiaro.
Da lì, segue lo schema tipico dei fork di Odyssey/AMOS. Copia il portachiavi di macOS, raccoglie i cookie e le credenziali salvate da 12 browser basati su Chromium, oltre a Firefox e Waterfox, ed estrae i dati delle sessioni di Telegram. Inoltre, esegue una scansione di 16 directory di portafogli di criptovalute, tra cui Ledger Live, Trezor Suite, Exodus, Electrum e Sparrow. Infine, cerca nelle cartelle "Desktop" e "Documenti" i file con estensioni come .wallet, .seed, .key, e .kdbx. I dati raccolti vengono compressi in un archivio temporaneo e inviati a un server predefinito.
La funzione di sostituzione del portafoglio è particolarmente pericolosa
C'è un'altra componente del payload per macOS, ed è probabilmente la funzionalità che giustifica il prezzo. Dopo il furto iniziale dei dati, lo script scarica da un secondo server versioni infettate da trojan di Ledger Live, Ledger Wallet e Trezor Suite. Successivamente, tenta di eliminare le app legittime dei portafogli e di sostituirle con le versioni create dall'autore dell'attacco.
Se la password dell'utente è stata intercettata in una fase precedente della catena di attacco, lo script utilizza sudo per imporre la sostituzione. In caso contrario, si ricorre a uno standard rm -rf tentativo di cancellazione, che può comunque andare a buon fine se le app sono installate in una posizione in cui l'utente può scrivere. In ogni caso, la prossima volta che la vittima aprirà quello che sembra essere il proprio software di portafoglio, potrebbe in realtà avviare la versione sostitutiva creata dall'autore dell'attacco.
Questo comportamento di sostituzione del portafoglio è una caratteristica distintiva del ramo Poseidon/Odyssey della famiglia AMOS e rende il furto di criptovalute l'obiettivo più probabile.
Quanto è costata la realizzazione dell'opera
È qui che l'aspetto dell'IA diventa interessante, perché Windows e le parti relative a macOS dell'operazione si collocano a livelli di prezzo molto diversi.
Il dominio openew.app probabilmente costa agli operatori circa 15 dollari all'anno tramite un normale registrar. Il .app Il dominio richiede l'uso di HTTPS per impostazione predefinita, consentendo agli operatori di mostrare facilmente il simbolo del lucchetto nel browser, che gli utenti associano ai siti web legittimi. La pagina di destinazione è semplicemente una copia della vera download di OpenAI, qualcosa che i moderni strumenti di clonazione sono in grado di riprodurre in pochi minuti.
Sul Windows Inoltre, la maggior parte degli strumenti sono economici o gratuiti. Inno Setup è gratuito. Electron è gratuito. I file di supporto di Chromium sono scaricabili pubblicamente. L'infrastruttura del server sembra basarsi su strumenti malware commerciali a basso costo e su un VPS di base che potrebbe costare solo pochi dollari al mese. Nel complesso, il Windows È plausibile che la fase iniziale di questa operazione abbia avuto un costo di avviamento inferiore a 100 dollari.
Il lato macOS è molto diverso. Secondo quanto riferito, Odyssey è stato noleggiato per circa 3.000 dollari al mese, pagati in criptovaluta. In confronto, Lumma, un popolare Windows Infostealer, spesso considerato un prodotto simile, ha storicamente pubblicizzato piani base a circa 250 dollari al mese.
Quel divario di prezzo dice molto. Gli operatori credono chiaramente che un successo Mac l'infezione vale molto più denaro di una tipica Windows infezione.
La ragione probabile è semplice: Odyssey è progettato specificamente per il furto di criptovalute, incluso il comportamento di sostituzione del portafoglio osservato in questa campagna. Gli operatori scommettono che un numero significativo di Mac gli utenti detengono criptovalute.
Portare le vittime sul sito è probabilmente l'unico costo ricorrente importante, ed è qui che il branding basato sull'IA diventa prezioso. Annunci di ricerca, avvelenamento SEO, YouTube Lo spam e i link condivisi nelle community Discord e Telegram incentrate sull'intelligenza artificiale possono indirizzare il traffico verso pagine di download fasulle. Alcuni di questi canali sono a pagamento, altri quasi gratuiti.
Perché gli hacker prendono di mira i marchi legati all'intelligenza artificiale
La maggior parte dei software affermati ha già abitudini di download consolidate. Se vuoi Chrome Probabilmente sapete già che dovete andare su Google. Se volete Photoshop, andate sul sito di Adobe. La gente sa già dove si trova il vero download.
Gli strumenti di IA sono diversi perché la maggior parte degli utenti li sta ancora installando per la prima volta, e questo significa fare affidamento sui risultati di ricerca, sugli annunci, YouTube link o post sui social media per trovare la pagina di download. Questo crea un ambiente ideale per i siti falsi.
Negli ultimi due anni, prodotti come ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity e molti altri sono stati lanciati o hanno subito rapidi cambiamenti. Ogni nuova versione genera un'altra ondata di utenti che cercanodownload o "installa Claude" senza conoscere l'URL ufficiale. È proprio su quel traffico di ricerca che gli hacker tendono le loro trappole.
Inoltre, le pagine false non devono necessariamente essere particolarmente sofisticate, poiché le pagine dei prodotti AI autentiche sono già di per sé essenziali: un layout moderno, un logo e un grande download . Openew[.]app corrisponde a ciò che gli utenti si aspettano di vedere. Qui non ci sono errori di inglese né fastidiosi pop-up, ma solo un'immagine coordinata, testi e il rassicurante lucchetto del browser.
Ciò che rende questo tipo di operazione così resistente è la facilità con cui è possibile cambiare marchio. Quando l'esca di ChatGPT smette di attirare clic, gli operatori possono riutilizzare la stessa infrastruttura per il prossimo prodotto di intelligenza artificiale di tendenza. Il malware nascosto dietro il download rimane lo stesso; cambia solo il marchio.
Cosa potrebbero fare i fornitori di IA
La maggior parte dei principali fornitori di IA, tra cui OpenAI, mette già a disposizione download ufficiali. Il problema è la visibilità e l'abitudine degli utenti. Molti utenti continuano a cercare " download ChatGPT", e tra i risultati possono comparire link ufficiali, mirror non ufficiali e siti decisamente dannosi.
I grandi marchi di consumo e le banche conducono spesso campagne aggressive a tutela del marchio contro gli annunci contraffatti e i domini che ne usurpano l'identità. I fornitori di soluzioni basate sull'intelligenza artificiale potrebbero dover adottare lo stesso approccio in modo più sistematico.
L'altro problema è la reperibilità. I link ufficiali alle app desktop sono spesso nascosti nei menu delle impostazioni o nelle barre laterali, mentre i motori di ricerca sono più veloci e più evidenti. Ed è proprio lì che si annidano i download fasulli.
Cosa fare se pensi di aver installato l'app contraffatta
Se di recente hai installato un'applicazione che dichiara di essere ChatGPT da una fonte diversa dalla download ufficiale di OpenAI o dal Microsoft Store, potresti essere stato colpito dal problema. Da un altro dispositivo non infetto:
- Esci dai tuoi account più importanti utilizzando l'opzione "Esci da tutti i dispositivi" disponibile su ciascun servizio. Tra questi figurano account di posta elettronica, servizi bancari, archiviazione cloud, GitHub, Discord, Telegram e piattaforme di scambio di criptovalute.
- Cambia le password a partire dal tuo indirizzo e-mail principale.
- Aggiornare tutte le chiavi API, le chiavi SSH e le credenziali cloud memorizzate sul computer interessato.
- Se possiedi criptovalute, trasferisci immediatamente i fondi utilizzando un dispositivo separato e non compromesso. In particolare su macOS, non aprire Ledger Live o Trezor Suite sul computer interessato prima di reinstallare il sistema operativo, poiché la funzione di sostituzione del portafoglio potrebbe aver funzionato.
- Controlla i conti bancari e le carte di pagamento per individuare eventuali attività sospette.
- Reinstallare il sistema operativo. Il Windows L'analisi ha mostrato un comportamento di comando e controllo tramite PowerShell, mentre il payload di macOS potrebbe aver acquisito la password di accesso dell'utente. Una reinstallazione pulita è la soluzione di ripristino più sicura.
- Se si tratta di un dispositivo aziendale, contatta immediatamente il reparto IT o il team di sicurezza.
Malwarebytes Protegge gli utenti da questo malware.
Considerazioni finali
Il motivo per cui vale la pena scrivere di questa campagna non è il malware in sé. Entrambi i payload sono già ben documentati. Windows La parte relativa a macOS è un kit di componenti assemblato con parti economiche e facilmente reperibili. La parte relativa a macOS, Odyssey Stealer, è correlata alla famiglia di malware AMOS, monitorata dal 2023.
Ciò che è ancora più interessante è la struttura dell'operazione che ruota attorno a quel malware. Un singolo sito falso distribuisce due diversi payload, mirati a due diverse tipologie di vittime. Windows Le vittime sono esposte a un'ampia possibilità di monetizzazione attraverso il furto di credenziali e cookie. Mac Le vittime vengono prese di mira in modo più mirato e redditizio attraverso il furto di criptovalute, con gli operatori apparentemente disposti a spendere migliaia di dollari al mese in attrezzature perché i profitti lo giustificano.
L'elemento che tiene insieme entrambi i lati è proprio il marchio AI. Al momento, i nomi dei prodotti AI generanodownload enorme didownload da parte di utenti che non conoscono ancora gli URL ufficiali.
Ecco come si presenta un'attività di distribuzione ben consolidata. L'aspetto interessante non è il file binario in sé, ma la catena di approvvigionamento che lo circonda: il dominio, il certificato, la pagina clonata, la fonte del traffico, l'abbonamento al malware e l'infrastruttura di esfiltrazione. Ogni componente è economico, modulare, sostituibile e disponibile in commercio.
E gli operatori non stanno scegliendo tra Windows e macOS. Entrambi i sistemi operativi sono gestiti dalla stessa pagina, con payload ottimizzati in base alle caratteristiche economiche di ciascuna piattaforma. Quando un marchio basato sull'IA smette di generare conversioni, è sufficiente cambiare il marchio e riutilizzare la stessa infrastruttura per il prossimo prodotto di tendenza.
L'entusiasmo per l'intelligenza artificiale finirà per placarsi. Il kit, probabilmente, no.
Indicatori di compromesso (IOC)
Hash dei file (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Indicatori di rete
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250

“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →









