I criminali informatici stanno abusando dell'infrastruttura Adobe in un LinkedIn campagna di phishing che ruba le password e reindirizza le vittime al sito legittimo LinkedIn sito in seguito.
L'e-mail di phishing si maschera da richiesta commerciale progettata per sembrare proveniente da LinkedIn e include un finto allegato di "contratto". Ma contiene una serie di segnali d'allarme:
- Il nome del mittente, l'indirizzo e-mail e la firma dell'e-mail non corrispondono
- L'azienda mittente esiste, ma non negli Stati Uniti
- Il nome del mittente esiste, ma non presso quella società
- L'allegato presenta una doppia estensione:
pdf.html
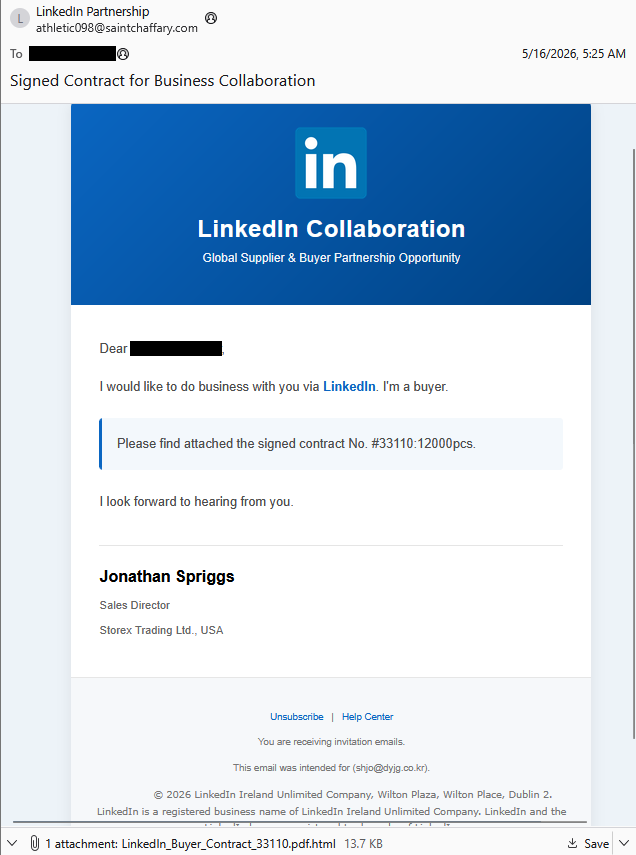
"Vorrei fare affari con voi tramite LinkedIn . Sono un acquirente."
In allegato troverete il contratto firmato n. #33110:12000 pezzi.
Spero di ricevere presto tue notizie. “

Truffa o sito affidabile? Scam Guard lo sa.
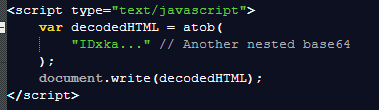
Le estensioni doppie vengono spesso utilizzate per indurre i destinatari a credere che un file sia qualcosa di diverso da ciò che è in realtà. Il file HTML allegato è fortemente offuscato. In sostanza, si tratta di un codice JavaScript di una sola riga.
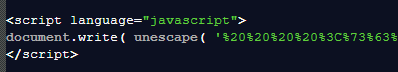
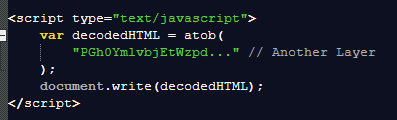
Lo script utilizza due metodi di offuscamento comuni: la codifica URL e il Base64. Lo script è suddiviso in due sezioni codificate in Base64.
Quando aprirai l'allegato, troverai un semplice modulo di accesso.
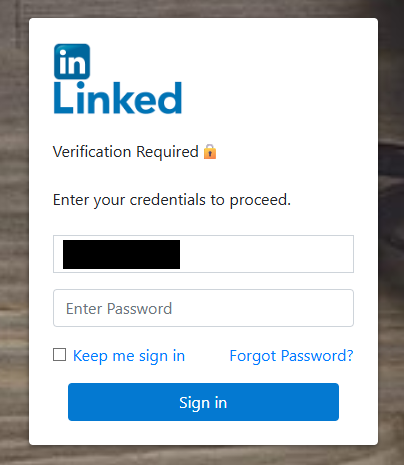
L'indirizzo e-mail del destinatario è predefinito e non è possibile modificarlo né rimuoverlo. Probabilmente perché alcuni ricercatori non hanno remore a inondare il canale di ricezione con credenziali false.
Ma è proprio nel capire quale sia il canale di ricezione che la cosa si fa interessante. L'analisi della rete rivela questo URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Questo dominio appartiene ad Adobe ed è associato alla piattaforma di test A/B Adobe Target. Tuttavia, la campagna non utilizza Adobe Target per ricevere le credenziali sottratte tramite phishing. Gli autori dell'attacco stanno invece sfruttando Adobe Target come punto di reindirizzamento o di abuso nel flusso di phishing, molto probabilmente per tracciare le vittime che hanno abboccato all'e-mail di phishing.
Alla fine, reindirizza l'utente al sito legittimo business.linkedin.com sito per dissipare ogni sospetto che il bersaglio possa ancora nutrire.
Dopo aver decodificato gli script, abbiamo individuato la destinazione delle credenziali inviate:

Tutto sommato, nonostante il livello di offuscamento, il metodo è molto rudimentale e semplice:
PUBBLICA su: http://a1263367.xsph.ru/taam/Ln.php
Con i dati:
- AA = indirizzo e-mail predefinito
- BB = qualsiasi password inserita dall'utente
Il file PHP ospitato su un .ru il dominio gestisce il reindirizzamento a LinkedIn , facendo credere alla vittima di aver effettuato l'accesso con successo.
Come stare al sicuro
La buona notizia: una volta che si sa cosa cercare, questi attacchi sono molto più facili da individuare e bloccare. La cattiva notizia: sono economici, scalabili e probabilmente continueranno a diffondersi.
Quindi, la prossima volta che un "PDF" ti chiede la password nel browser, fermati un attimo a riflettere su cosa potrebbe nascondersi dietro.
Oltre a evitare allegati non richiesti, ecco alcuni modi per stare al sicuro:
- Accedi ai tuoi account solo tramite app ufficiali o digitando direttamente l'indirizzo del sito web ufficiale nel browser.
- Controlla attentamente le estensioni dei file. Anche se un file sembra un PDF, potrebbe non esserlo.
- Abilital'autenticazione a più fattoriper i tuoi account critici.
- Utilizza unasoluzione anti-malwareaggiornata e in tempo reale con un modulo di protezione web.
Suggerimento: Malwarebytes Scam Guard ha riconosciuto questa email come una truffa.
I truffatori non hanno bisogno di hackerarti. Basta che tu faccia clic una sola volta.
Malwarebytes Identity Theft Protection individua le attività sospette prima che diventino un problema.