Le truffe relative al rinnovo automatico degli antivirus spesso iniziano con un messaggio che afferma che l'abbonamento si è rinnovato automaticamente. Quando si seguono le istruzioni per annullarlo, si viene reindirizzati a una pagina falsa progettata per raccogliere i dati di contatto. L'addebito per il rinnovo non è mai esistito.
Ricevere un messaggio che menziona il software antivirus che utilizzi non significa necessariamente che il mittente abbia accesso al tuo dispositivo o al tuo account. I truffatori si spacciano per marchi noti e inviano lo stesso messaggio a un gran numero di persone, sapendo che alcuni destinatari saranno clienti.
Come abbiamo già segnalato , rispondere a un messaggio truffaldino può rendere i vostri dati di contatto più preziosi, perché conferma che il vostro numero è attivo e che siete disposti a interagire. Compilare questo modulo fornisce ai truffatori ancora più informazioni: il vostro nome, indirizzo email, numero di telefono e l'indicazione che potreste rispondere a una chiamata relativa a un presunto pagamento per un antivirus.
Questi dati possono essere venduti ad altri truffatori o utilizzati per la fase successiva della truffa: una telefonata da parte di qualcuno che cerca di convincerti a installare un software di accesso remoto o ad aiutarlo ad annullare un pagamento mai avvenuto.
Uno sguardo più attento a un sito Avast falso
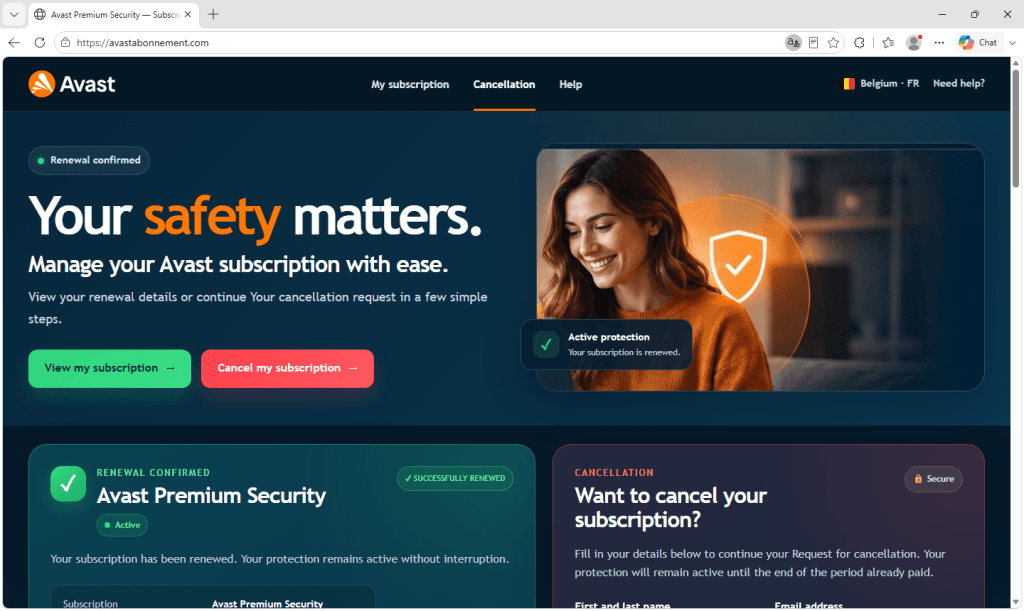
Durante la nostra attività di contrasto alle truffe, abbiamo individuato un sito fraudolento di rinnovo di contratti che impersonava Avast, rivolto agli utenti in Belgio. Il sito risultava notevolmente più curato rispetto alla maggior parte dei siti fraudolenti e presentava diversi indizi che suggerivano l'utilizzo dell'intelligenza artificiale.
La pagina ti dice che il tuo Avast Premium L'abbonamento di sicurezza è stato rinnovato per €129,99, copre cinque dispositivi e si rinnoverà automaticamente il prossimo febbraio. È presente un segno di spunta verde, un badge di stato con la scritta "Attivo" e una chiara tabella riassuntiva che riporta l'importo, il metodo di pagamento e le date.
Niente di tutto ciò è reale. Non è previsto alcun abbonamento né alcun costo, e la pagina non ha alcun collegamento con Avast, il cui marchio viene utilizzato senza autorizzazione.
La pagina è scritta in francese per un pubblico belga. Gli screenshot qui sotto sono stati tradotti automaticamente in inglese per facilitarne la comprensione e la formattazione.
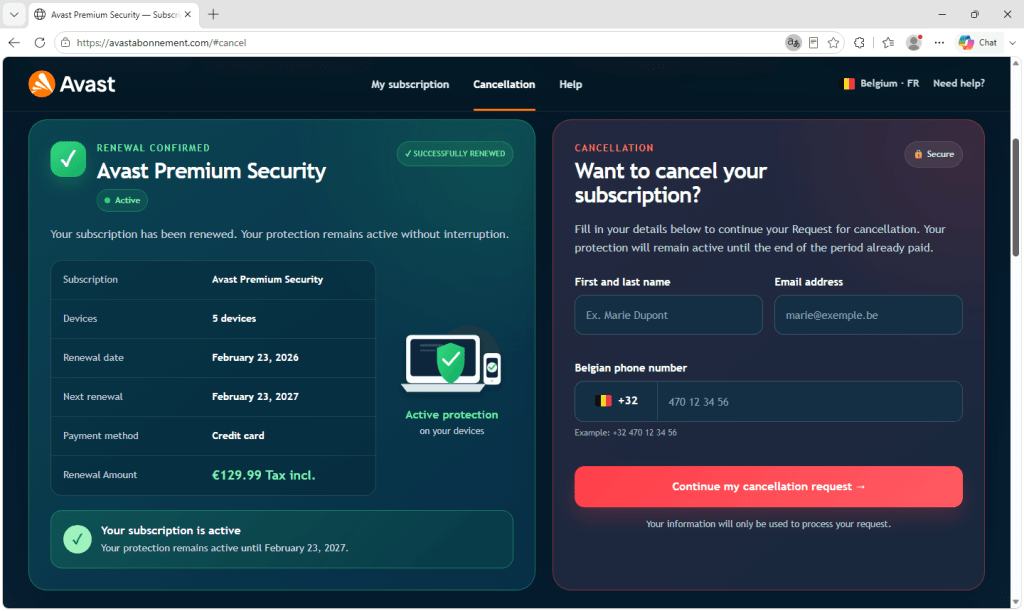
Accanto al riepilogo del rinnovo si trova la parte che interessa davvero ai truffatori. Un modulo di disdetta richiede nome e cognome, indirizzo email e numero di cellulare belga, ma nient'altro.
Non è presente alcun campo per la password né viene richiesto l'inserimento dei dati della carta di credito, il che potrebbe essere intenzionale. Un modulo che richiede solo nome, indirizzo email e numero di telefono può sembrare innocuo ed è molto più facile da compilare rispetto a una pagina di accesso. Un numero di cellulare funzionante associato a un nome reale è esattamente ciò di cui un truffatore ha bisogno per la fase successiva: chiamare la vittima fingendosi un operatore dell'assistenza clienti. Il modulo è l'esca, ma il vero pericolo inizia con la chiamata.
I segnali del coinvolgimento dell'IA
La pagina conteneva due note nel codice sorgente, non destinate alle vittime. Entrambe erano scritte in un francese cortese e indirizzate a chi aveva commissionato il lavoro, spiegando che il modulo non inviava ancora nulla e che un vero e proprio processo di invio sarebbe stato attivato in seguito.
Sembrano più opera di un appaltatore che consegna un lavoro incompiuto piuttosto che di un truffatore che si lascia un promemoria, e quel cortese riassunto in seconda persona di ciò che resta da fare è proprio il modo in cui un assistente virtuale si congeda.
Altri indizi sono coerenti anche con il codice generato dall'IA. Il codice conteneva uno stile inutilizzato per una sezione che era stata rimossa, suggerendo che la pagina era stata creata in fasi senza una revisione finale. Il testo era grammaticalmente corretto ma vago. Descriveva i vantaggi dell'abbonamento in quattro paragrafi senza menzionare alcuna funzionalità specifica di Avast, come il suo firewall, VPN o protezione contro i ransomware.
Nel complesso, questi indizi suggeriscono che la pagina sia stata creata con l'aiuto dell'intelligenza artificiale. Il codice generato non presenta filigrane, quindi ciò non può essere dimostrato solo dai file.
La pagina non è mai stata completata
Come spiegano i commenti nel codice, il modulo su questa pagina non inviava assolutamente nulla. Qualcuno ha creato un falso convincente, ha azzeccato le parti più difficili, ma si è fermato prima di collegare la parte che effettivamente invia i dati.
Altri indizi nel codice suggeriscono che nessuno avesse nemmeno aperto la pagina in un browser per controllarla, dato che due frammenti di testo sarebbero apparsi come un insieme di caratteri incomprensibili se lo avessero fatto. Quello che stavamo guardando era molto probabilmente un progetto incompleto, o forse un modello in attesa di essere venduto a qualcuno che avrebbe aggiunto un indirizzo per i dati rubati.
Un tempo, la creazione di una pagina come questa richiedeva una certa competenza, il che limitava il numero di pagine che si potevano realizzare. L'intelligenza artificiale ha abbassato questa barriera. Chiunque abbia creato questa pagina potrebbe richiederne una versione in olandese o tedesco, o una destinata a un marchio completamente diverso, e averla a disposizione in pochi minuti.
Come riconoscere una truffa di rinnovo antivirus
Un tempo si consigliava di cercare errori: grammatica scorretta, valuta errata, impaginazione goffa o logo distorto. Questo consiglio è ora meno utile perché l'intelligenza artificiale è in grado di produrre testi fluidi e layout curati, mentre i truffatori possono facilmente copiare loghi autentici. Una pagina dall'aspetto professionale non è più garanzia di autenticità.
Ma la struttura della truffa non è cambiata. Richiede ancora che tu arrivi in un posto inaspettato, che ti preoccupi di perdere denaro e che tu fornisca un modo per contattarti. Valuta la situazione piuttosto che l'aspetto della pagina.
- Controlla se ti è stato addebitato un importo. Se il messaggio indica che un pagamento è già stato effettuato, controlla direttamente l'estratto conto della tua banca o della tua carta. Se il pagamento non risulta, non c'è nulla da annullare.
- Controlla l'abbonamento tramite l'app o il sito web ufficiali. Non cliccare sul link presente nel messaggio. Apri l'app o il sito web dell'azienda e accedi al tuo account. Lì potrai verificare se hai un abbonamento attivo e quando è previsto il prossimo pagamento.
- Diffidate dei moduli di disdetta che richiedono principalmente il vostro numero di telefono. Le disdette legittime avvengono solitamente all'interno del vostro account e un'azienda a cui già pagate sa come contattarvi.
- Considerate la chiamata di follow-up come il vero pericolo. Se avete compilato un modulo come questo, potreste ricevere una chiamata truffa. Non siete obbligati a rispondere o a interagire.
- Non installare software di accesso remoto per chi ti ha chiamato. In questo modo, la persona in questione potrà controllare il tuo dispositivo e mettere a rischio i tuoi account, le tue password e i tuoi soldi.
Se hai già effettuato una chiamata e installato qualcosa, disconnetti il dispositivo da internet, rimuovi il software che ti è stato chiesto di installare e cambia le password da un altro dispositivo. Se hai inviato denaro o condiviso i dati della carta, contatta immediatamente la tua banca.
Blocca e verifica le truffe sospette
La migliore protezione è bloccare le pagine truffa prima che si aprano. Malwarebytes Browser Guard è un'estensione gratuita per Chrome , Edge Firefox e Safari bloccano siti web dannosi, tentativi di phishing e annunci truffaldini prima che possano causare danni.
Non sei sicuro che si tratti di una truffa? Condividi uno screenshot, un messaggio, un numero di telefono o un link con Scam Guard . Lo controlla in pochi secondi e ti consiglia cosa fare. Scam Guard è integrato in Malwarebytes Premium Security per Windows , Mac , iOS , E Android .
Se hai ricevuto una chiamata dopo aver compilato un modulo come questo, inserisci il numero in Malwarebytes Scam Number Check per verificare se è stato collegato ad attività fraudolente.
“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →