

Il phishing segue qualsiasi tendenza del momento, e attualmente questo include abbonamenti gratuiti all'intelligenza artificiale. Di recente abbiamo scoperto una nuova variante di questo tema: un finto concorso a premi di Claude Max che utilizza una convincente finestra di accesso a Google per rubare le credenziali di accesso.
I piani a pagamento di Claude partono da 20 dollari al mese e costano considerevolmente di più per limiti di utilizzo più elevati, mentre gli account gratuiti hanno limiti più rigidi. Questo rende la promessa di un upgrade gratuito un'attrattiva allettante.
Microsoft ha segnalato a giugno di aver riscontrato un numero crescente di campagne di phishing, pubblicità dannosa e ricerche che impersonano servizi come ChatGPT, Claude, DeepSeek e Copilot. Alcune affermano che un pagamento non è andato a buon fine e ti indirizzano a una falsa pagina di pagamento. Altre offrono un'app download che installa malware.
La campagna che abbiamo trovato adotta un approccio diverso. Non c'è alcun modulo per raccogliere i dettagli della carta e nessun download Invece, offre un aggiornamento gratuito e ti chiede di accedere con il tuo account Google.
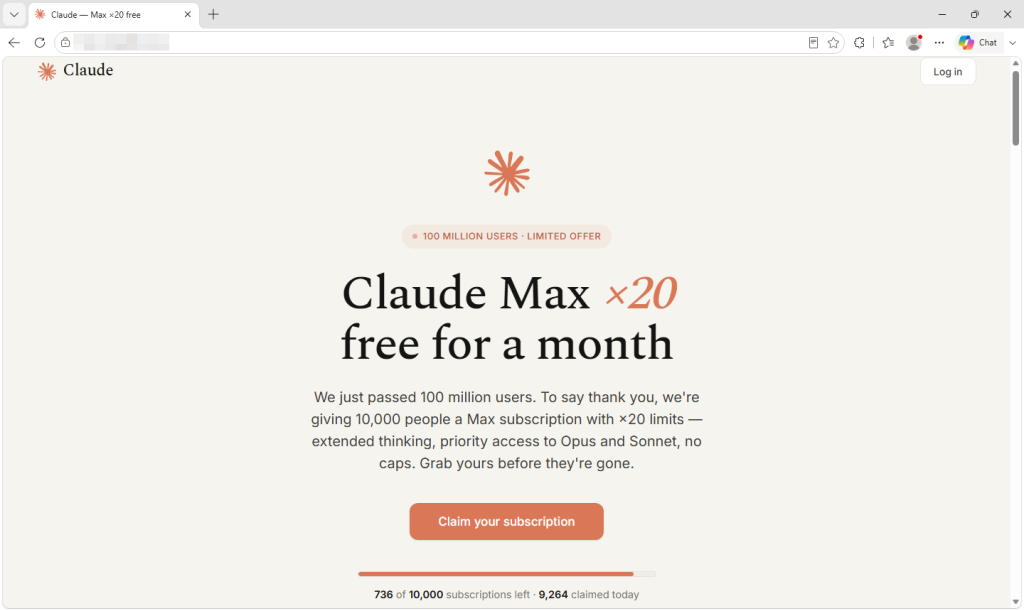
Cosa ti mostra la pagina e quali dati raccoglie
Il sito annuncia che Anthropic ha superato i 100 milioni di utenti e, per ringraziarli, regala 10.000 abbonamenti mensili gratuiti a Claude Max, il suo piano più utilizzato.
La presentazione è curata nei minimi dettagli, dal logo e dai colori reali alle recensioni a cinque stelle inventate, fino a un lungo piè di pagina i cui link conducono quasi esclusivamente a pagine autentiche di Anthropic. Questo è probabilmente il segnale di fiducia più efficace del sito, e non è costato nulla al gestore.
Un contatore afferma che rimangono meno di 750 posti disponibili su 10.000, e che il numero diminuisce di qualche unità ogni pochi secondi. In realtà, non viene effettuato alcun conteggio. Il numero viene generato automaticamente dal browser e si azzera ogni volta che si ricarica la pagina, quindi ogni visitatore visualizza la stessa carenza artificiale.
Le domande frequenti promettono ripetutamente che non sono necessari dati di pagamento. Questa parte è vera, il che contribuisce a rendere l'offerta allettante. Molte persone associano le truffe alle richieste di dati della carta di credito, ma questa pagina non li richiede mai.
Quello che vuole, invece, è il tuo login di Google. Appaiono due opzioni di accesso, ma solo una funziona. Il pulsante Apple mostra un avviso precompilato che indica che il metodo non è temporaneamente disponibile. La casella di posta elettronica ignora qualsiasi cosa tu digiti e attiva invece il pulsante Google. Ogni percorso porta allo stesso risultato, e il premio è molto più grande di quanto l'esca lasci intendere.
Un account Google può fornire accesso a email, documenti e messaggi di reimpostazione della password per altri account. Se utilizzi Google per accedere a Claude, potresti anche offrire ai criminali un modo per infiltrarsi nel tuo account. Gli account a pagamento di IA sono preziosi di per sé perché le relative funzionalità hanno un costo. Il mese scorso, la nostra ricerca ha analizzato casi di furto di informazioni da parte di criminali informatici che si impossessavano degli account Claude e utilizzavano le funzionalità a pagamento delle vittime.
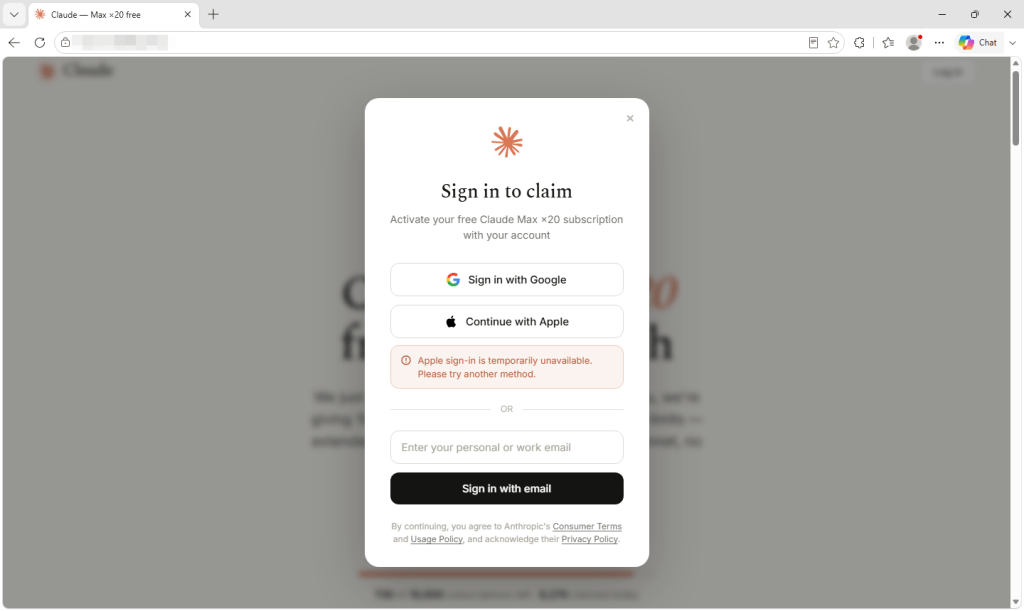
Perché questo campione è degno di nota
Cliccando sul pulsante Google non si apre una vera e propria finestra di accesso a Google. La pagina, invece, disegna una finestra del browser all'interno della scheda esistente, completa di lucchetto e indirizzo di accesso a Google scritto correttamente. È persino possibile trascinarla all'interno della pagina.
La barra degli indirizzi, il lucchetto e tutto ciò che si trova all'interno della presunta finestra appartengono alla pagina di phishing, non a Google. Il processo inizia con una verifica umana anziché con un campo per la password, il che potrebbe rassicurare i visitatori e al contempo impedire agli scanner automatici di accedere alla fase successiva.
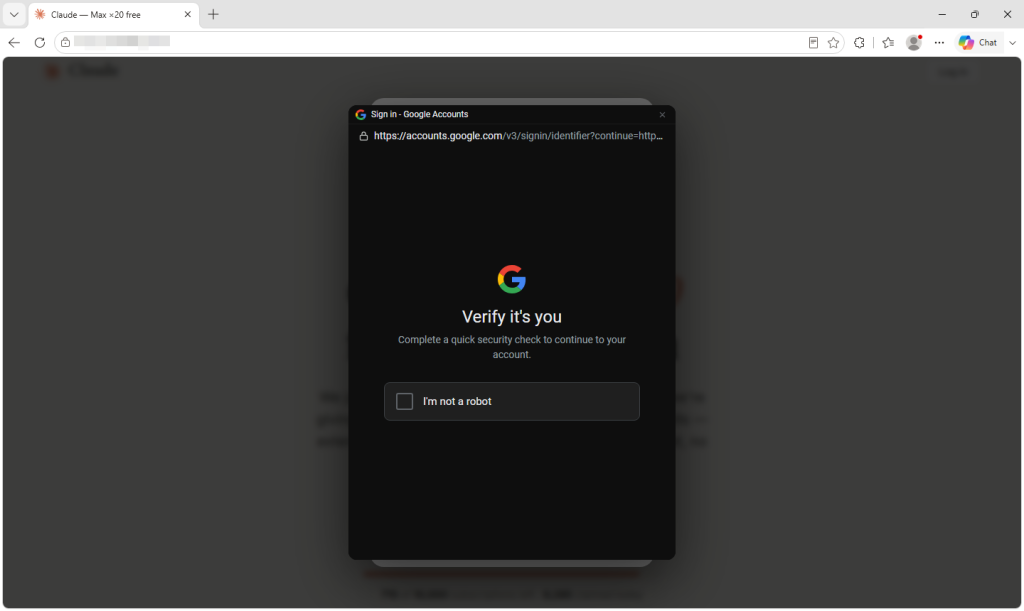
I ricercatori hanno documentato questa tecnica del "browser nel browser" fin dal 2022. A giugno, Unit 42 ha segnalato una campagna che utilizzava un finto browser trascinabile. windows per rivolgersi agli utenti di Microsoft 365.
Ciò che rende questo esempio istruttivo è la semplicità delle operazioni richieste all'operatore. La funzionalità dannosa viene caricata tramite una singola riga di codice proveniente da un servizio esterno che si presenta come un widget di accesso riutilizzabile e fornisce le istruzioni per l'installazione.
I commenti all'interno del codice sono scritti in russo e si riferiscono al bersaglio come alla vittima. Uno spiega che il falso a tema oscuro windows In precedenza, durante il caricamento, lampeggiava di bianco; ora il widget recupera il colore corretto in anticipo per eliminare lo sfarfallio. Il codice sembra essere un prodotto mantenuto e riutilizzabile, piuttosto che qualcosa creato appositamente per questa singola campagna.
Come individuare una finestra del browser falsa
Il sistema di sicurezza presuppone che l'utente controlli la barra degli indirizzi sbagliata. Le persone sono abituate a cercare un lucchetto e l'indirizzo corretto in una pagina di accesso, quindi questo attacco visualizza entrambi all'interno di una finestra che in realtà non esiste.
L'unica barra degli indirizzi che conta è quella del tuo browser, nella parte superiore dello schermo. Durante tutto il processo, continuerà a mostrare il dominio del sito di phishing.
- Provate a trascinare la finestra di accesso oltre il bordo della pagina web. Un popup autentico è una finestra del browser separata e può essere spostato ovunque sullo schermo. Un popup falso, invece, rimane intrappolato all'interno della pagina che lo ha generato e si ferma al suo bordo. Bastano due secondi ed è il test più affidabile che un utente non esperto possa fare.
- Lascia che sia il tuo gestore di password a decidere. Verifica l'indirizzo web reale, non quello visualizzato sulla pagina. Non dovrebbe proporti di inserire automaticamente la tua password di Google su un sito che non appartiene a Google. Se non fa nulla dove normalmente la inserisce automaticamente, fidati del tuo sistema.
- Non accedere tramite link. Se una promozione è reale, dovresti trovarla anche sul sito web dell'azienda. Digita l'indirizzo o usa un segnalibro e cerca l'offerta lì.
- Considerate i countdown e i contatori di slot come elementi decorativi. Qualsiasi pagina può mostrare un numero che si avvicina allo zero. Ciò non dimostra che un'offerta sia a tempo limitato.
- Siate sospettosi quando funziona una sola opzione di accesso. Affermare che un provider è temporaneamente non disponibile può indirizzare tutti verso il percorso predisposto dall'attaccante.
- Se hai già effettuato l'accesso, proteggi l'account. Cambia la password tramite il sito web ufficiale del fornitore, disconnettiti da tutte le altre sessioni e controlla le app connesse e i dispositivi sconosciuti. Chiudere la scheda non annulla l'accesso.
In che modo Malwarebytes
Malwarebytes Browser Guard blocca i domini di phishing e truffa prima ancora che la pagina possa caricarsi. In un attacco di questo tipo, una volta aperta la pagina, i criminali controllano praticamente ogni elemento visivo che normalmente useresti per valutare se è legittima.
Se hai ricevuto un'offerta e hai dei dubbi, Scam Guard può valutarla prima che tu la accetti e consigliarti su come procedere.
“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →








