Bitrefill è un'azienda legittima che vende carte regalo per negozi popolari come Amazon Tra i marchi disponibili ci sono Deliveroo, Apple, Nintendo e migliaia di altri. Vendono anche eSIM e ricariche per cellulari. Sul loro sito web è possibile pagare tutti questi prodotti con criptovalute.
La truffa è studiata per ingannare le persone che cercano Bitrefill o qualcosa che vende, come ad esempio una carta regalo. Le vittime visualizzano un risultato di ricerca che sembra indirizzare a Bitrefill, ma in realtà punta a un dominio simile. Il sito falso le guida quindi attraverso quella che sembra una normale procedura di acquisto. I siti falsi non sono gestiti da Bitrefill né affiliati ad essa; i truffatori ne hanno copiato il marchio e il processo di pagamento.
La vittima sceglie un importo e una criptovaluta prima di ricevere un codice QR e un indirizzo di pagamento. Tuttavia, invece di pagare Bitrefill, invia la criptovaluta direttamente a un indirizzo controllato dai truffatori. Non riceve nulla in cambio ed è estremamente improbabile recuperare il pagamento.
Perché i falsi pagamenti in criptovalute funzionano così bene
Il phishing in genere prevede diverse fasi. Innanzitutto, un malintenzionato deve rubare una password. Successivamente, potrebbe dover superare l'autenticazione a due fattori (2FA), accedere all'account senza far scattare un controllo antifrode e trovare un modo per convertire l'accesso all'account in denaro. Molte truffe falliscono proprio in questa fase.
Questa truffa sui pagamenti aggira tali ostacoli convincendo le vittime a inviare denaro direttamente ai truffatori. Non c'è un conto da violare né una carta rubata da utilizzare. La vittima invia criptovaluta direttamente a un indirizzo controllato dai truffatori e, in genere, i pagamenti in criptovaluta non possono essere annullati o stornati.
Anche la richiesta di pagamento è coerente con la situazione. Una richiesta di criptovaluta potrebbe sembrare sospetta su molti siti web, ma Bitrefill la accetta senza problemi. In una copia convincente della sua pagina di pagamento, pagare con criptovaluta appare del tutto normale.
Tutto ciò potrebbe spiegare perché abbiamo trovato un gruppo di siti falsi anziché una singola pagina, con procedure di pagamento che consentivano importi fino a 1.990 dollari.
Che aspetto ha la finta cassa?
Il sito che abbiamo esaminato è una copia fedele della pagina di pagamento di Bitrefill, ospitato su un dominio creato aggiungendo una parola al nome del marchio. Tutto ciò che un cliente si aspetterebbe è presente. Il marchio è corretto, il layout corrisponde, la pagina è veloce e ben curata e il flusso di pagamento funziona esattamente come quello reale.
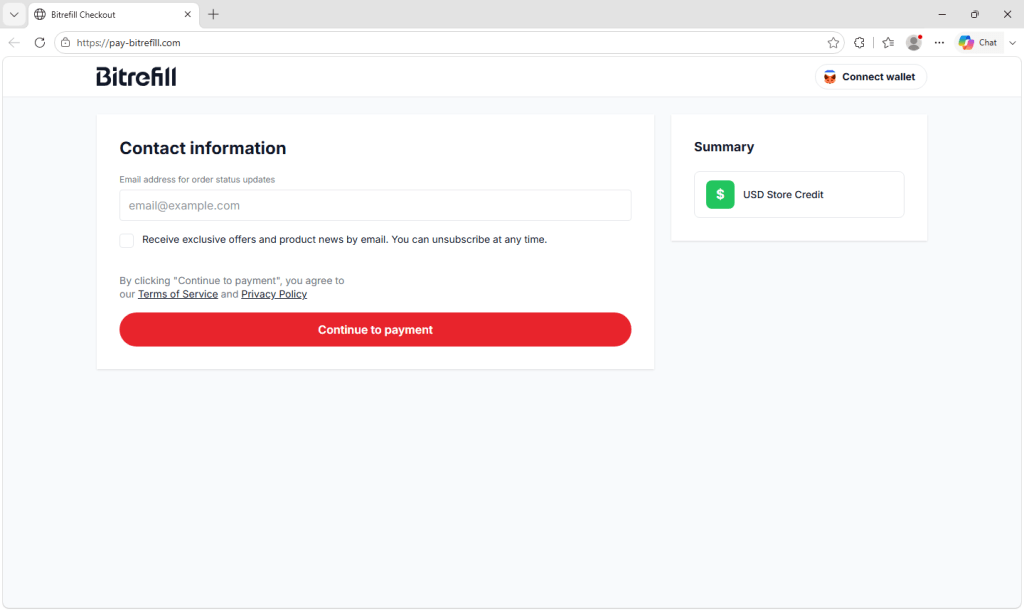
Ti viene richiesto un indirizzo email per ricevere aggiornamenti sull'ordine, con link ai termini di servizio e all'informativa sulla privacy. Successivamente, puoi scegliere il metodo di pagamento da un elenco che include Bitcoin, Ethereum, USDC, USDT, Solana e Litecoin. Il sito offre anche la possibilità di pagare con carta di credito con un piccolo sovrapprezzo.
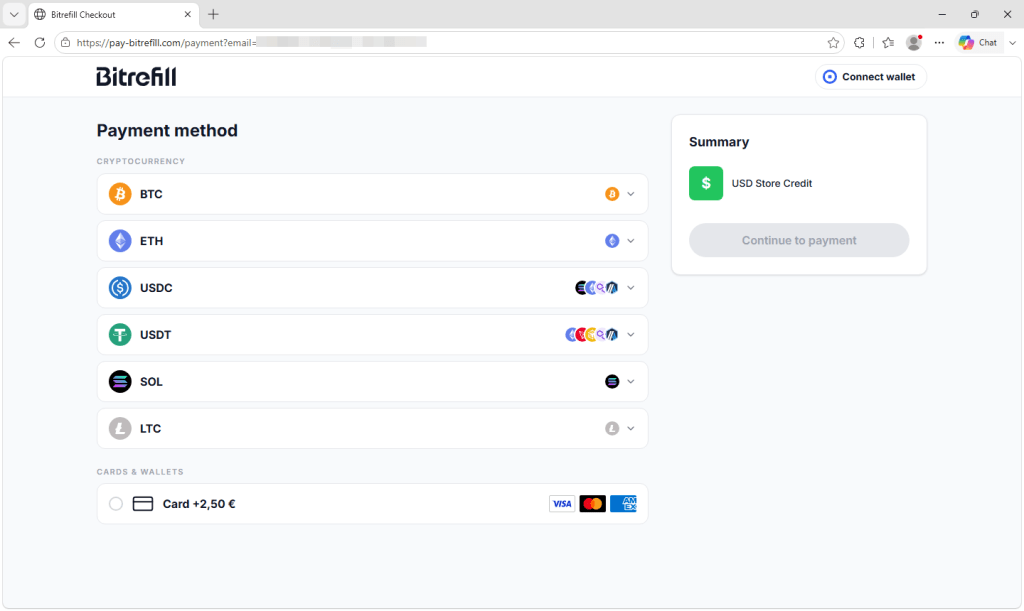
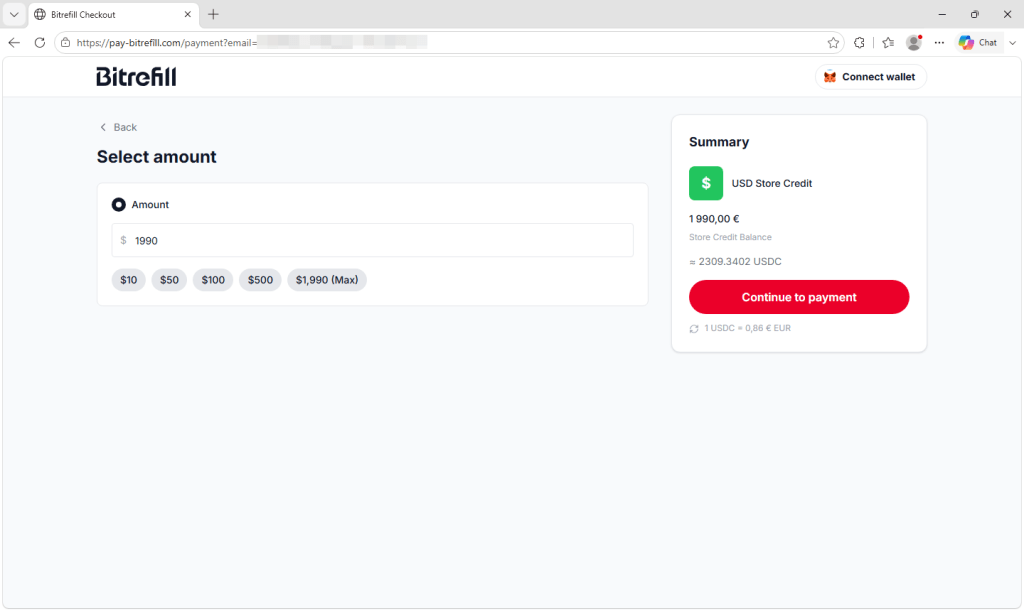
Successivamente, si seleziona un importo, utilizzando i pulsanti preimpostati e un massimo di 1.990 dollari, sebbene la presenza di simboli di valuta incoerenti possa far intuire che qualcosa non va.
Infine, si accede a una schermata di pagamento che mostra un codice QR, un indirizzo contrassegnato per un utilizzo singolo, l'importo convertito nella criptovaluta scelta e un conto alla rovescia che concede poco meno di un'ora per inviare i fondi.
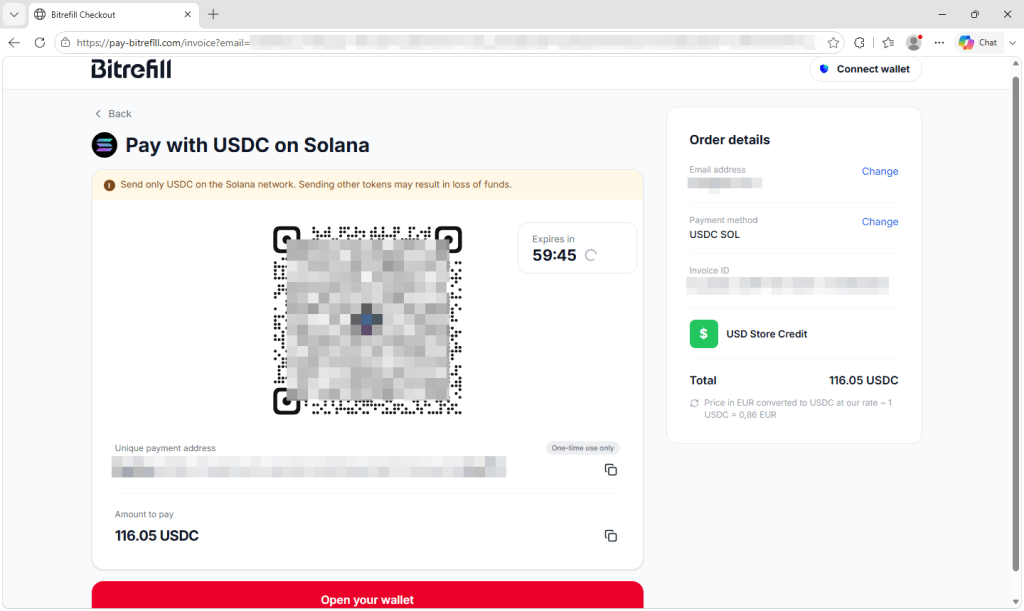
Nessuno di questi elementi, di per sé, rappresenta un campanello d'allarme. Indirizzi univoci, timer di scadenza e conversione di valuta sono tutti elementi normali per i pagamenti in criptovalute, ed è proprio per questo che il testo risulta convincente. Ogni elemento che invoglia all'acquisto sulla pagina è mutuato da sistemi di pagamento legittimi.
L'unica differenza sostanziale è l'indirizzo a cui viene inviato il denaro, e nel momento in cui la vittima invia la criptovaluta, è estremamente improbabile che riesca a recuperarla.
Come le persone raggiungono queste pagine
La distribuzione in questo caso non sembra basarsi sull'email. Bitrefill ha dichiarato pubblicamente che siti che copiano il suo sistema di pagamento e utilizzano nomi simili sono comparsi nei risultati dei motori di ricerca e che il suo team di sicurezza ha collaborato con specialisti nella rimozione di contenuti per farli eliminare.
La configurazione del sito lo conferma. La falsa pagina di pagamento reindirizza i visitatori a un secondo dominio della stessa famiglia, e il link utilizzato contiene un parametro che specifica un motore di ricerca, il che suggerisce che gli operatori stiano etichettando il traffico in entrata in base alla sua provenienza.
C'è un dettaglio che merita maggiore attenzione di quanta ne riceva di solito. La finta pagina di pagamento ha installato un software di analisi commerciale, lo stesso tipo di prodotto che un team di e-commerce legittimo utilizza per misurare quanti visitatori abbandonano il carrello. La sua presenza suggerisce che gli operatori vogliano misurare e migliorare il numero di visitatori che completano un pagamento.
Queste campagne non sono iniziative estemporanee improvvisate da qualcuno che spera in un colpo di fortuna. Sono gestite come vere e proprie aziende, misurate e ottimizzate come qualsiasi altro funnel, con la vittima nel ruolo del cliente.
Un marchio non è una destinazione
I domini in questo cluster utilizzano diversi trucchi per rendere i loro indirizzi convincenti. Alcuni sostituiscono una lettera con un carattere visivamente simile, facendo apparire il marchio corretto a meno che non si guardi attentamente. Altri aggiungono una parola plausibile come pay o giftgenerando indirizzi che assomigliano ai siti di pagamento ufficiali. Alcuni fanno entrambe le cose.
Molti utilizzano nomi di dominio internazionalizzati, che possono contenere caratteri di diversi alfabeti o versioni accentate di lettere latine. I browser traducono questi domini in un formato ASCII che inizia con xn--, noto come Punycode. A occhio, le versioni visualizzate possono essere quasi indistinguibili dal nome originale.
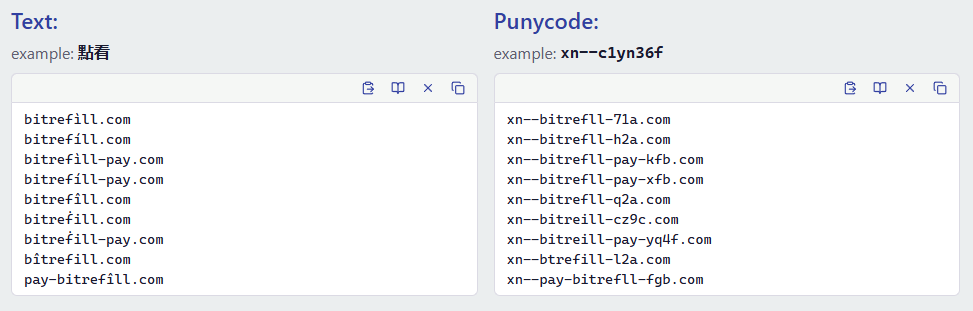
xn--.La soluzione non è semplicemente diventare più bravi a individuare le minime differenze. Questi domini sono progettati per eludere l'ispezione visiva e possono essere particolarmente difficili da riconoscere sullo schermo di un telefono. Riconoscere il nome di un'azienda in un indirizzo web non significa necessariamente che ne sia il proprietario.
Ricorda, non basta vedere il nome corretto dell'azienda in un URL. Verifica che il dominio effettivo sia esattamente quello utilizzato dall'azienda.
Cosa fare
- Inizia dal sito web di cui ti fidi già. Utilizzare un segnalibro salvato o inserire con attenzione
bitrefill.comtu stesso. Se stai già effettuando un acquisto sul sito legittimo, rimani in quella sessione invece di aprire una pagina di pagamento da una ricerca separata. - Guardate con sospetto i risultati di ricerca relativi alle pagine di pagamento e di checkout. I truffatori possono acquistare annunci pubblicitari o manipolare i propri siti per farli apparire in primo piano. Il primo risultato non è necessariamente il più sicuro.
- Controlla la barra degli indirizzi prima di inviare. I pagamenti in criptovaluta generalmente non possono essere annullati o stornati. Conferma che il dominio principale sia esattamente
bitrefill.comprima di approvare un pagamento. - Diffidate dei domini che contengono un marchio seguito da una parola aggiuntiva. Un sottodominio legittimo posizionerebbe il testo aggiuntivo prima del dominio principale dell'azienda, come in
pay.example.comUn indirizzo comeexample-pay.comè un dominio completamente separato che chiunque può registrare. - Non approvare le richieste di portafoglio su siti non verificati. La semplice connessione di un portafoglio normalmente non comporta il trasferimento di fondi, ma un sito fraudolento potrebbe chiederti di firmare una transazione o di concedere autorizzazioni per i token che consentono il furto di risorse.
- Se hai già inviato fondi, agisci rapidamente, anche se il recupero è improbabile. Segnala l'indirizzo di destinazione all'exchange o al fornitore del portafoglio che hai utilizzato, denuncia l'accaduto al servizio nazionale di segnalazione delle frodi e avvisa Bitrefill in modo che possa aggiungere il dominio alla sua lista di siti da rimuovere. I servizi di recupero che promettono di recuperare criptovalute rubate a fronte di un pagamento anticipato sono spesso truffe.
Controlla prima di cliccare
La protezione più semplice contro una pagina di questo tipo è evitare di accedervi. Malwarebytes Browser Guard è un'estensione gratuita per browser che blocca i siti di truffa e phishing noti, insieme ad annunci dannosi e risultati di ricerca che vi conducono.
Hai uno screenshot o un URL di una presunta truffa? Caricalo su Scam Guard , integrato in Malwarebytes Premium Security . Windows , Mac , iOS , E Android —e riceverai un verdetto e consigli sulla sicurezza in pochi secondi.
Indicatori di compromissione (IOC)
Domini:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →