I clienti di Domino's Pizza ci hanno segnalato di aver ricevuto email in cui si afferma che il loro account è stato violato da terzi.
Domino's afferma che i suoi sistemi interni non sono stati violati, ma che l'accesso ad alcuni account individuali è stato effettuato utilizzando una combinazione di password e indirizzo email rubata da un altro account online appartenente allo stesso cliente. Questa pratica è nota come credential stuffing.
Ecco l'email:
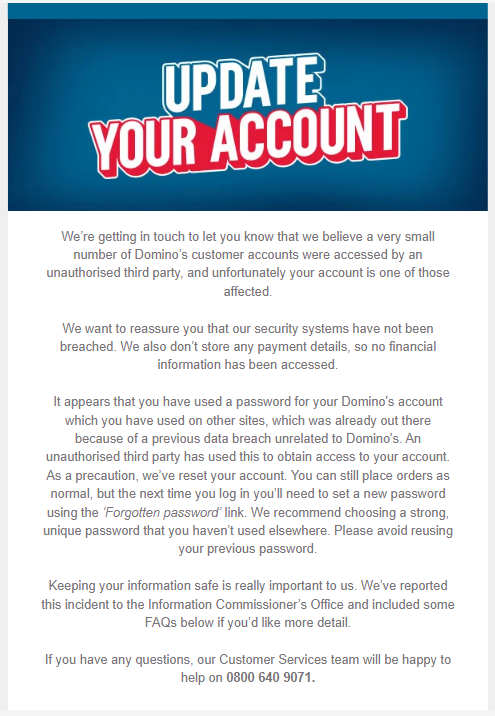
"Vi contattiamo per informarvi che riteniamo che un numero molto limitato di account clienti di Domino's sia stato violato da terzi non autorizzati e, purtroppo, il vostro account è tra quelli interessati."
Desideriamo rassicurarvi sul fatto che i nostri sistemi di sicurezza non sono stati violati. Inoltre, non memorizziamo alcun dato di pagamento, pertanto nessuna informazione finanziaria è stata consultata.
Sembra che tu abbia utilizzato per il tuo account Domino's una password che hai già usato su altri siti, password che era già stata compromessa a causa di una precedente violazione dei dati non correlata a Domino's. Una terza parte non autorizzata ha utilizzato questa password per accedere al tuo account. A titolo precauzionale, abbiamo reimpostato la password del tuo account. Puoi comunque effettuare ordini normalmente, ma al prossimo accesso dovrai impostare una nuova password utilizzando il link "Password dimenticata" . Ti consigliamo di scegliere una password complessa e univoca che non hai mai utilizzato altrove. Evita di riutilizzare la password precedente.
La sicurezza dei vostri dati è per noi di fondamentale importanza. Abbiamo segnalato l'accaduto all'Ufficio del Garante per la protezione dei dati personali e abbiamo incluso alcune domande frequenti qui sotto, qualora desideriate maggiori dettagli.
Per qualsiasi domanda, il nostro team del Servizio Clienti sarà lieto di aiutarvi al numero 0800 640 9071 .
Il credential stuffing è un attacco in cui i criminali prendono nomi utente e password rubati da un sito web e li provano su molti altri siti. Non indovinano le password, perché le possiedono già, spesso milioni alla volta, provenienti da vecchie violazioni di dati, da malware che rubano le credenziali di accesso salvate dai computer degli utenti o da siti di phishing .
Questi elenchi vengono acquistati e venduti su forum criminali. Gli aggressori utilizzano poi strumenti automatizzati che analizzano l'elenco e provano ogni coppia di email e password su una pagina di accesso, come ad esempio un'app per la consegna di cibo a domicilio, un negozio online o un servizio di streaming.
L'attacco funziona perché molte persone riutilizzano la stessa password su siti diversi. Se hai usato la stessa email e password per un piccolo forum online, violato anni fa, e per il tuo account di ordinazione di pizze, i criminali non hanno bisogno di hackerare la pizzeria. Accedono semplicemente con le tue credenziali. Per l'azienda, si tratta di un normale accesso con la password corretta. Ecco perché questi attacchi vengono spesso segnalati come "accesso non autorizzato agli account" e non come "violazione dei sistemi aziendali".
Una volta entrati, i malintenzionati possono ordinare cibo o beni utilizzando la carta di pagamento salvata, consumare punti fedeltà o saldi di carte regalo, oppure raccogliere nome, indirizzo e numero di telefono. Possono utilizzare questi dati in seguito per truffe più convincenti, ad esempio un SMS o un'e-mail che sembra provenire dall'azienda perché conosce l'ordine effettuato. Gli account che risultano funzionanti vengono inoltre rivenduti ad altri criminali, quindi una password riutilizzata può causare problemi anche molto tempo dopo la violazione iniziale.
Come stare al sicuro
- Utilizza una password diversa per ogni account. In questo modo, una violazione dei dati in un sito rimarrà confinata a quel sito.
- Utilizza un gestore di password per ricordarle. Nessuno può ricordare decine di password diverse, ma un gestore di password può memorizzarle tutte per te.
- Se disponibile, attiva l'autenticazione a due fattori (un codice da un'app o un SMS, oppure una password) in modo che una password rubata da sola non sia sufficiente per accedere al tuo account.
- Se hai riutilizzato la stessa password su un account potenzialmente compromesso, cambiala immediatamente sia su quell'account che su tutti gli altri siti in cui l'hai utilizzata, iniziando dagli account che contengono i dati di pagamento.
- Non cliccare sui link presenti nelle email o in altri messaggi non richiesti. Accedi direttamente al sito web ufficiale o all'app.
Attenzione: le email non richieste del tipo "aggiorna il tuo account" che sembrano provenire da Domino's sono spesso tentativi di phishing volti a rubare informazioni personali o finanziarie. In caso di dubbio, Malwarebytes Scam Guard può aiutarti a capire se un messaggio è una truffa o meno e a suggerirti i passaggi successivi.
Cosa sanno di te i criminali informatici?
Usa la scansione gratuita " Digital Footprint " Malwarebytes per verificare se i tuoi dati personali sono stati resi pubblici online.