Dall'inizio di maggio 2026, stiamo monitorando una vasta campagna di phishing basata sui punti premio di T-Mobile.
I messaggi avvertono falsamente che i punti premio di un cliente stanno per scadere. Non si tratta di avvisi legittimi relativi all'account: sfruttano il senso di urgenza, saldi punti inventati e link di phishing per spingere i destinatari ad agire prima di poter verificare l'affermazione.
Un messaggio tipico indica che un account T-Mobile Rewards ha accumulato 18.400 punti, specifica una data di scadenza imminente e precisa che i punti non utilizzati verranno rimossi secondo i termini del programma. Questi dettagli fanno sì che il messaggio sembri scritto appositamente per il destinatario, anche se in realtà è stato inviato a molte persone.
"Promemoria punti T-Mobile Rewards: i tuoi punti stanno per scadere"
Gentile Cliente,
Con la presente vi ricordiamo che i punti accumulati sul vostro account T-Mobile Rewards stanno per scadere. Attualmente disponete di 18.400 punti, che scadranno il 4 giugno 2026 se non utilizzati.
Riepilogo dei tuoi punti:
Saldo attuale: 18.400 punti
Expiry Date: {today or tomorrow}
I punti non verranno recuperati dopo questa data.
Riscatta i punti:
Visita:
https://t-mobile.{rotating domains}.top/pay
Utilizza l'app T-Mobile: Account > Premi e vantaggi
La nostra politica di scadenza dei punti mira a garantire l'equità del programma e a incoraggiare la partecipazione attiva. Non lasciate che questi preziosi punti vadano sprecati.
Grazie per aver scelto T-Mobile.
Team del Servizio Clienti
Questa operazione di phishing non si basa su un singolo SMS identico. Abbiamo trovato più di 1.000 modelli di campagna strettamente correlati con un punteggio di similarità semantica di almeno 0,60. I 199 risultati più simili hanno tutti ottenuto un punteggio di almeno 0,95.
Ciò significa che le varianti modificano solo elementi superficiali, come il saluto, l'oggetto, la data di scadenza, il saldo punti e se il messaggio viene chiamato "promemoria", "avviso" o "aggiornamento importante". Il messaggio centrale rimane lo stesso: i punti premio T-Mobile stanno per scadere e il destinatario deve seguire un link per riscattarli il prima possibile.
I messaggi utilizzano un linguaggio formale ma generico, come "Gentile cliente T-Mobile", "Gentile cliente" o "Utente T-Mobile", anziché nominare il destinatario o fornire informazioni verificabili sull'account.
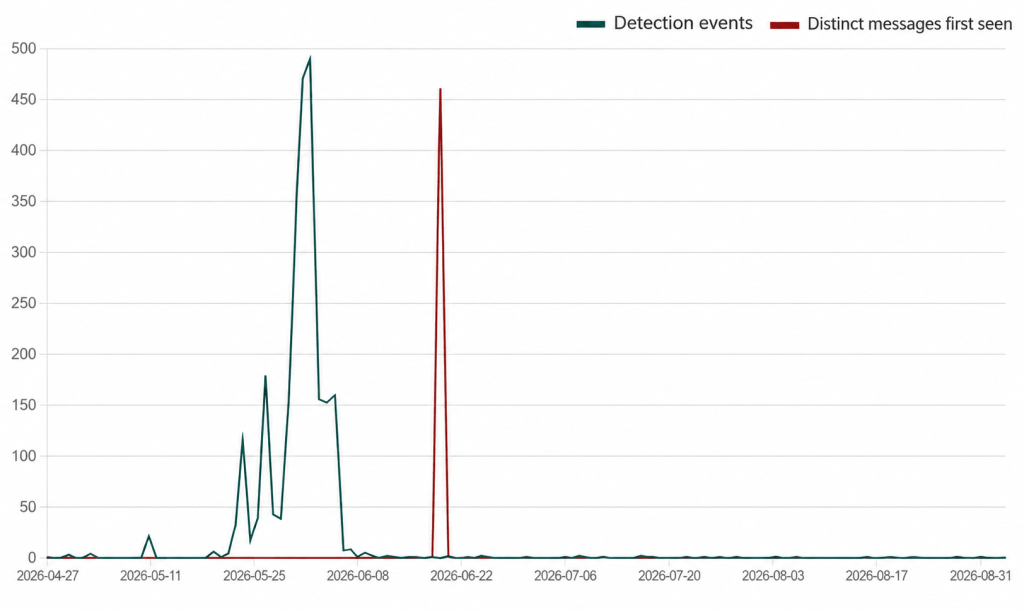
La campagna è iniziata lentamente, per poi registrare due picchi di attività molto elevati. La linea verde mostra i rilevamenti di varianti di messaggi già viste in precedenza, mentre la linea rossa mostra i messaggi rilevati il primo giorno in cui è apparsa quella specifica variante. Continuiamo a ricevere messaggi relativi alla campagna, sebbene l'attività sia diminuita considerevolmente rispetto ai picchi precedenti.
La truffa si basa su una formula ben nota di ingegneria sociale: una ricompensa apparentemente allettante, una scadenza e una semplice azione che, in teoria, dovrebbe proteggere il cliente da eventuali perdite. Un destinatario con un account T-Mobile potrebbe cliccare sul messaggio e poi interrogarsi sulla sua veridicità.
I link utilizzano domini a rotazione progettati per sembrare appartenenti a T-Mobile. Il loro scopo è quello di convincere i destinatari a cliccare sul link per riscattare, a loro dire, i propri punti. Non inserite credenziali di accesso, informazioni personali, dati di pagamento o codici di verifica dopo aver cliccato su un link in un messaggio non richiesto.
Come stare al sicuro
I dati anonimizzati utilizzati in questa analisi sono stati raccolti tramite la funzione di protezione del testo di Malwarebytes Mobile Security , che avvisa gli utenti di messaggi di testo potenzialmente dannosi o fraudolenti.
È inoltre possibile ridurre il rischio seguendo questi consigli:
- Non cliccare sui link contenuti in messaggi non richiesti. Piuttosto, apri il sito web o l'app del presunto mittente e verifica lì la presenza di notifiche.
- Verifica che il dominio nella barra degli indirizzi del tuo browser corrisponda al sito che ti aspettavi di visitare.
- Utilizza una soluzione antimalware aggiornata e in tempo reale con protezione web.
- Malwarebytes Scam Guard può aiutarti a capire se un messaggio è una truffa e a consigliarti su come procedere.
Gli URL utilizzati in questa campagna hanno una durata molto breve. I criminali hanno utilizzato almeno 81 domini in quattro mesi, ma questi seguono uno schema riconoscibile che viene bloccato da Malwarebytes Browser Guard .
CIO
Esempi di domini che mostrano lo schema utilizzato dalla campagna:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →