In questo articolo
- Un sito web fasullo dedicato ai premi "FC27 x Prime Gaming" conduce a un modulo di accesso EA copiato.
- Il sito raccoglie password e codici di autenticazione a due fattori , mettendo a rischio gli account EA dei giocatori.
- Se hai inserito i tuoi dati di accesso, cambia la password di EA e rivedi le impostazioni di sicurezza dell'account.
I tifosi di calcio che cercano pacchetti di giocatori gratuiti in EA SPORTS FC 27 potrebbero finire per consegnare il proprio account di gioco. FC 27 è l'ultimo capitolo della serie di videogiochi di calcio di EA. Ultimate La modalità a squadre permette ai giocatori di creare formazioni utilizzando carte giocatore virtuali, che possono ottenere aprendo i pacchetti.
In seguito al lancio del gioco il 25 settembre, abbiamo identificato una falsa pagina di ricompense "FC27 x Prime Gaming" che prendeva di mira i dati di accesso dei giocatori. Prime Gaming offre giochi e ricompense in-game come parte di un Amazon Abbonamento Prime. La pagina falsa riprende quel marchio, dice ai visitatori che il loro premio li sta aspettando e chiede loro di "collegare" il loro account EA, ovvero l'account che usano per accedere ai giochi e ai servizi EA.
La serie attrae milioni di giocatori. EA ha riferito che FC 24 ha raggiunto oltre 11,3 milioni di giocatori in tutto il mondo nella sua prima settimana del 2023, anche tramite EA Play.
Su questo sito fasullo non c'è alcuna ricompensa. La pagina di "accesso EA" che segue è una copia ospitata sul dominio dei truffatori. Richiede il tuo indirizzo email, la tua password e il codice di sicurezza dell'autenticazione a due fattori (2FA), inviando ciascuno di questi dati a un server controllato dai criminali. Il codice della pagina è progettato per utilizzare le risposte del server per decidere se mostrare un errore di password o richiedere il codice 2FA.
Questo sito non è affiliato con EA, Amazon , o Prime Gaming. Se hai inserito i tuoi dati su una pagina come questa, vai alla sezione "Come rimanere al sicuro" qui sotto.
Una ricompensa ti aspetta
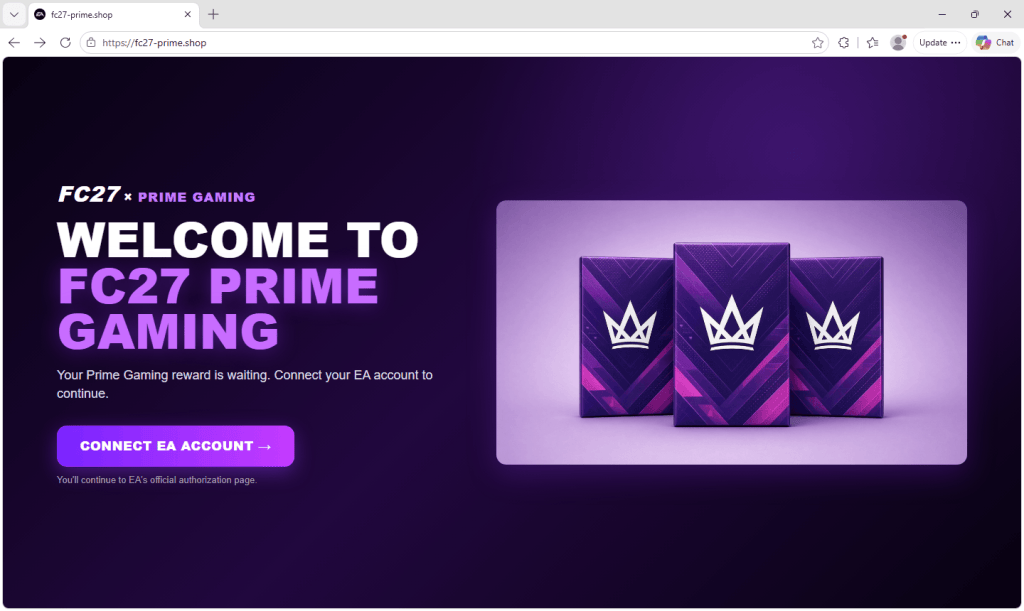
La landing page è di colore viola scuro e ha lo stile di una promozione di un videogioco. Recita: "Il tuo premio Prime Gaming ti aspetta. Collega il tuo account EA per continuare". Sotto il pulsante, una riga più piccola dice: "Verrai reindirizzato alla pagina di autorizzazione ufficiale di EA".
Non lo fai. Facendo clic sul pulsante viene visualizzato “Connessione in corso…” e “Reindirizzamento all’autorizzazione EA…”. Il codice attende un tempo fisso di 1,4 secondi e poi ti sposta a /in, che si trova ancora sullo stesso dominio.
Una pagina di accesso EA copiata
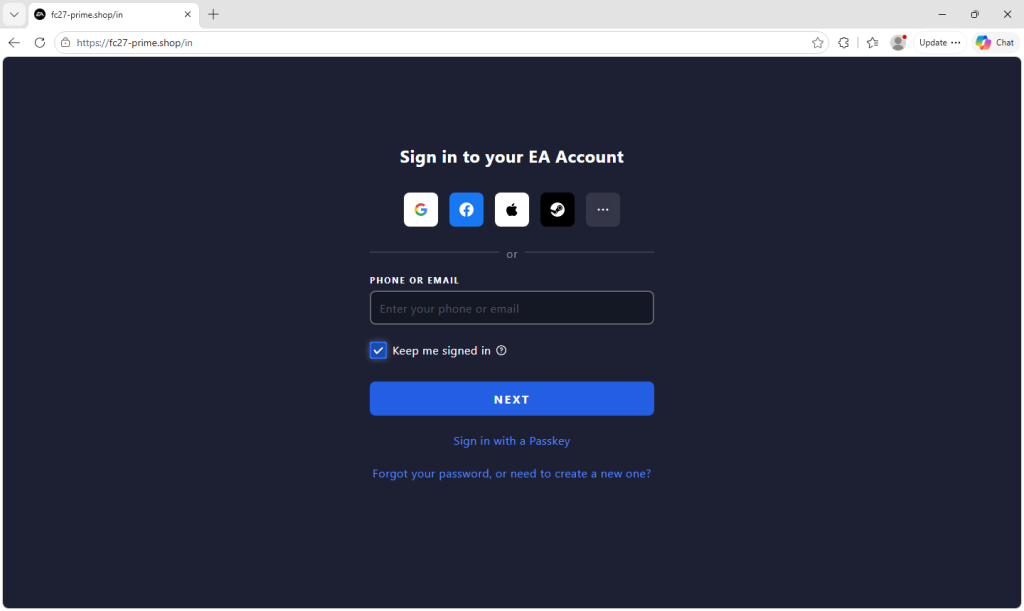
La pagina di accesso imita fedelmente quella di EA. Ha un layout scuro, un campo "Telefono o e-mail", "Mantienimi connesso", "Accedi con una password" e una riga di Google, Facebook I pulsanti Apple e Steam.
I pulsanti di accesso tramite social network non hanno alcuna funzione quando vengono cliccati. La pagina, invece, indirizza i visitatori all'inserimento del proprio indirizzo email e della password.
Come funziona il furto, passo dopo passo
Ogni passaggio invia ciò che digiti a un server separato, fedserv.thenewsip[.]site.
- E-mail. Inserisci il tuo indirizzo e-mail e passa alla pagina della password.
- Password . Inserisci la tua password, che viene inviata al server. La pagina utilizza la risposta del server per decidere se mostrare un messaggio di errore in stile EA "Le tue credenziali non sono corrette" o continuare, eventualmente richiedendo un codice di autenticazione a due fattori (2FA). Questo comportamento è coerente con un tentativo di verificare i dati con EA, ma il codice sorgente della pagina non conferma da solo come il server li gestisce.
- Il codice. Se l'account prevede l'autenticazione a due fattori (2FA), una pagina "Verifica la tua identità" ti chiederà di cliccare su "Invia codice" e quindi di inserire il codice a sei cifre. Il codice verrà inviato direttamente al server.
- L'uscita. La pagina ti reindirizza al sito reale di EA. Ultimate Applicazione web del team su ea.com. Gli account senza autenticazione a due fattori (2FA) saltano il terzo passaggio. L'accesso al sito corretto non garantisce la legittimità dell'accesso precedente.
Catturare un codice 2FA valido potrebbe consentire agli aggressori di completare l'accesso prima della sua scadenza. Questo non disabilita l'autenticazione a due fattori, ma potrebbe permettere loro di aggirare tale verifica per un determinato accesso.
Tracciare la provenienza delle vittime
La pagina registra la provenienza di ciascun visitatore e invia tale "fonte di traffico" al server insieme ai dettagli inviati. Riconosce Facebook , Messenger, Rete di pubblico di Meta, Instagram e TikTok, attraverso i parametri di tracciamento nel link e attraverso Facebook e ID di clic sugli annunci di TikTok (fbclid, ttclidTutto il resto è etichettato come "diretto" o "sconosciuto".
Il kit include anche il supporto integrato per l'analisi web Umami. L'attivazione o la disattivazione dipende da un file di impostazioni separato che non era incluso nel campione che abbiamo acquisito. Nella modalità predefinita, le risposte del server determinano se le fasi successive dell'utente (password, invio del codice, successo) vengono visualizzate nelle statistiche, e la pagina in cui le vittime inseriscono il codice di sicurezza non viene conteggiata nel monitoraggio delle visualizzazioni di pagina. Le impostazioni possono anche essere commutate in una modalità che conteggia ogni pagina.
Nel loro insieme, queste funzionalità offrono agli operatori un modo per tracciare il traffico attribuito alle piattaforme social. Dimostrano che la pagina è stata creata per gestire tali fonti, ma non stabiliscono che gli annunci siano stati effettivamente pubblicati su di essa.
Travestito da “strumento interno”
- Il codice HTML chiede ai motori di ricerca di non indicizzare, archiviare o mostrare anteprime della pagina, con un commento che recita "Strumento privato del team: non indicizzare o archiviare".
- IL " Privacy Le pagine "Politica" e "Termini di servizio" descrivono un "portale di autenticazione" per "uso interno da parte del personale autorizzato".
- Il kit ha due interruttori. Uno disattiva la pagina di destinazione di Prime Gaming, in modo che lo stesso codice mostri una semplice pagina di accesso fittizia a EA. L'altro permette di scegliere se reindirizzare le vittime al sito reale di EA o mostrare la pagina "Iscritto al programma di ricompense settimanali di FC 27". Nella versione che abbiamo analizzato, sia l'esca di Prime Gaming che il reindirizzamento a EA erano attivi.
Perché vale la pena rubare il tuo account EA
Un account EA è più di un semplice login. Può contenere un FC Ultimate Club di squadra con monete e giocatori scambiabili, accesso ai giochi acquistati e metodi di pagamento salvati. Perdere l'accesso potrebbe mettere a rischio anni di acquisti e progressi.
Gli aggressori potrebbero anche utilizzare un account compromesso per impersonarti e indurre i tuoi contatti di gioco a condividere informazioni o a cliccare su link fraudolenti.

Più sicuro. Più pulito. Navigazione senza pubblicità.
Come stare al sicuro
- Inizia dal sito web di EA. Digita ea.com nel tuo browser e naviga da lì. Prima di inserire la tua password o il codice di sicurezza EA, verifica che la pagina di accesso sia su ea.com o su un sottodominio legittimo, come accounts.ea.com .
- Controlla la barra degli indirizzi. Una pagina che sembra identica alla pagina di accesso di EA non è EA se l'indirizzo è qualcosa del tipo fc27-prime[.]shop.
- Mantieni riservati i codici di sicurezza. Inserisci il codice di verifica EA solo nella pagina di accesso ufficiale di EA, per un account che hai creato tu.
- Fai attenzione ai pacchetti, alle monete e ai premi gratuiti offerti tramite annunci e post. Un post sponsorizzato non è garanzia che l'offerta sia reale.
- Utilizza un gestore di password. In genere, non ti offrirà la possibilità di compilare automaticamente la password di EA su un dominio non correlato, il che può aiutarti a individuare una pagina falsa.
Hai già inserito i tuoi dati?
- Vai direttamente su ea.com e cambia subito la tua password, anche se non hai inserito un codice di autenticazione a due fattori (2FA).
- Rivedi le impostazioni di sicurezza e i dispositivi attendibili, rimuovi i dispositivi sconosciuti e verifica la presenza di modifiche al tuo indirizzo email, agli account collegati e agli acquisti.
- Mantieni l'autenticazione a due fattori (2FA) attiva. Cambia le password che riutilizzi altrove, soprattutto per il tuo account di posta elettronica.
- Se visualizzi account collegati sconosciuti, non riesci ad accedere al tuo account o ti mancano dei contenuti, segui le istruzioni di EA per il recupero dell'account e contatta l'assistenza EA.
Come Malwarebytes aiuta
Malwarebytes Browser Guard blocca i siti di phishing e le truffe prima ancora che la pagina venga caricata. Se hai dubbi su un sito web, un link o un'offerta a pagamento, puoi chiedere a Malwarebytes Scam Guard di verificarlo prima.
Indicatori di compromissione
Domini
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →