Googleは、 Chrome ブラウザの複数の重大な脆弱性に対するパッチ適用。
この更新プログラムには、悪意のあるウェブサイトにアクセスするだけでリモートコード実行が可能となる2つの重大な脆弱性に対する修正が含まれています。
安定チャネルが148.0.7778.178/179に更新されました。 Windows / Mac また、Linux版は148.0.7778.178で、今後数週間かけて順次リリースされる予定です。
更新方法Chrome
アップデートが配信されるのを待ちたくない場合は、手動で更新することも簡単です。
最も簡単な更新方法は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome ダウンロードを開始します。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
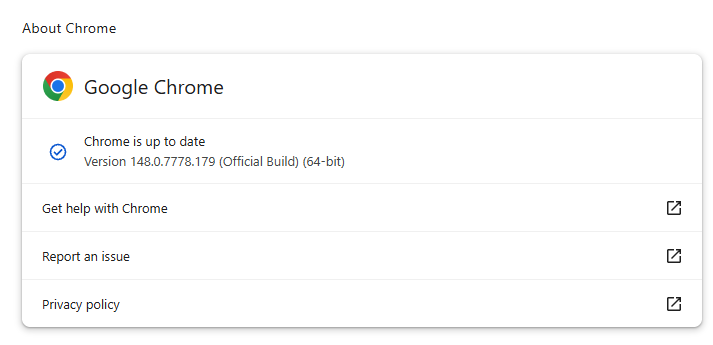
また、各オペレーティングシステムでChromeアップデートする方法については、弊社のガイドに手順を追って説明しています。
技術的な詳細
このアップデートには、2つの重大な脆弱性に対する修正が含まれています:
CVE-2026-9111: WebRTC に存在する「use-after-free」の脆弱性により、遠隔の攻撃者が細工された HTML ページを介して Linux 上で任意のコードを実行することが可能でした。「use-after-free」とは、プログラムの実行中に動的メモリが不適切に使用されることによって引き起こされる脆弱性の種類です。メモリ領域を解放した後、プログラムがそのメモリへのポインタをクリアしない場合、攻撃者はこの不具合を利用してプログラムを操作できる可能性があります。
したがって、攻撃者がLinuxユーザーを騙して悪意のあるHTMLファイルを開かせたり、細工されたWebサイトにアクセスさせたりすることに成功した場合、そのデバイスを乗っ取ることが可能になります。
CVE-2026-9110 : UI の不適切な実装Windows レンダリングプロセスを侵害したリモート攻撃者が、細工されたHTMLページを介してUIのなりすましを実行できる脆弱性があった。
実際には、これは、攻撃者がすでにブラウザの内部レンダリングエンジンを乗っ取っていた場合、本物そっくりの偽のウィンドウやダイアログボックスを表示させるようブラウザを騙すことが可能であることを意味していました。例えば、この偽のウィンドウによって、実際には攻撃者にパスワードを送信しているにもかかわらず、信頼できるサイトでパスワードを入力しているかのように見せかけることができたのです。
今回のアップデートで、誤って漏洩した「Browser Fetch」の脆弱性に対する修正が含まれていると期待していた方々にとっては、残念な知らせとなるでしょう。修正は含まれていませんでした。
この件についてまだご存知ない方のために説明すると、46ヶ月前に報告されて以来、「Browser Fetch」の脆弱性はChromiumの開発者以外には知られていませんでした。その後、2026年5月20日、この脆弱性はChromiumのバグトラッカーに公開されました。当初この脆弱性を報告した研究者は、ようやく修正されたものと考えていました。 しかしその直後、彼女は脆弱性が依然として修正されていないことを知りました。Googleはこの投稿を削除しましたが、アーカイブサイト上では、エクスプロイトコードと共に現在も閲覧可能です。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。