ClickLock Stealer は、ClickFix スタイルのフィッシング ページを介して配信される新しいモジュール式の macOS 情報窃盗マルウェアで、被害者のデバイスをロックすることができます。 Mac macOSのパスワード、ブラウザとパスワードマネージャーのデータ、暗号通貨ウォレットを盗み出し、永続的なバックドアを残していく。
このマルウェアはGroup-IBの研究者によって発見されました。彼らはClickFixの配布手法と、被害者のコンピュータをロックする能力にちなんでこのマルウェアに名前を付けました。 Mac 彼らが指示に従ってすべての目に見えるプロセスを終了させない場合。
研究者らは、通常、ユーザーを騙して自身の端末にマルウェアを感染させるために使用される悪意のあるシェルスクリプトを発見し、そこから手がかりをたどった。このスクリプトはまず、偽のCloudflareの進行状況バーを表示するため、偽のブラウザ認証フローの一部として使用されることを意図していたものとみられる。
被害者は、Cloudflareの認証画面やその他の偽のシステムユーティリティを模倣したフィッシングページに誘導されます。これは、「Infiniti Stealer」キャンペーンや、後に発生した「Claude」やクリーンアップユーティリティを装った「ClickFix」攻撃で用いられたものと類似しています。
このページでは、ユーザーに対し、ターミナルを開き、コマンドを貼り付けてリターンキーを押すよう指示しており、これを必須の「人間による確認」手順、あるいは簡単な解決策として提示しています。
研究者らは次のように説明している:
「このマルウェアは、ブラウザの認証情報、パスワードマネージャーのデータ、暗号資産ウォレットの拡張機能、デスクトップウォレットのファイルなど、システム内のさまざまなデータを検索する追加のモジュールを起動させ、さらにはGSocketバックドアも利用する。」
これらすべては、ユーザーが偽のCloudflare画像に気を取られている間に起こります。
GSocketバックドアは、オープンソースのネットワークツールキットであるGSocket(Global Socketの略)を悪用するものです。本来は正当なリモート管理や侵入テストを目的として設計されていますが、攻撃者はこれを悪用して、侵害されたシステムへのステルス性が高く、持続的で、暗号化されたリモートアクセスを確立することができます。
被害者にパスワードの開示を強要する
特に際立っているのは、このマルウェアがユーザーにmacOSシステムのパスワードの入力を強要する点だ。
まず、被害者の実際のユーザー名とダウンロードしたAppleのアイコンを使用して、本物そっくりの偽のmacOSパスワード入力画面を表示します。ユーザーがパスワードを入力すると、そのパスワードは、以前に盗み出されたすべてのデータとともに、攻撃者が管理するTelegramチャンネルに送信されます。
ユーザーが拒否した場合、マルウェアはループを起動し、Finder、Dock、ターミナル、アクティビティモニタ、コンソール、システム環境設定、Spotlight、および主要なウェブブラウザを含む主要なプロセスをすべて停止させます。被害者が要求に従うまで、画面にはパスワード入力ダイアログのみが表示されます。
この「キルループ」は、210ミリ秒ごとに最大83時間、あるいはユーザーが正しいパスワードを入力するまで実行され続けます。その結果、システムは実質的に使用不能となり、パスワード入力画面だけが唯一の対話要素となってしまいます。
盗み出されたデータがTelegramチャンネルに送信されると、マルウェアは自身のモジュールの削除を開始する。しかし、情報窃取モジュールとは異なり、GSocketバックドアはインストールされたままとなり、攻撃者は引き続きシステムへのリモートアクセスが可能となる。
つまり、攻撃者は、窃盗コンポーネントが自己削除された後でも、後から戻ってきて、新しいマルウェアをインストールしたり、さらにデータを盗んだり、侵害されたデバイスですでに利用可能なVPNやSSHアクセスを使用して企業ネットワークを移動したりできるということです。 Mac 。
安全に過ごすには
macOS Tahoe 26.4 以降を実行しているユーザーには、ClickFix 攻撃の可能性に関する警告が表示されますが、すべてのユーザーは引き続き注意を払う必要があります。
ClickFixが猛威を振るい、常に新たな手口を編み出している状況下では、常に警戒を怠らず、予期せぬ指示に従う前にはよく考え、デバイスをしっかりと保護しておくことが重要です。
- 落ち着いてください。ウェブページやプロンプトの指示に慌てて従わないでください。特に、デバイス上でコマンドを実行したり、コードをコピー&ペーストしたりするよう求められている場合は注意が必要です。攻撃者は、あなたの批判的思考を鈍らせるために、緊急性を煽ってくるのです。
- 信頼できないソースからのコマンドやスクリプトの実行は避けてください。ウェブサイト、メール、メッセージからコピーしたコードやコマンドは、そのソースを信頼しており、その動作内容を理解している場合を除き、絶対に実行しないでください。
- 指示内容は必ずご自身で確認してください。ウェブサイトでコマンドの実行や技術的な操作を行うよう指示された場合は、作業を進める前に公式ドキュメントを確認するか、サポートに問い合わせてください。
- コマンドのコピー&ペーストを制限してください。コピー&ペーストではなく手動でコマンドを入力することで、コピーしたテキストに隠された悪意のあるペイロードを、知らず知らずのうちに実行してしまうリスクを減らすことができます。
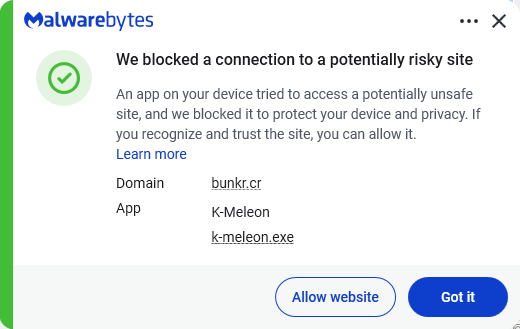
- デバイスのセキュリティを確保してください。 最新かつリアルタイムの マルウェア対策ソリューション ウェブ保護機能付き。 Malwarebytes このような危険なサイトへの接続をブロックします。
- 進化し続ける攻撃の手口について知識を深めましょう。予期せぬ場所から攻撃が仕掛けられる可能性があることを理解しておくことで、常に警戒心を保つことができます。ぜひ当ブログを読み続けてください!
- 検索結果に表示されるスポンサー広告には近づかないようにしましょう。誰でも購入して、本物のように見せかけることができるからです。
プロのヒント:無料のMalwarebytes Browser Guard拡張機能は、ウェブサイトが何かをクリップボードにコピーしようとした際に警告を発します。
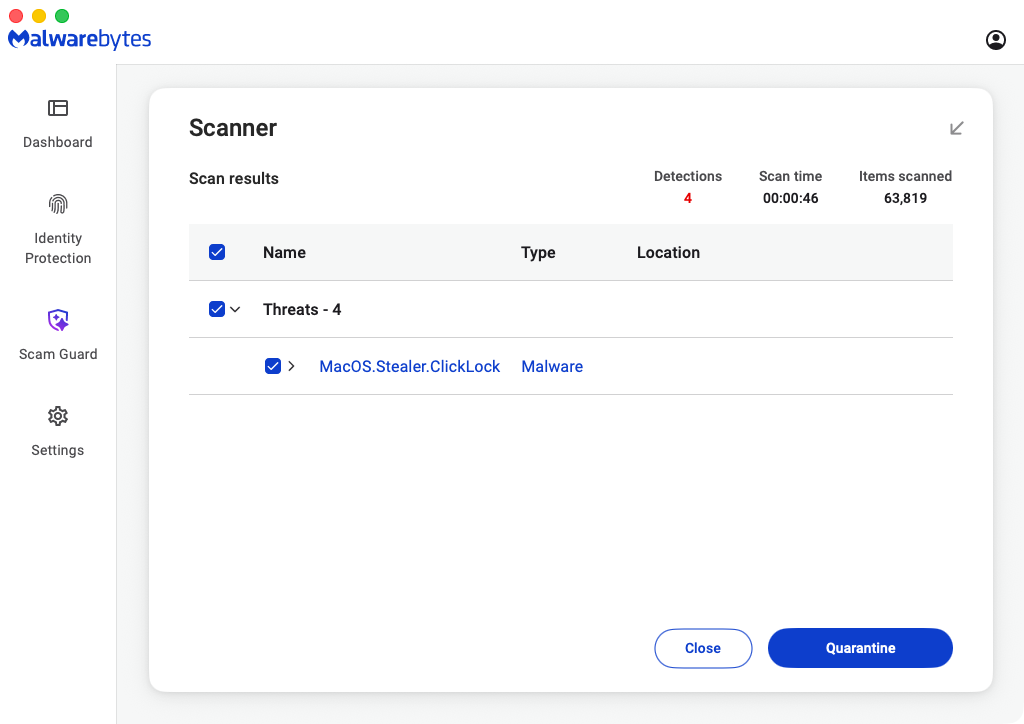
Malwarebytes 製品はClickLockをMacOS.Stealer.ClickLockとして検出してブロックします。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。