Er wordt in het wild actief misbruik gemaakt van twee kwetsbaarheden in Microsoft Defender.
Op 20 mei 2026 heeft het Cybersecurity and Infrastructure Security Agency (CISA) een reeks opvallende kwetsbaarheden die actief worden misbruikt, toegevoegd aan zijn catalogus van bekende misbruikte kwetsbaarheden (KEV). De KEV-catalogus houdt bij welke kwetsbaarheden in de praktijk worden misbruikt en stelt deadlines vast voor het installeren van patches voor instanties van de federale civiele uitvoerende macht (FCEB).
Vijf van de toegevoegde kwetsbaarheden zijn naar kwetsbaarheidsnormen al behoorlijk oud. Er zijn patches uitgebracht in 2008, 2009 en 2010. De kwetsbaarheden in Microsoft Defender dateren echter van dit jaar. Het gaat om de volgende twee:
- CVE‑2026‑41091 ( CVSS-score 7,8 van de 10): een kwetsbaarheid in Microsoft Defender voor privilege-escalatie. Een lokale aanvaller die al enige toegang heeft tot een machine, kan Defender misbruiken om machtigingen op systeemniveau te verkrijgen, waardoor hij in feite volledige controle over de machine krijgt. Windows .
- CVE-2026-45498 (CVSS-score 4,0 op een schaal van 10): een kwetsbaarheid in Microsoft Defender die tot een denial-of-service-aanval kan leiden. Een aanvaller kan Defender hierdoor zodanig verstoren dat de normale werking ervan wordt belemmerd. Als aanvallers uw antivirusengine naar believen kunnen laten crashen of uitschakelen, kunnen ze een veiligere omgeving creëren waarin hun malware onopgemerkt kan worden uitgevoerd.
U moet het verhelpen van deze kwetsbaarheden serieus nemen als:
- U vertrouwt op Microsoft Defender als uw belangrijkste bescherming voor eindpunten
- Jij beheert Windows systemen in een bedrijfs-, school- of lokale overheidsomgeving
- U hebt gedeelde computers, terminalservers of een andere omgeving waarin meerdere gebruikers zich bij hetzelfde systeem aanmelden
Zoals je van ons mag verwachten, raden we af om te vertrouwen op Windows Alleen de Defender. Er zijn betere opties beschikbaar, en die sluiten elkaar niet uit.
Hoe een patch aanbrengen
Beveiligingsproducten zijn software, en software bevat fouten. Wanneer die fouten op een lijst van bekende misbruikte kwetsbaarheden terechtkomen, is het negeren ervan hetzelfde als je voordeur open laten staan omdat ‘het alarm iedereen die binnenkomt wel zal opmerken’.
Zorg ervoor dat Windows Updates zijn ingeschakeld en ingesteld om updates voor Microsoft-producten te ontvangen. Platformupdates voor Defender worden vaak samen met reguliere cumulatieve updates geleverd.
Controleer ook of de meest recente beveiligingsinformatie van Microsoft Defender en platformupdates zijn geïnstalleerd.
De eerste versie van het Microsoft Defender Antimalware Platform waarin deze kwetsbaarheden zijn verholpen, is 4.18.26040.7.
Je kunt dat versienummer meestal vinden in Windows Beveiliging :
- Open Start en zoek naar Windows beveiliging.
- Ga naarVirus- en bedreigingsbeveiliging
- Klik op'Instellingen'of op hettandwielpictogram
- OpenOver
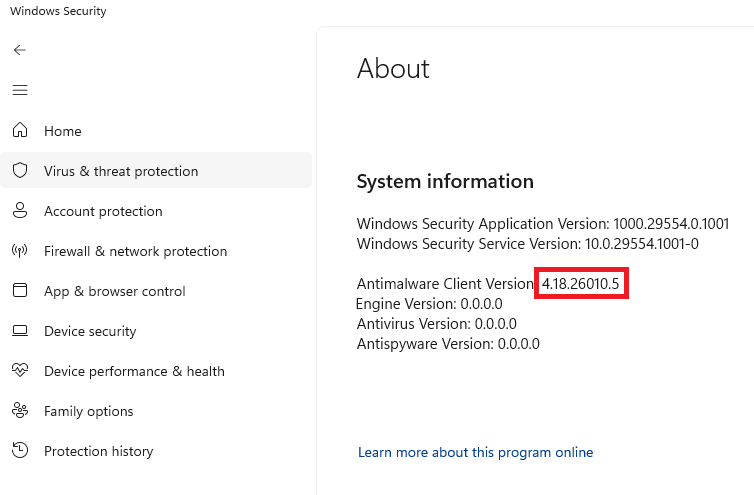
Zelfs met automatische updates ingeschakeld, ontving ik deze patch niet direct. Updates voor het Defender-platform kunnen achterlopen op definities of pas verschijnen wanneer een cumulatieve update beschikbaar is. Windows Updates verschijnen. Microsoft brengt doorgaans maandelijks updates uit voor het Microsoft Defender Antimalware Platform, of vaker indien nodig, om te beschermen tegen nieuwe bedreigingen.
Dus ik zal moeten wachten. Gelukkig ben ik beschermd.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .