

Google heeft updates uitgebracht voor de Chrome browser en het ChromeOS-besturingssysteem.
Op 6 oktober heeft Google een stabiele update voor desktops uitgebracht. Dit is de belangrijkste update voor desktopgebruikers. Deze update brengt het volgende met zich mee: Chrome De update is uitgebracht naar versie 155.0.8059.39 voor Linux en versie 154.0.8037.39/.40 voor Windows en Mac . De update bevat 247 beveiligingspatches, waaronder vier met een kritieke classificatie.
Op dezelfde dag bracht Google versie 155.0.8059.39 voor Android uit voor een klein percentage gebruikers. Deze update is mogelijk nog niet voor iedereen beschikbaar in de Google Play Store, maar houd het in de gaten. Google zegt dat de update verbeteringen bevat op het gebied van stabiliteit en prestaties.
Hoe Chrome bijwerken
De eenvoudigste optie is om Chrome automatisch Chrome laten updaten. Maar je kunt achterop raken met updates als je je browser nooit sluit of als er iets misgaat, bijvoorbeeld als een extensie de update extensie .
Als je niet wilt wachten tot de update je bereikt, kun je Chrome ook handmatig bijwerken. Open ' Over Google Chrome vanuit Chrome instellingen of het Help-menu. Chrome Er wordt gecontroleerd op updates. Als er een update beschikbaar is, klik dan op Opnieuw opstarten om deze toe te passen.
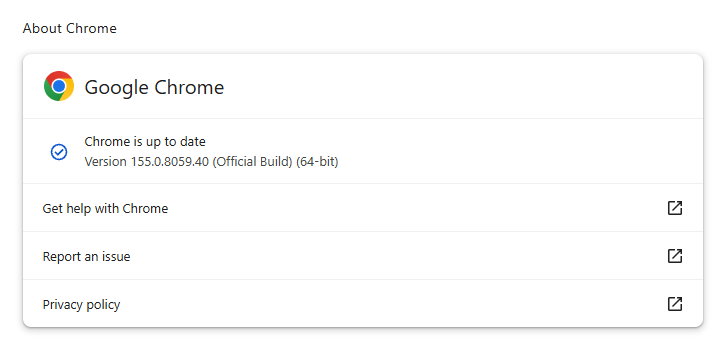
Een uitleg van het versiebeheersysteem en stapsgewijze instructies vind je in onze handleiding: Chrome bijwerken op elk besturingssysteem .
Hoe ChromeOS te updaten
Je kunt het besturingssysteem van je Chromebook bijwerken door de volgende stappen te volgen:
- Maak verbinding met internet. Uw Chromebook Controleert automatisch op updates en downloads wanneer er verbinding wordt gemaakt.
- Rechtsonder, naast de datum, vindt u de melding 'Apparaat bijwerken'.
- Om de update te voltooien, start u uw apparaat opnieuw op. Chromebook .
Technische details
Onder de verholpen kwetsbaarheden vonden we er drie die waarschijnlijk grote gevolgen hebben.
CVE-2026-106197 : Dit is een use-after-free-kwetsbaarheid in de Browser-module, geclassificeerd als kritiek. Deze kwetsbaarheid heeft een hoge prioriteit vanwege de locatie in de browserfunctionaliteit in plaats van een specialistische functie. Misbruik zou een externe aanvaller in staat stellen om willekeurige code buiten de sandbox uit te voeren via een speciaal geprepareerde HTML-pagina.
Een use-after-free-kwetsbaarheid treedt op wanneer een programma probeert toegang te krijgen tot een geheugenlocatie nadat deze is vrijgegeven. Dit kan leiden tot crashes of, in sommige gevallen, een aanvaller in staat stellen om eigen code uit te voeren.
Chrome Kwetsbaarheden die het mogelijk maken om code op afstand uit te voeren buiten de sandbox van de browser, zijn bijzonder waardevol voor aanvallers. Ze kunnen een bezoek aan een kwaadwillende of gecompromitteerde website namelijk omzetten in directe code-uitvoering op het onderliggende besturingssysteem, vaak zonder dat er verdere exploitatiestappen nodig zijn.
CVE-2026-106358 : Nog een use-after-free-kwetsbaarheid, ditmaal in de navigatie, die ook als kritiek is geclassificeerd. Navigatie is essentieel voor normaal internetgebruik, waardoor dit een potentieel wijdverspreid probleem is als door aanvallers beheerde pagina's of redirects het kwetsbare pad kunnen bereiken. Het biedt een externe aanvaller ook de mogelijkheid om willekeurige code buiten de sandbox uit te voeren via een speciaal geprepareerde HTML-pagina.
CVE-2026-106240 : Een typeverwarringskwetsbaarheid in V8, Chrome De JavaScript-engine van 's. Deze wordt als 'Hoog' beoordeeld, maar biedt een externe aanvaller na succesvolle exploitatie de mogelijkheid om willekeurige code uit te voeren binnen de sandbox via een speciaal geprepareerde HTML-pagina. En een kwetsbaarheid in de JavaScript-engine is altijd een plausibele kandidaat voor aanvallen via kwaadaardige webinhoud.
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →








