

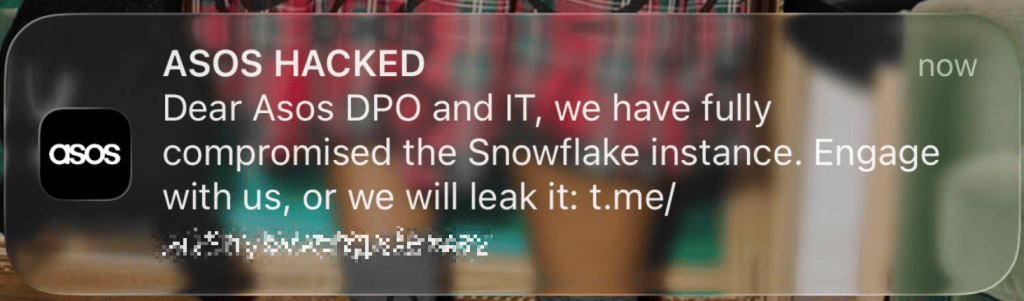
Duizenden klanten van de wereldwijde modeketen ASOS hebben vanochtend via de ASOS-app een pushmelding ontvangen waarin staat dat het bedrijf is gehackt.
De melding, gericht aan de functionaris voor gegevensbescherming en de IT-afdeling van ASOS, luidt als volgt:
“ASOS GEHACKT
Geachte DPO en IT-medewerker van Asos, we hebben de Snowflake-instantie volledig gehackt. Neem contact met ons op, anders zullen we de gegevens openbaar maken.
Wat we tot nu toe weten
Snowflake is een cloudgebaseerd dataplatform dat organisaties gebruiken om data op te slaan, te verwerken en te analyseren. We weten dat het marketingteam van ASOS Simon AI gebruikt, dankzij een blogbericht van Simon . Simon AI is gespecialiseerd in personalisatie en draait op Snowflake. ASOS heeft beschreven hoe ze Simon AI samen met Braze gebruiken om klantcommunicatie te personaliseren en te activeren, zoals pushmeldingen naar de telefoons van klanten.
Het feit dat het bericht kennelijk via de eigen app van ASOS is verzonden, maakt dit zorgwekkender dan een ongefundeerde bewering op sociale media. Het suggereert ongeoorloofd gebruik van de notificatie-infrastructuur, maar bevestigt niet dat de beweerde Snowflake-hack heeft plaatsgevonden of dat klantgegevens zijn gestolen.
Volgens Simon AI omvatten typische klantprofielen het volgende:
- browsegeschiedenis en bekeken producten
- aankoopgeschiedenis en klantwaarde (eerste aankopen of aankopen met een hoge waarde)
- demografische gegevens
- segmenten zoals Premier-status of klanten die gestopt zijn met kopen
- geolocatie en lokaal weer
Als de getroffen systemen deze profielen bevatten, kan een inbreuk een gedetailleerd beeld schetsen van de winkelgewoonten en -voorkeuren van klanten. De gepubliceerde beschrijving van de marketingstructuur van ASOS geeft echter niet aan waartoe de aanvallers, indien van toepassing, toegang hebben verkregen.
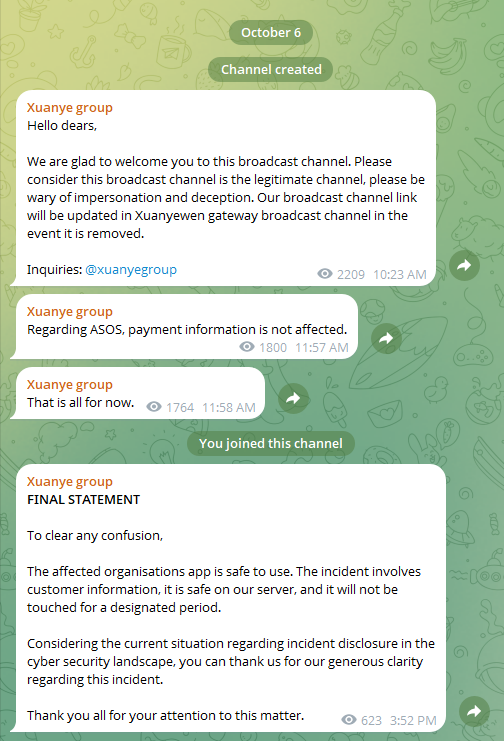
Volgens The Guardian noemt de groep die beweert dat het datalek heeft plaatsgevonden zichzelf de "Xuanye-groep". Op het Telegram-kanaal van de groep stond het bericht "Wat betreft Asos: betaalgegevens zijn niet getroffen" en "de app is veilig te gebruiken", maar deze beweringen zijn niet onafhankelijk geverifieerd.
Sky News meldt dat ASOS heeft bevestigd dat er vanochtend rond 10.00 uur een "ongeautoriseerde klantmelding" is verzonden.
"We onderzoeken ongeoorloofde activiteiten waarbij platforms van derden betrokken zijn die we gebruiken om met klanten te communiceren," aldus het bedrijf in een verklaring.
De detailhandelaar heeft laten weten dat de toegang tot de notificatieplatformen onmiddellijk is beperkt en dat er wordt samengewerkt met specialisten en de relevante autoriteiten.
Het voegde eraan toe:
“ Basic Persoonlijke gegevens , waaronder naam en contactgegevens, zijn mogelijk ingezien. Wij denken niet dat betaalkaartgegevens of accountwachtwoorden zijn getroffen.
Hoe blijf ik veilig
De website en app blijven operationeel en er is momenteel geen geverifieerd bewijs dat klantgegevens, betaalkaartinformatie, wachtwoorden, enz. zijn gestolen.
Het is dus nog te vroeg om te zeggen of en hoeveel klantgegevens van ASOS de aanvallers in handen kunnen krijgen, maar de potentiële omvang is aanzienlijk. Klantgegevens zouden gebruikt kunnen worden in gerichte phishingaanvallen om geloofwaardigheid te vergroten.
- Stel je aankopen bij ASOS voorlopig uit totdat duidelijk is wat er is gebeurd en of ASOS het probleem heeft opgelost.
- Wees alert op ongevraagde berichten over het datalek of andere ASOS-gerelateerde problemen.
- Als je geen pushmeldingen meer wilt ontvangen van de Xuanye-groep, verwijder dan de ASOS-app totdat hun toegang is ingetrokken.
- Mocht blijken dat uw gegevens bij dit datalek zijn gestolen, lees dan de tips in onze blogpost 'Betrokken bij een datalek? Dit moet u weten' .
Wat weten cybercriminelen over jou?
Gebruik de gratis Digital Footprint-scan Malwarebytes om te zien of uw persoonlijke gegevens online zijn blootgesteld.








