Een vernieuwing van het Secure Boot-certificaat wordt uitgerold naar ondersteunde systemen. Windows apparaten via Windows Update. In juni 2026 worden de Secure Boot-certificaten die zijn meegeleverd in de Secure Boot-certificaten ongeldig. Windows De certificaten die sinds 2011 geldig zijn, beginnen te verlopen en Microsoft vervangt ze door nieuwe certificaten met een geldigheidsduur tot 2023.
Het goede nieuws: als je je pc up-to-date houdt, hoef je waarschijnlijk niets te doen. Het slechte nieuws: bij sommige oudere apparaten verloopt de overgang mogelijk niet vlekkeloos. Je pc zal niet plotseling stoppen met werken, maar na verloop van tijd kunnen er belangrijke beveiligingsmaatregelen op opstartniveau ontbreken zonder dat je het doorhebt.
Hieronder lees je wat er aan de hand is, waarom dit belangrijk is en hoe je kunt controleren of je machine nog binnen de deadline valt.
Wat is Secure Boot en wat loopt er af?
Secure Boot is een UEFI-firmwarefunctie die is ingebouwd in vrijwel elke pc die sinds ongeveer 2012 is verkocht. Het draait vóór Windows Zelfs als het opstarten begint, is het de taak van Secure Boot om te controleren of de bootloader en de eerste opstartcomponenten zijn ondertekend door een vertrouwde partij. Als iets probeert zich in de opstartketen te mengen dat niet op de vertrouwenslijst staat – bijvoorbeeld een bootkit – weigert Secure Boot de uitvoering ervan.
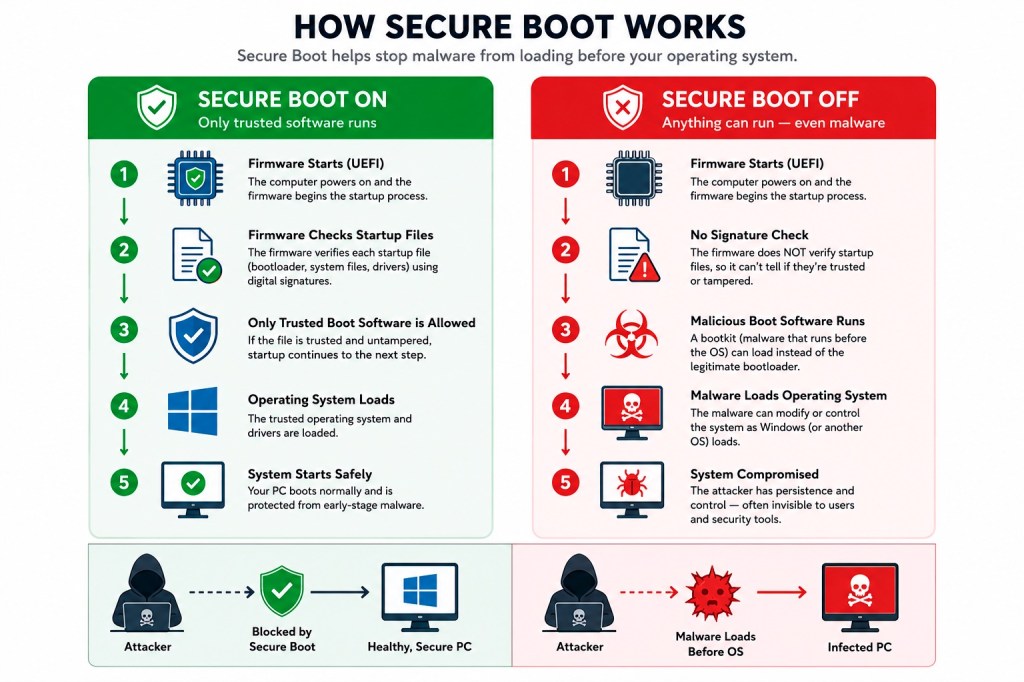
Het onderdeel ‘vertrouwde partij’ is het cruciale punt. Vertrouwen wordt gewaarborgd door middel van cryptografische certificaten die in de firmware van je moederbord zijn ingebouwd. De huidige certificaten zijn in 2011 uitgegeven en lopen nu bijna af. Het gaat om drie specifieke certificaten:
- Microsoft Corporation KEK CA 2011: verloopt op 24 juni 2026
- Microsoft UEFI CA 2011: verloopt op 27 juni 2026
- Microsoft Windows Production PCA 2011 : verloopt op 19 oktober 2026
Microsoft vervangt ze door een set met een datum in 2023, waaronder Windows UEFI CA 2023 en Microsoft Corporation KEK 2K CA 2023. Volgens Microsoft-ingenieurs die spraken tijdens een AMA-sessie in maart 2026, zijn de nieuwe certificaten geldig tot 2038 en is er een aparte overgang naar post-kwantumcryptografie gepland rond 2030 voor toekomstige hardware.
“Gaat mijn computer dan niet meer werken?”
Nee. Dit is het allerbelangrijkste om te begrijpen, want de geruchtenmolen draait op volle toeren, terwijl de feiten achterblijven.
Als de deadline verstrijkt en uw pc nog steeds draait op de certificaten van 2011, Windows zal nog steeds opstarten, Windows De update zal gewoon doorgaan en uw pc zal normaal blijven functioneren.
Wat er verandert, is dat het apparaat volgens Microsoft zelf "geen nieuwe beveiligingsmaatregelen meer kan ontvangen" voor het opstartproces, inclusief updates voor Windows Boot Manager, Secure Boot-databases, intrekkingslijsten en maatregelen om nieuw ontdekte kwetsbaarheden op opstartniveau te verhelpen.
Simpel gezegd: het wordt steeds moeilijker om je pc te beveiligen. Hij is weliswaar beschermd tegen de huidige bekende opstartbedreigingen, maar niet per se tegen de bedreigingen die volgende maand of volgend jaar aan het licht komen.
Dat is een probleem, omdat bootkits onder een bepaalde achtergrond werken. Windows en antivirussoftware. Ze worden uitgevoerd voordat er iets anders gebeurt en kunnen de beveiligingsprogramma's uitschakelen die ze normaal gesproken zouden detecteren.
Het BlackLotus-probleem
Als je een concreet voorbeeld wilt van waarom beveiliging op opstartniveau belangrijk is, kijk dan eens naar BlackLotus.
BlackLotus is een UEFI-bootkit die in 2022 opdook op hackingforums en begin 2023 door onderzoekers in de praktijk werd bevestigd. De bootkit maakte gebruik van CVE-2022-21894 , ook wel bekend als "Baton Drop", om Secure Boot te omzeilen op volledig gepatchte systemen. Windows systemen. Eenmaal geïnstalleerd, kon het BitLocker, Hypervisor-Protected Code Integrity (HVCI) en Microsoft Defender uitschakelen voordat Windows Volledig volgeladen.
Microsoft heeft het onderliggende beveiligingslek inCVE-2023-24932 verholpen, maar het veilig repareren van kwetsbare opstartmanagers is een ingewikkelde aangelegenheid. Als de verkeerde opstartcomponenten worden ingetrokken, kunnen systemen niet meer opstarten. Daarom heeft Microsoft de beveiligingsmaatregelen geleidelijk, over een periode van meerdere jaren, ingevoerd.
De vernieuwing van de certificaten in 2026 is een geplande levenscyclusgebeurtenis (de certificaten uit 2011 zouden sowieso verlopen), maar maakt ook de bredere beveiligingsverbeteringen voor Secure Boot mogelijk die Microsoft heeft doorgevoerd als reactie op kwetsbare opstartmanagers en aanvallen zoals BlackLotus.
Nu de nieuwe vertrouwensankers zijn geïmplementeerd, kan Microsoft doorgaan met het uitrollen van nieuwere opstartcomponenten die in 2023 zijn ondertekend en kwetsbare componenten veilig intrekken zodra er nieuwe bedreigingen opduiken. Apparaten die deze overstap niet maken, lopen uiteindelijk mogelijk deze toekomstige beveiligingsmaatregelen mis.
Hoe de uitrol in zijn werk gaat
Microsoft voert de uitrol gefaseerd door om te voorkomen dat systemen uitvallen.
Een geplande Windows De taak wordt ongeveer elke 12 uur uitgevoerd en voert de update gefaseerd door:
- Voeg de nieuwe Windows UEFI CA 2023 toe aan de handtekeningendatabase van de firmware.
- Als het oude certificaat van een derde partij uit 2011 nog aanwezig is, voeg dan ook deMicrosoft UEFI CA 2023ende Microsoft Option ROM UEFI CA 2023toe.
- Voeg de nieuweMicrosoft Corporation KEK 2K CA 2023-sleutel toe.
- Update de Windows Start de Boot Manager op met een certificaat dat is ondertekend met het nieuwe certificaat. Deze stap wordt uitgesteld tot de volgende normale herstart.
Volgens de richtlijnen van Microsoft voor IT-professionals duurt het volledige proces naar schatting ongeveer 48 uur en zijn er een of meer herstarts nodig om het te voltooien. Elke stap moet zijn voltooid voordat de volgende wordt uitgevoerd, dus een apparaat kan een tijdje halverwege de reeks blijven hangen als het bijvoorbeeld wacht op een firmware-update of een geplande herstart.
Voor de meeste thuisgebruikers gebeurt dit onopgemerkt op de achtergrond via de gebruikelijke cumulatieve updates.
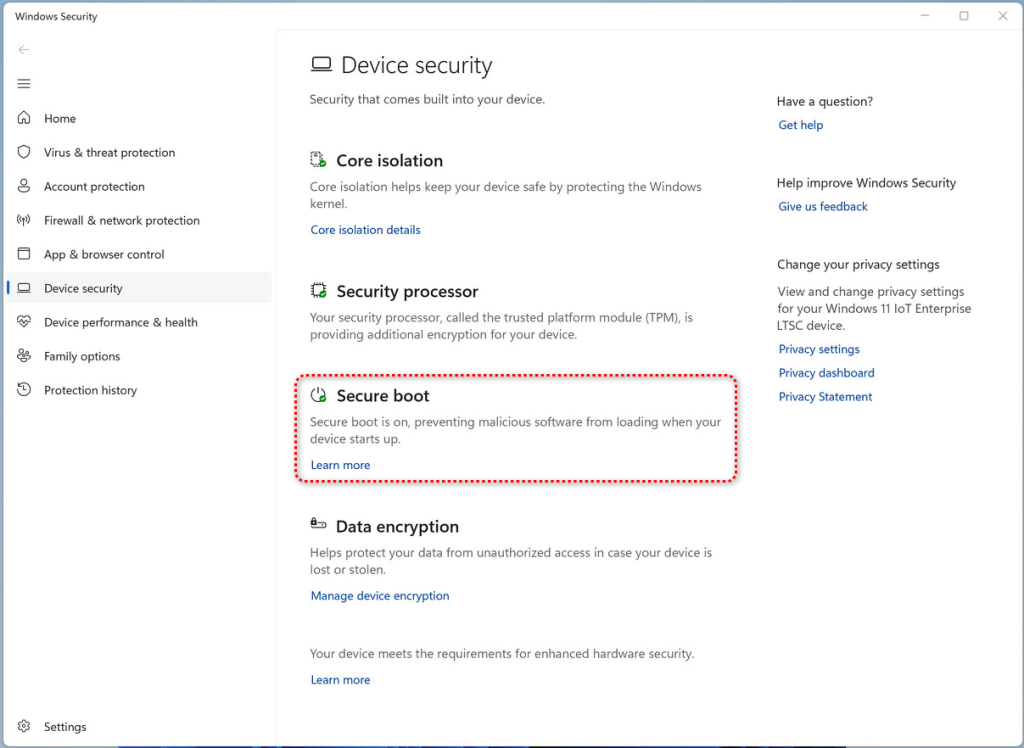
Beginnend met april 2026 Windows update, de Windows De beveiligingsapp bevat bijgewerkte informatie over de Secure Boot-status onder Apparaatbeveiliging , waaruit blijkt of de nieuwe certificaten succesvol zijn toegepast.
Wat zou er mis kunnen gaan?
De meeste systemen zullen zonder problemen overgaan, maar er zijn enkele bekende knelpunten:
- Oudere pc’s met verouderde firmware.Sommige oudere UEFI-firmwareversies bieden geen goede ondersteuning voor de nieuwe certificaten. Voor deze systemen is mogelijk een BIOS- of firmware-update van de fabrikant nodig voordat de overgang kan worden voltooid.
- Pc's die Windows 11-vereisten omzeilden. Als Secure Boot was uitgeschakeld tijdens de installatie. Windows 11. Door het gebruik van onofficiële oplossingen kunnen de nieuwe certificaten niet correct worden toegepast.
- Oudere BIOS-/CSM-systemen.Apparaten met een ouder BIOS (of UEFI waarbij de Compatibility Support Module is ingeschakeld) maken helemaal geen gebruik van Secure Boot en vallen dus volledig buiten het toepassingsgebied van deze update.
- Aangepaste firmware en ongebruikelijke configuraties.Sommige aangepaste of ongebruikelijke firmware-configuraties kunnen een BitLocker-herstelprompt activeren nadat de Secure Boot-instellingen zijn gewijzigd. Microsoft benadrukt dat BitLocker zelfnietwordt uitgeschakeld, maar raadt gebruikers aan hun herstelsleutels bij de hand te houden voor het geval dat.
Windows Recentelijk zijn er meldingen binnengekomen van mislukte updates op duizenden pc's met verouderde firmware tijdens tests. Microsoft waarschuwt in zijn eigen richtlijnen dat beperkingen van firmware, platform en OEM de overgang kunnen blokkeren. In veel gevallen... Windows De beveiliging zal de getroffen systemen markeren met gele of rode statuswaarschuwingen.
Wat thuisgebruikers moeten doen
Voor de meeste mensen is het advies duidelijk:
- Zorg dat Windows volledig up-to-date is. Microsoft rolt de nieuwe certificaten uit via de normale procedure. Windows updates, en de meeste thuisgebruikers hoeven niets meer te doen dan de maandelijkse updates te installeren.
- Controleer de status van Secure Boot (de tekst, niet alleen de kleur). Open Windows Beveiliging > Apparaatbeveiliging > Secure Boot . Een groen vinkje met de tekst 'Secure Boot is ingeschakeld, waardoor schadelijke software niet kan worden geladen wanneer uw apparaat opstart' betekent dat alles in orde is. Microsoft waarschuwt dat een groen vinkje alleen niet bevestigt dat de nieuwe certificaten zijn toegepast.
- Als uw apparaat wat ouder is, kijk dan of er een BIOS- of firmware-update beschikbaar is via de fabrikant.Bij sommige systemen zijn deze updates nodig om de Secure Boot-update correct te kunnen voltooien. Dit is vooral belangrijk voor pc’s die vóór 2024 zijn gebouwd.
- Schakel Secure Boot niet uit om iets te ‘repareren’.Het uitschakelen van Secure Boot is precies de verkeerde aanpak: hiermee wordt de beveiliging volledig opgeheven in plaats van vernieuwd. Sommige anti-cheatsystemen voor games en oudere apps vragen gebruikers om dit te doen.
- Raak niet in paniek vanwege de nieuwe map SecureBoot. Windows De cumulatieve update van Windows 11 van mei 2026 (KB5089549) maakt een map aan op
C:\Windows\SecureBootmet voorbeeldscripts voor PowerShell die bedoeld zijn voor IT-beheerders. Het is geen malware, dit is de bedoeling en je hoeft het niet te verwijderen. - Gebruik actuele, realtime bescherming tegen malware die bedreigingen op besturingssysteemniveau kan detecteren, zelfs als er iets door Secure Boot heen glipt.
Wat IT-teams zouden moeten doen
Als u een wagenpark beheert, heeft Microsoftuitgebreide richtlijnengepubliceerd en is het werk wat omvangrijker. Kort samengevat:
- Maak nu een inventaris van uw apparaten. Verzamel de gegevens over de fabrikant, het model, de BIOS-versie en -datum, het moederbordproduct en de Secure Boot-status voor het gehele machinepark. Microsoft biedt een voorbeeldscript voor PowerShell aan op
aka.ms/GetSecureBootdie de relevante registersleutels en gebeurtenis-ID’s weergeeft. - Let op de gebeurtenis-ID’s 1801 en 1808.Gebeurtenis-ID 1808 bevestigt dat de nieuwe certificaten zijn geïnstalleerd. Gebeurtenis-ID 1801 betekent dat het apparaat de update niet heeft voltooid.
- Test voordat je de update op grote schaal uitrolt.Microsoft raadt aan om ten minste vier apparaten per unieke combinatie van fabrikant, model en firmware te testen. Voor sommige systemen is mogelijk een firmware-update van de OEM nodig voordat ze de nieuwe certificaten kunnen accepteren.
- Kies één implementatiemethode per apparaat.Gebruik registersleutels, Groepsbeleid, WinCS-opdrachtregelprogramma’s of Intune-/ConfigMgr-scripts, maar combineer geen verschillende methoden op dezelfde computer.
- Let goed op PXE-imaging en Hyper-V. SCCM/MECM PXE-servers moeten mogelijk opnieuw worden ondertekend
boot.wim, en Hyper-V-hosts moeten mogelijk worden bijgewerkt voordat er nieuwe VM’s worden aangemaakt met de 2023 KEK in de firmwaresjabloon. - Geef aan welke apparaten niet kunnen worden bijgewerkt.Oudere hardware waarvoor geen ondersteuning voor OEM-firmware meer wordt geboden, moet mogelijk vóór de deadline worden vervangen of formeel als uitzondering worden goedgekeurd, mits er compenserende maatregelen worden getroffen. Deze apparaten blijven weliswaar functioneren, maar zullen mogelijk niet beschikken over toekomstige beveiligingsmaatregelen op opstartniveau.
Waar het op neerkomt
Dit is een van die beveiligingsincidenten die op 24 juni 2026 geen dramatische gevolgen zullen hebben. Er zal die dag niets zichtbaar kapotgaan.
Het risico schuilt in wat er in de maanden en jaren daarna gebeurt. Apparaten die niet overschakelen naar de nieuwe vertrouwensketen, kunnen langzaam achterop raken wat betreft toekomstige beveiligingsmaatregelen op opstartniveau, aangezien Microsoft blijft reageren op bedreigingen zoals BlackLotus en andere bootkits.
Voor de meeste thuisgebruikers, Windows De update zal de overgang automatisch afhandelen. Uw belangrijkste taak is om uw systeem up-to-date te houden en de Secure Boot-status te controleren vóór de deadlines verstrijken.
Als je hardware al wat ouder is, is dit een goed moment om te controleren of de fabrikant nog steeds firmware-updates aanbiedt – en of je pc klaar is voor het komende decennium van Secure Boot-beveiliging.
“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →