Onlangs nep LinkedIn Profielen zijn begonnen met het plaatsen van reacties waarin beweerd wordt dat een gebruiker "activiteiten heeft ondernomen die niet in overeenstemming zijn" met de regels. LinkedIn Het beleid van de organisatie en dat hun account "tijdelijk is geblokkeerd" totdat ze bezwaar indienen via een specifieke link in de reactie.
De opmerkingen zijn er in verschillende soorten en maten, maar hier is een voorbeeld dat we hebben gevonden.
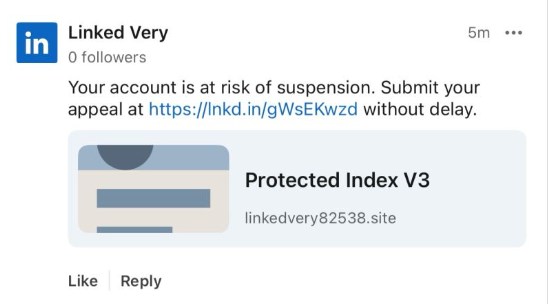
De accounts die de reacties plaatsen, proberen allemaal officieel over te komen. LinkedIn bots gebruiken verschillende namen. Waarschijnlijk maken ze nieuwe accounts aan wanneer... LinkedIn verwijdert ze. Hoe dan ook, er werden in korte tijd meerdere accounts gemeld die vergelijkbaar waren met het hierboven genoemde "Linked Very"-account, wat wijst op geautomatiseerde aanmaak en publicatie op grote schaal.
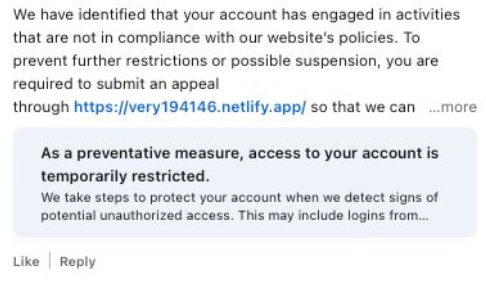
Hetzelfde patroon geldt voor de links. De verkorte link in het bovenstaande voorbeeld is al uitgeschakeld, terwijl andere links direct naar phishingwebsites verwijzen. Oplichters gebruiken vaak verkorte links. LinkedIn Links om vertrouwen op te bouwen, waardoor de ontvangers geloven dat de berichten legitiem zijn. LinkedIn Omdat deze links snel uitgeschakeld kunnen worden, testen aanvallers waarschijnlijk verschillende methoden om te zien welke het langst standhoudt.
Hier is nog een voorbeeld:
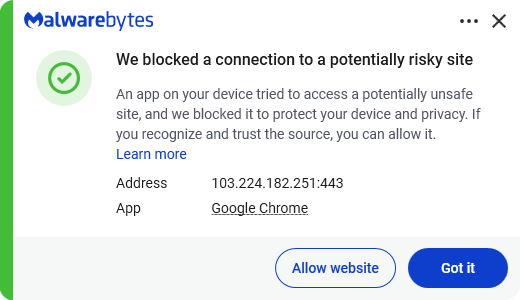
Malwarebytes blokkeert deze laatste link op basis van het IP-adres :
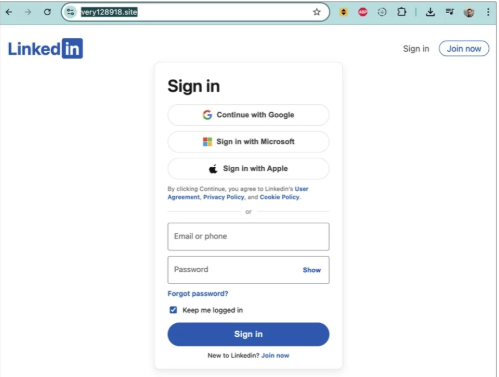
Als gebruikers op deze links klikken, komen ze terecht op een phishingpagina die is ontworpen om hun gegevens te stelen. LinkedIn inloggegevens:
A LinkedIn Een woordvoerder bevestigde tegenover BleepingComputer dat ze op de hoogte zijn van de situatie:
"Ik kan bevestigen dat we op de hoogte zijn van deze activiteit en dat onze teams bezig zijn om maatregelen te nemen."
Blijf veilig
In dit soort situaties is bewustzijn essentieel – en nu weet je waar je op moet letten. Nog enkele extra tips:
- Klik niet op ongevraagde links in privéberichten en reacties zonder eerst bij de vertrouwde afzender te controleren of ze legitiem zijn.
- Log altijd rechtstreeks in op het platform dat u wilt bezoeken, in plaats van via een link.
- Gebruik een wachtwoordbeheerder, die geen inloggegevens automatisch invult op valse websites.
- Gebruik een realtime, up-to-date anti-malwareoplossing met een webbeveiligingsmodule om kwaadaardige websites te blokkeren.
Pro-tip: De gratis Malwarebytes Browser Guard extensie Blokkeert bekende kwaadwillende websites en scripts.
Voelt er iets niet helemaal goed? Controleer het even voordat je klikt.
Malwarebytes Scam Guard helpt je verdachte links, teksten en schermafbeeldingen direct te analyseren.
Beschikbaar met Malwarebytes Premium Security voor al uw apparaten, en in de Malwarebytes -app voor iOS en Android .