

Update 16 maart 2026
Eerder deze week meldde Google ten onrechte dat er een actief misbruikte kwetsbaarheid in Chrome Het probleem was verholpen en het bedrijf heeft nu aangekondigd dat er een nieuwe update komt om gebruikers te beschermen tegen de kwetsbaarheid die bekendstaat als CVE-2026-3909.
Oorspronkelijke inhoud:
Google heeft een out-of-band beveiligingsupdate uitgebracht voor Chrome Een desktopupdate die twee ernstige zero-day-kwetsbaarheden verhelpt.
Beide kwetsbaarheden kunnen op afstand worden misbruikt en vereisen slechts dat een gebruiker een kwaadaardige website bezoekt. Omdat de aanval relatief eenvoudig is, vormen deze kwetsbaarheden een groter risico in de praktijk.
Hoe updaten Chrome
De meest recente versienummers zijn 146.0.7680.75/76 voor Windows en macOS en 146.0.7680.75 voor Linux . Als uw Chrome Als uw browser versie 146.0.7680.75 of hoger heeft, bent u beschermd tegen deze kwetsbaarheden.
De eenvoudigste manier om op de hoogte te blijven is door toe te staan Chrome Om automatisch te updaten. Updates kunnen echter vertraging oplopen als u uw browser zelden sluit, of als iets het updateproces verstoort.
Handmatig bijwerken:
- Klik op het menu‘Meer’(drie puntjes)
- Ga naar Instellingen > Over Chrome .
- Als er een update beschikbaar is, Chrome Het downloaden begint nu.
- Opnieuw opstarten Chrome Voltooi de update, dan bent u beschermd tegen deze kwetsbaarheden.
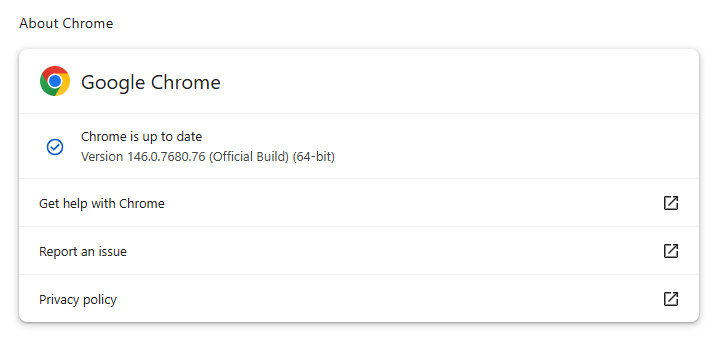
Je vindt ook stapsgewijze instructies in onze handleiding voor het bijwerken van Chrome op elk besturingssysteem , inclusief instructies voor het controleren van je versienummer.
Technische details
Google meldt dat het beide bugs intern heeft ontdekt en verholpen, waarbij de patches binnen ongeveer twee dagen na de melding werden uitgerold.
CVE‑2026‑3909 is een kwetsbaarheid voor schrijven buiten de toegestane geheugenlimieten in Skia. Chrome Skia is een 2D-grafische bibliotheek die wordt gebruikt om webcontent en UI-elementen weer te geven. Een externe aanvaller kan een gebruiker naar een kwaadwillende webpagina lokken die de bug activeert, het geheugen beschadigt en mogelijk code-executie in de browsercontext mogelijk maakt. Chrome maar ook in veel andere producten.
CVE-2026-3910 is een fout in de implementatie van de V8 JavaScript- en WebAssembly-engine. Via een speciaal vervaardigde HTML-pagina zou een aanvaller op afstand willekeurige code kunnen uitvoeren binnen de V8-sandbox. V8 is de engine die Google heeft ontwikkeld voor het verwerken van JavaScript, en deze engine heeft al meer dan genoeg bugs gekend.
Chrome De Skia- en V8-componenten van zijn bedrijf zijn belangrijke doelwitten omdat ze zich direct op de route bevinden tussen onbetrouwbare webinhoud en het onderliggende systeem.
In Skia is het mogelijk om een out-of-bounds-schrijfbewerking te combineren met andere bugs om uit de sandbox van de renderer te ontsnappen, terwijl implementatiefouten in V8 vaak voorkomen in exploitketens die worden gebruikt door kwaadwillende actoren en leveranciers van spyware.
Hoe blijf ik veilig
Om uw apparaat te beschermen, moet u uw apparaat bijwerken. Chrome zo snel mogelijk. Hier zijn nog een paar tips om te voorkomen dat je slachtoffer wordt, zelfs voordat een zero-day-kwetsbaarheid is verholpen:
- Klik niet op ongevraagde links in e-mails, berichten, onbekende websites of op sociale media.
- Schakel automatische updates in en start regelmatig opnieuw op. Veel gebruikers laten hun browser dagenlang openstaan, waardoor de bescherming vertraging oploopt, zelfs als de update op de achtergrond wordt gedownload.
- Gebruik een up-to-date, realtimeanti-malwareprogrammadat een component voor webbeveiliging bevat.
Gebruikers van andere op Chromium gebaseerde browsers kunnen binnenkort een soortgelijke update verwachten.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .








