Google heeft een beveiligingsupdate uitgebracht voor Chrome Deze update verhelpt 18 beveiligingslekken, waaronder vier met een kritieke classificatie. Er zijn geen aanwijzingen dat deze recent verholpen bugs actief worden misbruikt.
Het stabiele kanaal is bijgewerkt naar 149.0.7827.196/197 voor Windows En Mac en 149.0.7827.196 voor Linux. De update wordt de komende dagen en weken uitgerold. Chrome voor Android is onlangs ook bijgewerkt naar 149.0.7827.197.
Hoe updaten Chrome
Als je niet wilt wachten tot de update bij jou beschikbaar is, kun je deze eenvoudig handmatig installeren.
De eenvoudigste optie is om toe te staan Chrome om automatisch te updaten. Maar je kunt achterlopen met updates als je je browser nooit sluit of als er iets misgaat, zoals een extensie waardoor de update wordt voorkomen.
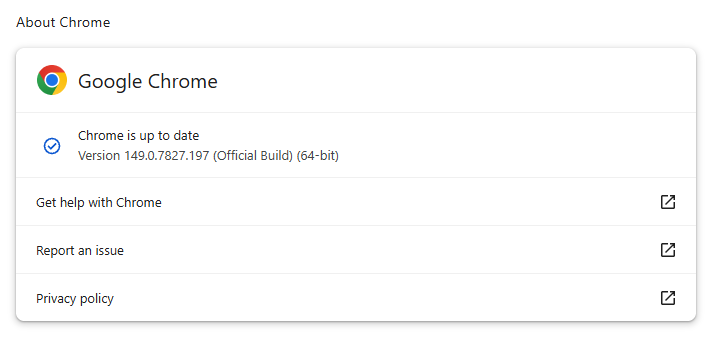
Om handmatig bij te werken, klikt u op het menu Meer (drie puntjes) en gaat u vervolgens naar Instellingen > Over Chrome . Als er een update beschikbaar is, Chrome Het downloaden begint automatisch. Opnieuw opstarten Chrome Voltooi de update, dan bent u beschermd tegen deze kwetsbaarheden.
Een uitleg van het versiebeheersysteem en stapsgewijze instructies voor het bijwerken Chrome op elk besturingssysteem vind je in onze handleiding.
Technische details
Laten we eens kijken naar de twee kritieke WebGL-kwetsbaarheden. WebGL, een afkorting van Web Graphics Library, is een browsertechnologie waarmee websites interactieve 2D- en 3D-afbeeldingen kunnen weergeven.
We beginnen met de enige kwetsbaarheid die niet door Google is ontdekt. Het is een use-after-free-kwetsbaarheid in WebGL, geregistreerd onder CVE-2026-13028 , die een aanvaller in staat zou kunnen stellen om aan de beveiligingsbeperkingen te ontsnappen. Chrome De browser-sandbox van 's gebruikt een speciaal ontworpen HTML-pagina.
„Use-after-free“ is een categorie kwetsbaarheden die wordt veroorzaakt door onjuist gebruik van dynamisch geheugen tijdens de uitvoering van een programma. Als een programma, nadat een geheugenlocatie is vrijgegeven, de pointer naar dat geheugen niet wist, kan een aanvaller misbruik maken van die fout om het programma te laten crashen of het code te laten uitvoeren die het niet zou mogen uitvoeren.
De browsersandbox is een beperkte, afgeschermde omgeving die bedoeld is om schadelijke activiteiten binnen de browser in te dammen, in plaats van dat deze zich direct op je hele computer kunnen verspreiden. Het ontsnappen uit de sandbox is dus gevaarlijk, omdat aanvallers hierdoor de stap kunnen zetten van „er is iets ergs gebeurd binnen de browser“ naar „iets ergs kan gevolgen hebben voor het hele systeem“.
De andere kritieke WebGL-kwetsbaarheid is CVE-2026-13032. Ook hier gaat het om een ‘use-after-free’-kwetsbaarheid waardoor een aanvaller op afstand via een speciaal vervaardigde HTML-pagina uit de sandbox zou kunnen ontsnappen.
Zelfs zonder bevestigde exploitatie in de praktijk voor deze CVE's, Chrome Er zijn dit jaar al verschillende zero-day-vulnerabilities uitgebuit, dus het is duidelijk dat aanvallers investeren in webgebaseerde aanvallen. Zo maakte CVE-2026-2441 , waarvoor een aparte update is uitgebracht, het voor aanvallers mogelijk om code uit te voeren binnen Chrome De sandbox van de browser kon worden omzeild via een kwaadwillende webpagina. In combinatie met een van de hierboven besproken WebGL-kwetsbaarheden had dit aanvallers kunnen helpen om de beveiliging van de browser te doorbreken. Samen hadden deze kwetsbaarheden aanvallers mogelijk in staat kunnen stellen om de controle over het gehele systeem over te nemen.
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →