Microsoft heeft nieuw onderzoek gepubliceerd over GigaWiper, een modulaire Golang-achterdeur voor Windows dat robuuste toegang op afstand combineert met meerdere manieren om systemen en gegevens permanent te vernietigen.
GigaWiper is een Windows Een backdoor die Microsoft sinds oktober 2025 bij inbraken heeft waargenomen. Het is geen tool die alleen gegevens wist, maar een operationeel platform dat command-and-control (C2), gegevensvernietiging en toegang op afstand combineert in één malwareprogramma.
Opvallend is dat GigaWiper lijkt te zijn samengesteld uit voorheen afzonderlijke tools, zoals de Crucio-ransomware en de FlockWiper-schijfvernietiger, die in één geïntegreerd raamwerk zijn ondergebracht.
Gezien de kenmerken van de malware, waaronder spionagefuncties (schermopnames, VNC-achtige bediening op afstand, systeeminventarisatie) en diverse manieren om gegevens onherstelbaar te vernietigen, past deze in het patroon van een aanvaller die op lange termijn toegang wil behouden, maar zich ook de mogelijkheid openhoudt om systemen te wissen als hij dat wil.
GigaWiper beschikt over ongeveer 20 commando’s, die grofweg in drie categorieën kunnen worden onderverdeeld: vernietiging, toegang op afstand/monitoring en systeembeheer. Enkele voorbeelden hiervan zijn:
- Een programma dat de inhoud van een onformatteerde schijf in grote blokken overschrijft, waarna het systeem onmiddellijk opnieuw wordt opgestart.
- Nep-ransomware (gebaseerd op Crucio) die zich voordoet als ransomware. In plaats van losgeld te eisen, versleutelt het programma bestanden en vernietigt het vervolgens de versleutelingssleutel, waardoor herstel onmogelijk wordt.
- Windows -schijfbeveiligingswisser die zich richt op de Windows Het installatiestation voert meerdere overschrijvingen uit met behulp van verschillende bytepatronen.
- Schermopnames en -opnames, waaronder eenmalige schermafbeeldingen van elke monitor en doorlopende opnames terwijl de gebruiker actief is.
- Afstandsbediening via een TCP-server (Transmission Control Protocol) die het bureaublad streamt en toetsenbord- en muisinvoer mogelijk maakt nadat deze zijn eigen systeem heeft aangemaakt. Windows Uitzonderingen voor de firewall.
GigaWiper stelt ook een geplande taak in met de naam „OneDrive Update“, die elke minuut en bij het opstarten wordt uitgevoerd om de persistentie te behouden.
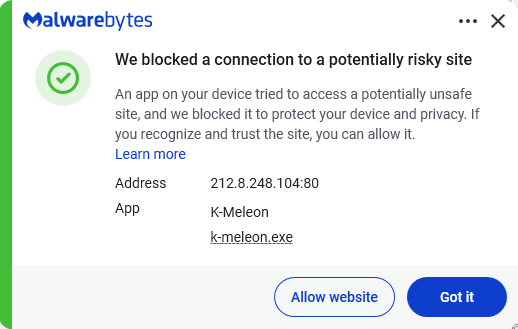
Er zijn command-and-control-servers aangetroffen op 185.182.193[.]21 en 212.8.248[.]104.
De beheertools omvatten proces-, service- en registerbeheerders waarmee processen kunnen worden aangemaakt, weergegeven of beëindigd, en beheerd. Windows Het biedt toegang tot services en kan registersleutels navigeren en wijzigen. Daarnaast verzamelt het systeeminformatie, waaronder hardware, besturingssysteem, netwerk, firmware, gebruikers- en antivirusgegevens.
Hoe blijf ik veilig
Aangezien GigaWiper pas wordt ingezet nadat aanvallers een systeem al hebben gecompromitteerd, bestaat de beste verdediging erin de eerste inbraak te voorkomen en kwaadaardige activiteiten op te sporen voordat er destructieve opdrachten kunnen worden uitgevoerd.
Malwarebytes detecteert GigaWiper-componenten met de detectienamen Trojan.FlockWiper en Backdoor.GigaWiper .
- Als GigaWiper wordt gedetecteerd, moet u de getroffen computer onmiddellijk van het netwerk loskoppelen om te voorkomen dat aanvallers schadelijke opdrachten uitvoeren.
- Schakel de sabotagebeveiliging in (of de overeenkomstige functie in uw beveiligingssoftware), zodat lokale beheerders en malware de antimalware of andere beveiligingstools niet ongemerkt kunnen uitschakelen.
- Monitor verbindingen met de bekende C2-servers, het aanmaken van de geplande taak 'OneDrive-update' en ongeautoriseerde pogingen om deze uit te schakelen. Windows herstel.
- Wissel ten slotte de inloggegevens regelmatig, met name voor accounts die mogelijk zijn gehackt, en controleer de logbestanden op bevoegdheidsuitbreidingen of laterale bewegingen om vast te stellen of ook andere systemen zijn getroffen.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .