Revolut heeft erkend dat het gevoelige klantgegevens heeft vrijgegeven aan een onbevoegde partij. Het bedrijf accepteerde frauduleuze informatieverzoeken die afkomstig waren van een e-mailadres op een legitiem domein van een overheidsinstantie, aldus TechCrunch .
Revolut is een in Londen gevestigd bank- en financieel platform met meer dan 80 miljoen klanten wereldwijd, aldus het bedrijf .
Revolut omschrijft dit als een oplichtingspraktiek waarbij iemand zich voordoet als een externe partij, en niet als een inbreuk op hun systemen. Het bedrijf stelt ook dat er geen klanttegoeden zijn getroffen. Revolut heeft de overheidsinstantie niet geïdentificeerd en het bijbehorende e-maildomein niet bekendgemaakt.
De aanvaller lijkt misbruik te hebben gemaakt van het vertrouwen dat in een legitiem e-mailadres van de overheid is gesteld om valse verzoeken om klantgegevens te versturen. Revolut detecteerde de activiteit, blokkeerde het verzendadres en meldt dat het de relevante instantie, de politie, de gegevensbeschermingsautoriteiten en de financiële toezichthouders op de hoogte heeft gesteld.
"Na ontdekking hebben we het adres onmiddellijk geblokkeerd en de relevante overheidsinstantie, handhavingsinstanties, gegevensbeschermingsautoriteiten en financiële toezichthouders op de hoogte gesteld."
Via deze social engineering- aanval, en niet door toegang te krijgen tot de systemen van Revolut, verkregen de criminelen de volgende soorten informatie over klanten:
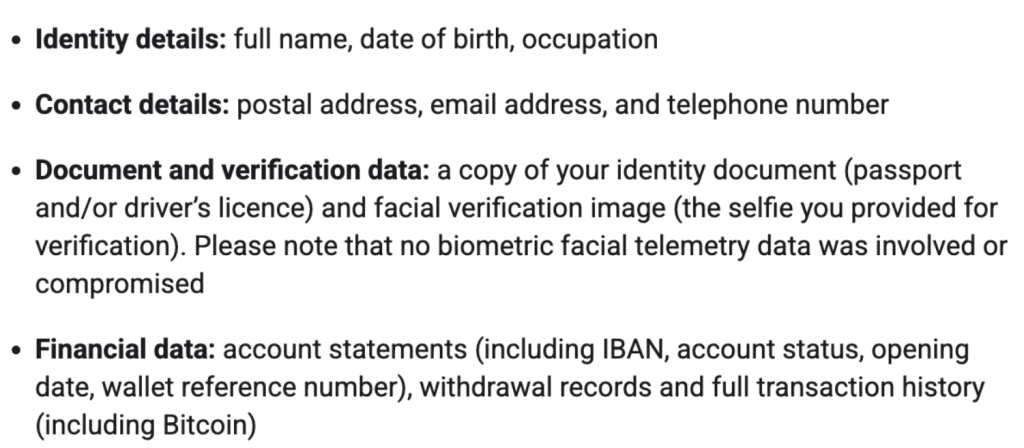
- Identity en contactgegevens zoals geboortedatum, postadres, e-mailadres en telefoonnummer.
- Kopieën van identiteitsbewijzen zoals paspoorten en rijbewijzen.
- Verificatieselfies.
- Rekeningoverzichten en transactiegeschiedenis.
Revolut heeft alleen gezegd dat een "beperkt" of "zeer beperkt" aantal klanten getroffen was en dat het bedrijf rechtstreeks contact met hen heeft opgenomen.
Die betreffende klanten hebben een e-mail ontvangen of zullen er binnenkort een ontvangen waarin staat welke van hun persoonsgegevens zijn vrijgegeven:
Hoe blijf ik veilig
De waarschijnlijke impact voor consumenten zal zich eerder uiten in pogingen tot fraude in een tweede fase dan in onmiddellijke ongeautoriseerde overboekingen. Hier volgen enkele richtlijnen om uw geld veilig te houden:
Beschouw elk onverwacht contact met betrekking tot Revolut als verdacht, met name telefoontjes, e-mails, WhatsApp-berichten of sms'jes waarin wordt beweerd dat u een account moet 'beveiligen', een overschrijving moet terugdraaien of documenten moet vervangen. Gebruik geen links of telefoonnummers die in het bericht worden vermeld. Revolut adviseert om het contact met vermoedelijke oplichters te verbreken en via de officiële kanalen contact op te nemen met het bedrijf.
Identiteitsgegevens en andere openbaar gemaakte informatie kunnen worden gebruikt voor identiteitsdiefstal . Houd uw rekeningen en kredietrapporten in de gaten voor onbekende rekeningopeningen of kredietaanvragen, en overweeg een fraudewaarschuwing in te stellen of gebruik te maken van kredietbewaking indien dit in uw land beschikbaar is.
Als je een notificatie-e-mail hebt ontvangen, controleer dan je saldo, kaarten, begunstigden, recente overboekingen, rekeningoverzichten en gekoppelde apparaten. Meld verdachte activiteiten direct via de beveiligde chatfunctie in de Revolut-app.
Als u betrokken bent geweest bij een datalek, lees dan onze blogpost ' Betrokken bij een datalek? Dit moet u weten' voor meer aanbevelingen.
Tip: Gebruik Malwarebytes Scam Guard om verdachte berichten te analyseren. Het programma helpt je bepalen of een bericht oplichting is en geeft je advies over wat je vervolgens moet doen.
Laten we eerlijk zijn: een incognitovenster heeft zo zijn beperkingen.
Datalekken, handel op het dark web, kredietfraude. Malwarebytes Identity Theft houdt dit allemaal in de gaten, waarschuwt u direct en biedt bovendien een verzekering tegen identiteitsdiefstal.