Naar verluidt heeft de afpersingsgroep ShinyHunters de leksite van een van hun concurrenten, de ransomwarebende Clop, gehackt.
ShinyHunters is een financieel gemotiveerde cybercriminele en afpersingsgroep die sinds 2019 actief is. De groep staat bekend om het stelen van grote hoeveelheden data en het afpersen van slachtoffers, in plaats van het daadwerkelijk inzetten van ransomware. Een recent doelwit van de groep was Instructure, de maker van Canvas LMS. ShinyHunters beweerde 3,65 TB aan data te hebben gestolen van ongeveer 9.000 onderwijsinstellingen .
Clop, ook wel geschreven als Cl0p, is een ransomware- en data-extortion-operatie die zich bezighoudt met grootschalige exploitatie van kwetsbaarheden in bedrijfssoftware en bestandsoverdrachtplatformen. In de recente campagne tegen PTC Windchill-systemen noemde de organisatie meer dan 40 vermeende slachtoffers, waaronder Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand en Toast.
Op het moment van schrijven ziet de Clop-darkweb-leksite er als volgt uit:
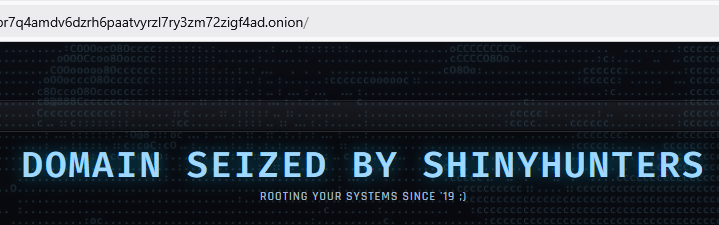
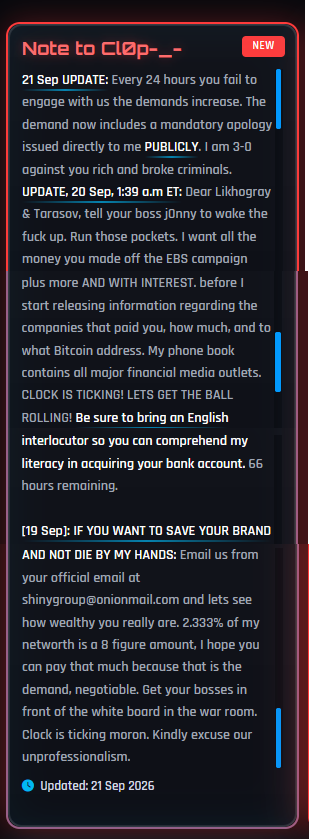
De rest van die pagina ziet er vrijwel hetzelfde uit als de gelekte website van ShinyHunters, die onder andere de volgende "Opmerking voor Cl0p" bevat:
“Opmerking voor Cl0p_-
UPDATE 21 sep: Elke 24 uur dat jullie niet met ons in gesprek gaan, worden de eisen hoger. De eis omvat nu een verplichte, openbare verontschuldiging aan mij. Ik sta 3-0 tegen jullie, rijke en arme criminelen.
UPDATE, 20 sep, 01:39 uur ET: Beste Likhogray & Tarasov, zeg tegen jullie baas j0nny dat hij wakker moet worden. Haal die zakken leeg! Ik wil al het geld dat jullie met de EBS-campagne hebben verdiend, plus nog meer, en met rente, voordat ik informatie vrijgeef over de bedrijven die jullie hebben betaald, hoeveel en naar welk Bitcoin-adres. Mijn telefoonboek bevat alle belangrijke financiële media. DE KLOK TIKT! LATEN WE AAN DE SLAG GAAN! Zorg dat je iemand meeneemt die Engels spreekt, zodat je mijn taalvaardigheid kunt begrijpen bij het bemachtigen van jullie bankrekening. Nog 66 uur.[19 sep]: ALS JE JE MERK WILT REDDEN EN NIET DOOR MIJ TEN KOSTE WILT VALLEN: Stuur ons een e-mail vanaf je officiële e-mailadres shinygroup@onionmail.com en dan zullen we zien hoe rijk je werkelijk bent. 2,333% van mijn nettowaarde is een bedrag van acht cijfers. Ik hoop dat je dat kunt betalen, want dat is de vraagprijs, onderhandelbaar. Roep je bazen bij elkaar voor het whiteboard in de vergaderruimte. De tijd dringt, idioot. Excuses voor ons gebrek aan professionaliteit.
Bijgewerkt: 21 september 2026
BleepingComputer meldt dat de aanval vrijdagavond begon toen ShinyHunters misbruik maakte van wat zij een beveiligingslek noemen in Grav CMS, waardoor het uploaden van bestanden zonder authenticatie mogelijk was. Hiermee uploadden ze een klein tekstbestand naar de site van Clop. Enkele uren later liet ShinyHunters aan BleepingComputer weten dat ze de site "volledig hadden ontsierd".
De groep beweerde dat ze de controle over het adres konden behouden:
“We hebben hun onion keys. Dus als ze ons eruit gooien, maakt dat helemaal niets uit, want we beheren de privésleutels om precies dezelfde onion URL te hosten.”
Je zou verwachten dat groepen die hun geld verdienen door ongepatchte beveiligingslekken te misbruiken, waakzamer zouden zijn met betrekking tot hun eigen systemen, maar het lijkt erop dat ze soms hun waakzaamheid laten verslappen.
Volgens ShinyHunters begon deze bendeoorlog nadat ShinyHunters een datadiefstalcampagne van Clop had verstoord. Een vertegenwoordiger van Clop zou vervolgens hebben gedreigd de leden van ShinyHunters te identificeren en gewelddadige bedreigingen tegen hen hebben geuit.
ShinyHunters uitgelegd:
"Tijdens de Oracle EBS-campagne die ze vorig jaar voerden en waarbij ze me bestolen, stuurde iemand van cl0p me persoonlijk een bericht met de volgende tekst (vertaald uit het Russisch): 'Ik heb meer geld dan jij en al je mensen bij elkaar, ik maak je binnenkort af.'"
Het goede nieuws is dat ze, terwijl ze elkaar te lijf gaan, waarschijnlijk minder tijd hebben om legitieme bedrijven aan te vallen. Ik pak een zak popcorn en kijk hoe dit zich ontvouwt. We houden jullie op de hoogte.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen zich nooit verder verspreiden dan een krantenkop. Houd bedreigingen van uw apparaten door Malwarebytes vandaag nog te downloaden.