De klantgegevens die zijn gestolen van de wereldwijde modeketen ASOS bevatten meer dan alleen namen en contactgegevens, wat vragen oproept over de eerder gedane geruststellingen.
Zoals we eerder deze week meldden , ontvingen ASOS-klanten een pushmelding via de ASOS-app waarin werd beweerd dat het bedrijf was gehackt.
ASOS heeft bevestigd dat aanvallers toegang hebben gekregen tot klantgegevens nadat ze een medewerker hadden misleid om inloggegevens te overhandigen. Hoewel de retailer zegt dat er geen betaalkaartgegevens of klantwachtwoorden zijn buitgemaakt, blijkt uit berichtgeving van de BBC dat de gestolen informatie meer omvat dan de "basispersoonlijke gegevens" waar het bedrijf aanvankelijk over sprak.
De gestolen inloggegevens werden gebruikt om toegang te krijgen tot informatie op platforms van derden die door ASOS worden gebruikt. Het bedrijf zegt de getroffen platforms te hebben geblokkeerd en een onderzoek te hebben ingesteld met interne en externe specialisten. Het bedrijf geeft ook aan de beveiligingsmaatregelen te hebben aangescherpt.
Welke gegevens zijn gestolen?
In onze eerste berichtgeving wezen we op de mogelijk gedetailleerde klantprofielen die aan de marketingstrategie van ASOS waren gekoppeld. De bevindingen van de BBC tonen nu aan dat er in ieder geval een deel van de winkelgerelateerde informatie is verzameld.
Volgens de BBC, die een deel van de gegevens van de aanvallers heeft ontvangen, omvat de gelekte data het volgende:
- Namen en huisadressen
- Telefoonnummers en e-mailadressen
- Klantnummers en geboortedata
- Zoekopdrachten die klanten op de ASOS-website hebben uitgevoerd.
- Details zoals wanneer een klant ASOS is gaan gebruiken.
De BBC meldde zoektermen zoals 'gerecyclede vintage', 'glamoureuze wijde pasvorm' en 'Asos petite'. Dit maakt het meer dan een gestolen contactenlijst. De informatie kan ook inzicht geven in de winkelvoorkeuren van klanten en hun relatie met de retailer.
In de oorspronkelijke melding van de aanvallers werd Snowflake genoemd, een platform voor gegevensopslag en -analyse. Later vertelden ze de BBC dat ze de informatie hadden verkregen via Simon AI , een platform gebouwd op Snowflake dat ASOS gebruikt voor klantpersonalisatie.
Snowflake heeft verklaard geen inbreuk op het platform te hebben geconstateerd. Het gebruik van gestolen inloggegevens om toegang te krijgen tot een klantaccount of een gekoppelde dienst betekent niet noodzakelijkerwijs dat het onderliggende platform is gehackt. De beschikbare rapporten tonen geen kwetsbaarheid aan in Snowflake of Simon AI.
De communicatie van ASOS met klanten
Klanten hoorden voor het eerst over het datalek van de cybercriminelen, en niet van de retailer. De beslissing van de aanvallers om de melding via de ASOS-app te versturen, heeft dit mogelijk onvermijdelijk gemaakt.
Maar volgens de Independent volgde de volledige verklaring van ASOS na ongeveer vijf uur stilte, waardoor klanten gealarmeerd achterbleven door de melding en op een verklaring wachtten.
Beveiligingsexpert Kevin Beaumont bekritiseerde de reactie:
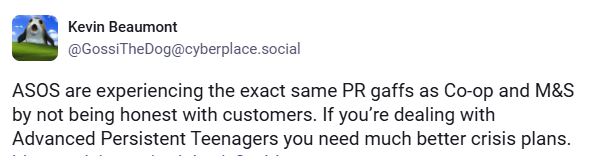
“ASOS maakt precies dezelfde PR-blunders als Co-op en M&S door niet eerlijk te zijn tegenover klanten. Als je te maken hebt met Advanced "Volhardende tieners, jullie hebben veel betere crisisplannen nodig."
Hoewel de aanvallers dreigen de gegevens openbaar te maken, zegt ASOS dat het volledige onderzoek de komende weken zal worden voortgezet. Het bedrijf zal rechtstreeks contact opnemen met klanten wanneer het van mening is dat aanvullende informatie, ondersteuning of actie nodig is.
Naar verluidt gaf de groep ASOS twee weken de tijd om contact op te nemen en eiste losgeld in ruil voor het verwijderen van klantgegevens. ASOS heeft niet bekendgemaakt of het zal betalen.
Hoe blijf ik veilig
ASOS zegt dat de website en app veilig te gebruiken blijven en dat er geen toegang is verkregen tot betaalkaartgegevens en klantwachtwoorden. De gestolen gegevens en zoekopdrachten in winkels zouden oplichters echter kunnen helpen om gerichte phishingberichten overtuigender te maken.
Een bericht waarin je naam of je zoekopdracht wordt vermeld, is geen bewijs dat het van ASOS afkomstig is.
- Wees alert op onverwachte e-mails, sms'jes of telefoontjes over het datalek, terugbetalingen, leveringen of problemen met je ASOS-account.
- Klik niet op links in onverwachte berichten en klik niet op de Telegram-link in het bericht van de aanvallers. Ga ook niet met hen in gesprek. Ga direct naar de ASOS-website of -app om je account te controleren.
- Deel geen wachtwoorden, beveiligingscodes of betaalgegevens naar aanleiding van een ongevraagd bericht of telefoontje. ASOS zegt dat ze je hier nooit om zullen vragen.
- Als uw gegevens bij dit datalek zijn gestolen, lees dan de tips in onze blog ' Betrokken bij een datalek? Dit moet u weten' .
Uw naam, adres en telefoonnummer worden mogelijk al te koop aangeboden.
Datahandelaren verzamelen en verkopen uw persoonlijke gegevens aan iedereen die bereid is ervoor te betalen. Malwarebytes Personal Data Remover spoort ze op, verwijdert je gegevens en houdt vervolgens in de gaten dat dit zo blijft.