

De afpersingsgroep ShinyHunters schroomt niet om vijanden te maken. Nu beweert de groep zelfs dat ze de FBI hebben geïnfiltreerd.
Nadat ShinyHunters naar verluidt de leksite van ransomwaregroep Clop had overgenomen , zegt het bedrijf de FBI te hebben aangevallen om het agentschap te straffen voor het verspreiden van wat zij valse informatie over de groep noemen.
In een zeer lang bericht op hun leksite zet de groep hun grieven uiteen:
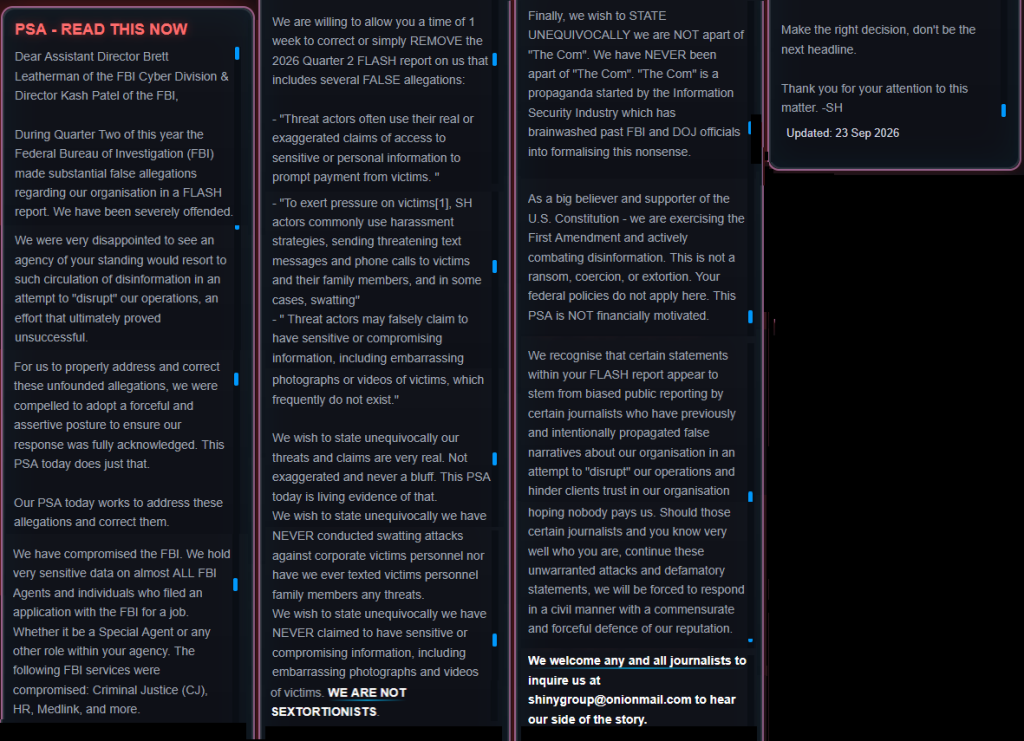
“ BELANGRIJKE MEDEDELING – LEES DIT NU
Geachte adjunct-directeur Brett Leatherman van de FBI-cyberdivisie en directeur Kash Patel van de FBI,
In het tweede kwartaal van dit jaar heeft de Federal Bureau of Investigation (FBI) in een FLASH-rapport aanzienlijke valse beschuldigingen geuit over onze organisatie. Wij voelen ons hierdoor zeer beledigd.
We waren zeer teleurgesteld dat een instantie van uw statuur haar toevlucht nam tot het verspreiden van desinformatie in een poging onze activiteiten te "verstoren", een poging die uiteindelijk mislukte.
Om deze ongegronde beschuldigingen adequaat aan te pakken en te corrigeren, waren we genoodzaakt een krachtige en assertieve houding aan te nemen, zodat onze reactie volledig erkend zou worden. Deze publieke verklaring doet precies dat.
Onze publieke boodschap van vandaag is bedoeld om deze aantijgingen aan te pakken en recht te zetten.
We hebben de FBI gehackt. We beschikken over zeer gevoelige gegevens van vrijwel alle FBI-agenten en personen die bij de FBI hebben gesolliciteerd. Of het nu gaat om een functie als Special Agent of een andere rol binnen uw organisatie. De volgende FBI-diensten zijn gehackt: Criminal Justice (CJ), HR, Medlink en meer.
We zijn bereid u een week de tijd te geven om het FLASH-rapport over het tweede kwartaal van 2026, dat diverse ONJUISTE beweringen bevat, te corrigeren of te VERWIJDEREN.
- "Criminelen gebruiken vaak hun reële of overdreven beweringen over toegang tot gevoelige of persoonlijke informatie om slachtoffers tot betaling te dwingen."
- “Om druk uit te oefenen op slachtoffers[1] gebruiken daders van huiselijk geweld vaak intimidatiestrategieën, zoals het versturen van dreigende sms-berichten en telefoontjes naar slachtoffers en hun familieleden, en in sommige gevallen, swatting "
- "Kwaadwillenden kunnen ten onrechte beweren dat ze gevoelige of compromitterende informatie bezitten, waaronder gênante foto's of video's van slachtoffers, die vaak niet bestaan."
Wij willen ondubbelzinnig stellen dat onze dreigingen en beweringen zeer reëel zijn. Niet overdreven en nooit een bluf. Deze publieke verklaring van vandaag is daar het levende bewijs van.
Wij willen hierbij ondubbelzinnig stellen dat wij NOOIT hebben gehandeld. swatting We hebben geen aanvallen uitgevoerd op personeel van bedrijven die slachtoffer zijn geworden van een misdrijf, en we hebben ook nooit dreigementen naar familieleden van slachtoffers gestuurd via sms.
Wij willen hierbij ondubbelzinnig stellen dat we NOOIT beweerd hebben gevoelige of compromitterende informatie te bezitten, waaronder gênante foto's en video's van slachtoffers. WIJ ZIJN GEEN SEXTORTIONISTEN.
Tot slot willen we ondubbelzinnig verklaren dat we GEEN deel uitmaken van "The Com". We zijn NOOIT deel geweest van "The Com". "The Com" is propaganda die is gestart door de informatiebeveiligingsindustrie, die voormalige FBI- en DOJ-functionarissen heeft gehersenspoeld om deze onzin te formaliseren.
Als groot voorstander en aanhanger van de Amerikaanse Grondwet maken wij gebruik van het Eerste Amendement en bestrijden wij actief desinformatie. Dit is geen losgeld, dwang of afpersing. Uw federale beleid is hier niet van toepassing. Deze publieke mededeling is NIET financieel gemotiveerd.
We erkennen dat bepaalde beweringen in uw FLASH-rapport lijken voort te komen uit vooringenomen berichtgeving door bepaalde journalisten die eerder opzettelijk valse verhalen over onze organisatie hebben verspreid in een poging onze activiteiten te "verstoren" en het vertrouwen van klanten in onze organisatie te ondermijnen, in de hoop dat niemand ons betaalt. Mochten deze journalisten – en u weet heel goed wie u bent – deze ongegronde aanvallen en lasterlijke beweringen voortzetten, dan zullen wij genoodzaakt zijn om op een beschaafde manier te reageren met een passende en krachtige verdediging van onze reputatie.
We nodigen alle journalisten van harte uit om contact met ons op te nemen via shinygroup@onionmail[.]com om onze kant van het verhaal te horen.
Neem de juiste beslissing, zorg dat je niet de volgende bent die in de krantenkoppen verschijnt.
Bedankt voor uw aandacht voor deze zaak. -SH
Bijgewerkt: 23 sep 2026
Het bericht is in wezen een vijandige "correctie" gericht aan FBI-leiders Brett Leatherman en Kash Patel. De kern van de klacht is een advies van de FBI waarin staat dat ShinyHunters slachtoffers en hun families vaak lastigvalt, onder andere door middel van bedreigende berichten, telefoontjes en, in sommige gevallen, swatting .
Het waarschuwt ook dat cybercriminelen hun toegang tot persoonlijke informatie kunnen overdrijven of valselijk kunnen beweren compromitterende foto's of video's te bezitten. In het advies wordt het woord 'sextortion' niet gebruikt, maar ShinyHunters lijkt de verwijzing naar compromitterend materiaal wel zo te hebben geïnterpreteerd. De groep ontkent een groot deel van het verhaal van de FBI, terwijl ze tegelijkertijd zelf dwingende taal gebruikt.
Het document waar kennelijk naar wordt verwezen, is het openbare advies van de FBI/IC3 getiteld "ShinyHunters: Cybercriminele groep valt leerbeheersysteem aan", uitgegeven op 15 mei 2026. Hoewel ShinyHunters het een "FLASH-rapport van het tweede kwartaal van 2026" noemt, is het openbaar toegankelijke document een Public Service Announcement (PSA), geen FLASH-rapport.
De situatie is mogelijk nog verder vertroebeld door een sextortionist die zich voordeed als ShinyHunters . ShinyHunters verklaart:
“WIJ ZIJN GEEN SEKSAFPERSERS.”
Het bedrijf ontkent ook dat swatting aanvallen heeft uitgevoerd of dreigende berichten heeft verstuurd naar familieleden van mensen die werkzaam zijn bij de bedrijven die het slachtoffer zijn geworden van de rechtszaak.
De groep ontkent ook deel uit te maken van The Com , een gedecentraliseerd netwerk dat in verband wordt gebracht met cybercriminaliteit en geweld. Zij noemen die connectie:
"Propaganda die is ontstaan binnen de informatiebeveiligingsindustrie, die voormalige FBI- en DOJ-functionarissen heeft gehersenspoeld om deze onzin te formaliseren."
De groep bedreigt vervolgens journalisten die zij ervan beschuldigt deze "valse verhalen" te verspreiden.
Het meest verontrustende onderdeel van het bericht is de bewering van de groep dat ze gevoelige gegevens hebben gestolen van:
"Vrijwel alle FBI-agenten en personen die bij de FBI hebben gesolliciteerd naar een baan."
Volgens 404 Media leverde ShinyHunters een dataset aan met informatie over ongeveer 5.000 FBI-agenten, waaronder namen, huisadressen, telefoonnummers en details over hun partners. De publicatie zou delen van de dataset hebben geverifieerd, maar de volledige dataset en de bredere beweringen over het datalek zijn niet onafhankelijk bevestigd.
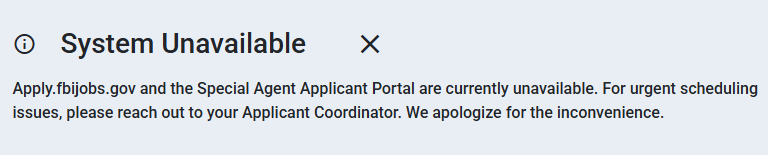
De groep zou ook de vacaturesite van de FBI hebben beschadigd. De FBI zegt op de hoogte te zijn van de meldingen over ongeoorloofde activiteiten op FBIjobs.gov en een onderzoek in te stellen, hoewel "kapot" niet per se "gehackt" betekent.
Wat te doen als u hiermee te maken krijgt
De FBI heeft nog niet bevestigd welke informatie is ingezien of wie erdoor getroffen is. Bent u een huidige of voormalige FBI-medewerker, een familielid van een FBI-medewerker of heeft u gesolliciteerd naar een baan bij de FBI?
- Raadpleeg het advies van de FBI. Elke inbreuk is anders, dus kijk op FBI.gov voor updates en volg de specifieke adviezen op die daar worden gegeven.
- Wijzig je wachtwoord. Als je een FBI Jobs-account hebt en hetzelfde wachtwoord elders gebruikt, wijzig het dan ook op die andere accounts. Kies een sterk wachtwoord dat je nergens anders voor gebruikt. Nog beter: laat een wachtwoordmanager er een voor je kiezen.
- Schakel tweefactorauthenticatie ( 2FA ) in. Gebruik indien mogelijk een FIDO2-compatibele hardware-sleutel, laptop of telefoon als tweede factor. Sommige vormen van 2FA kunnen net zo gemakkelijk worden gehackt als een wachtwoord, maar 2FA die gebruikmaakt van een FIDO2-apparaat kan niet worden gehackt.
- Pas op voor oplichters. Cybercriminelen kunnen contact met u opnemen en zich voordoen als de FBI, een andere overheidsinstantie of iemand die u kent. Controleer de identiteit van iedereen die contact met u opneemt.
- Neem de tijd. Bij phishingaanvallen worden vaak mensen of merken die u kent nagebootst, en er worden thema's gebruikt die onmiddellijke aandacht vereisen, zoals gemiste leveringen, accountblokkeringen en beveiligingswaarschuwingen.
- Stel identiteitsbewaking in . Dit systeem waarschuwt u als uw persoonlijke gegevens illegaal online worden verhandeld en helpt u vervolgens om deze terug te krijgen.
Laten we eerlijk zijn: een incognitovenster heeft zo zijn beperkingen.
Datalekken, handel op het dark web, kredietfraude. Malwarebytes Identity Theft houdt dit allemaal in de gaten, waarschuwt u direct en biedt bovendien een verzekering tegen identiteitsdiefstal.








