Beveiligingsonderzoekers van Socket hebben drie kwaadaardige Firefox-extensies ontdekt die zich voordeden als de cryptowallets Phantom, Jupiter en Bitget.
Na installatie stalen de kwaadwillige extensies herstelzinnen en privésleutels, waardoor de aanvaller volledige controle over een portemonnee kreeg.
Een cryptowallet is een app of browser. extensie Een wallet is een fysiek apparaat waarmee je cryptovaluta zoals Bitcoin kunt beheren. Ondanks de naam bewaart het apparaat je munten niet fysiek. Die worden namelijk vastgelegd op een blockchain , een gedeeld digitaal register van transacties. De wallet beheert in plaats daarvan de geheime digitale sleutels waarmee je toegang krijgt tot je Bitcoins en ze kunt uitgeven.
Wanneer u een wallet aanmaakt, krijgt u mogelijk een herstelzin: een lijst met woorden waarmee u de toegang kunt herstellen. Schrijf deze op en bewaar hem offline. Het is een back-up van uw sleutels, niet zomaar een wachtwoord. Iedereen die de herstelzin in handen krijgt, kan uw tegoeden overnemen. Daarom proberen nep-wallet-extensies deze te stelen.
Cybercriminelen hebben drie nep-wallet-extensies op Firefox Add-ons geplaatst, die zich voordoen als Phantom, Jupiter en Bitget. De echte wallets bieden extensies voor andere browsers aan: Jupiter biedt er een aan. Chrome , dapper, en Edge Bitget's extensie is voor Chrome En Phantom zegt dat de Firefox- extensie niet langer wordt ondersteund .
De kwaadaardige extensies zochten naar herstelzinnen van 12, 15, 18 en 24 woorden, evenals naar privésleutels van Ethereum en Solana. Ze konden invoervelden lezen, geplakte tekst detecteren en schermen scannen waarop herstelzinnen werden weergegeven.
Een herstelzin of privésleutel is een geheim dat alleen door de eigenaar wordt beheerd: degene die deze bezit, heeft de controle over de wallet en kan de activa ervan verplaatsen. De backend van de Phantom-variant registreerde vastgelegde geheimen, verstuurde ze naar een Telegram- bot en verplaatste automatisch geld naar vastgelegde uitbetalingsadressen. Deze adressen omvatten Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana en Bitcoin. De Phantom-variant kon een herstelzin lezen, zowel tijdens het importeren als wanneer deze op een scherm werd weergegeven.
Hoe blijf ik veilig
Socket meldt dat alle drie de extensies tijdens hun analyse nog actief waren in de Firefox-add-ons en sindsdien zijn verwijderd. Mocht u echter een van deze extensies in uw Firefox-browser aantreffen, dan dient u het volgende te doen:
- Verwijder de extensie . Gebruik het menu met de drie puntjes ernaast en kies 'Verwijderen' .
- Als u ooit een wachtwoordzin of sleutel hebt ingevoerd, maak dan een nieuwe wallet aan op een schoon apparaat en verplaats uw tegoeden onmiddellijk. Beschouw de oude wallet als gecompromitteerd.
- Installeer wallets voortaan alleen via de officiële website van de aanbieder en niet via zoekresultaten in de appwinkel.
- De nep-advertentie van Phantom vroeg toegang tot gegevens op alle websites en had geen privacybeleid. Dit zijn waarschuwingssignalen waar je op moet letten.
- Gebruik een actuele, realtime antimalware-oplossing die schadelijke websites blokkeert.
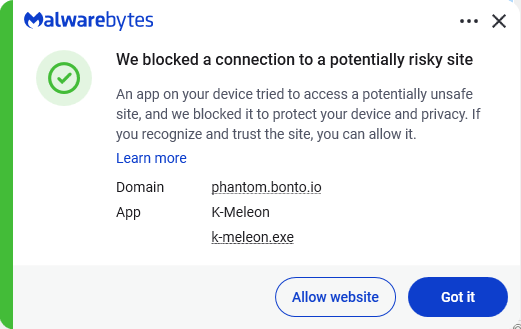
Voer uw herstelzin nooit in op een website. Voer deze alleen in de officiële wallet-app in tijdens het herstellen. De ondersteuning van Wallet zal er nooit om vragen.
IOC's
De kwaadaardige extensies:
- Phantom-imitator: add-on ID 3092199
- Jupiter-imitator: add-on ID 3092666
- Bitget-imitator: add-on-ID 3092059
Subdomeinen:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
IP-adressen:
104.21.34[.]69172.67.155[.]198
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .