AI kan je helpen meer sollicitaties te versturen. Maar als je het overzicht kwijtraakt van waar je allemaal hebt gesolliciteerd, kan een nepbericht van een recruiter ineens lijken op het antwoord waar je op wachtte.
Solliciteren kan aanvoelen als roepen in het luchtledige. Je verstuurt sollicitaties, herschrijft motivatiebrieven en wacht op reacties die misschien nooit komen. Dan krijg je ineens een berichtje: iemand wil praten over een baan.
Maar was het een van de banen waarop je hebt gesolliciteerd? Het is lastig om dat bij te houden als je er veel hebt verstuurd.
Twee rapporten wijzen op een ongemakkelijke overlap. De BBC beschrijft hoe werkzoekenden AI gebruiken om op een groot aantal vacatures te solliciteren, een strategie die bekendstaat als 'spray and pray'. Tegelijkertijd suggereert onderzoek van The Independent dat veel jongvolwassenen ongevraagde baanaanbiedingen ontvangen en zich zorgen maken dat ze een echte kans mislopen als ze die negeren.
Geen van beide rapporten toont aan dat massale sollicitaties ertoe leiden dat mensen in wervingsfraude trappen. Maar samen wijzen ze wel op een nuttige veiligheidsvraag: hoe herken je een bericht van iemand met wie je nooit contact hebt gehad, als je van vrijwel iedereen een reactie verwacht?
De oplichtingspraktijken
Oplichting met nepvacatures komt in verschillende vormen voor. We hebben het al gehad over nep-sollicitatie-apps die spyware bevatten , Calendly-uitnodigingen voor sollicitatiegesprekken die inloggegevens van sociale media stelen , zogenaamde pakketbezorgingsbanen , oplichting met vooruitbetalingen , oplichting met nepopdrachten en recruiters die Google-inloggegevens stelen .
Er zijn er helaas nog veel meer. Deze voorbeelden illustreren enkele risico's van een frauduleuze wervingsmethode: financiële fraude, installatie van malware en diefstal van accounts.

Oplichterij of betrouwbaar? Scam Guard weet het.
Een geanonimiseerd bericht dat naar Scam Guard is verzonden en dat zich ten onrechte voordoet als afkomstig van het legitieme Britse marketingbureau The Goat Agency, vertoonde tekenen van een mogelijke taakfraude:
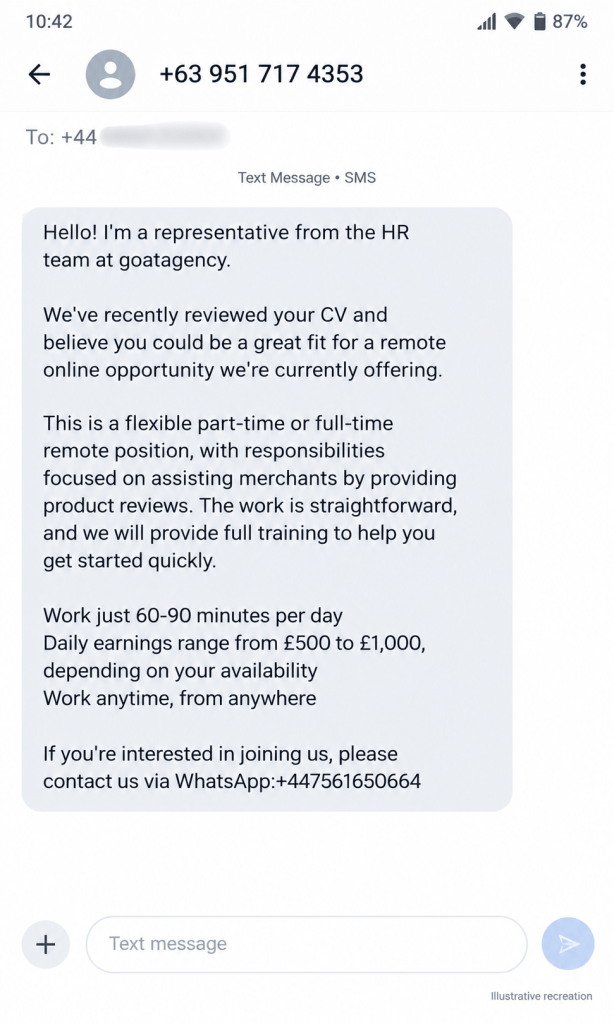
“Hallo! Ik ben een medewerker van de HR-afdeling van goatagency. We hebben onlangs je cv bekeken en denken dat je perfect zou passen bij een online functie die we momenteel aanbieden. Het betreft een flexibele parttime of fulltime functie op afstand, waarbij je verkopers helpt met productreviews. Het werk is eenvoudig en we bieden een volledige training zodat je snel aan de slag kunt. Je werkt slechts 60-90 minuten per dag en je dagelijkse verdiensten variëren van £500 tot £1.000, afhankelijk van je beschikbaarheid. Werk wanneer je wilt, waar je wilt. Als je interesse hebt om bij ons te komen werken, neem dan contact met ons op via WhatsApp:”
Maar oplichters hoeven niet eens een droomsalaris te beloven. Bijna de helft van de 18- tot 24-jarigen in het Verenigd Koninkrijk die werden ondervraagd in een onderzoek in opdracht van Virgin Media O2, gaf aan berichten te hebben ontvangen met vacatures waar ze nooit op hadden gesolliciteerd. Zonder de overduidelijke rode vlag van een belofte van "makkelijk geld", kan een oplichtingsbericht er zelfs nog meer uitzien als een legitiem bericht van een wervingsbureau.
De aanpak kan ook beginnen met een telefoontje. The Independent meldt waarschuwingen over geautomatiseerde telefoontjes waarin ontvangers worden gevraagd een nummer toe te voegen aan WhatsApp, soms in verband met vermeend bijbaantje.
Andere methoden maken gebruik van een bekende werkgeversnaam om verzoeken geloofwaardiger te laten lijken. We hebben eerder bericht over frauduleuze vacatures die echte bedrijven imiteren en sollicitanten om persoonlijke gegevens of geld vragen, waaronder zogenaamde betalingen voor kantoorapparatuur.
Hoe blijf ik veilig
Eén simpele regel kan veel ellende voorkomen: bewaar de sollicitaties en controleer iedereen die contact met je opneemt over een vacature. Je hoeft AI-gestuurde sollicitaties niet te negeren of ervan uit te gaan dat elke recruiter nep is, maar een serieuze kans moet wel gecontroleerd worden.
- Houd een eenvoudig sollicitatielogboek bij. Noteer de werkgever, de functie, de sollicitatiedatum en de oorspronkelijke vacature, zodat u kunt controleren wanneer iemand contact met u opneemt.
- Controleer zowel de vacature als de recruiter onafhankelijk van elkaar. Zoek zelf de website van de werkgever op en gebruik de gepubliceerde contactgegevens. Het bestaan van een echte vacature bewijst niet dat de persoon die je een bericht stuurt, daadwerkelijk die werkgever vertegenwoordigt.
- Een bekend logo bewijst niets. Oplichters imiteren legitieme bedrijven en gebruiken soms de gegevens van echte medewerkers om hun identiteit te bevestigen.
- Betaal nooit om inkomsten vrij te spelen. Een verzoek om geld te storten voordat je zogenaamde commissies kunt opnemen, is een kenmerk van een oplichting met nepopdrachten.
- Neem even de tijd voordat je gevoelige informatie deelt, software installeert of inlogt via een wervingslink. Controleer de aanpak eerst, vooral als deze onverwacht binnenkomt.
- Schakel multifactorauthenticatie in voor uw belangrijke accounts om het overnemen ervan moeilijker te maken, zelfs als iemand uw wachtwoord steelt.
- Gebruik actuele antimalwarebescherming met realtime scanning om schadelijke downloads te detecteren en te blokkeren.
Een sollicitatielogboek kan je helpen controleren of een bericht betrekking heeft op een vacature waarop je hebt gesolliciteerd. Zelfs als dat het geval is, controleer dan wie er aan de andere kant zit voordat je informatie deelt of de volgende stap zet.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen zich nooit verder verspreiden dan een krantenkop. Houd bedreigingen van uw apparaten door Malwarebytes vandaag nog te downloaden.