ClickLock Stealer is een nieuwe, modulaire macOS-infostealer die via phishingpagina's in ClickFix-stijl wordt verspreid en het apparaat van een slachtoffer kan vergrendelen. Mac hun macOS-wachtwoord, browser- en wachtwoordbeheergegevens, cryptowallets stelen en vervolgens een permanente achterdeur achterlaten.
De malware werd ontdekt door onderzoekers van Group-IB . Ze noemden de malware naar de ClickFix -distributiemethode en het vermogen ervan om de computer van een slachtoffer te vergrendelen. Mac als ze de instructies niet opvolgen door alle zichtbare processen te beëindigen.
De onderzoekers ontdekten een kwaadaardig shellscript dat doorgaans wordt gebruikt om gebruikers ertoe te verleiden hun eigen apparaat te infecteren, en volgden vanaf daar het spoor. Het script toont eerst een valse voortgangsbalk van Cloudflare, wat erop wijst dat het bedoeld was om te worden gebruikt als onderdeel van een valse verificatieprocedure in de browser.
Slachtoffers komen terecht op een phishingpagina die de verificatieprocedure van Cloudflare nabootst of een ander vals systeemhulpprogramma, vergelijkbaar met de programma’s die werden gebruikt in de Infiniti Stealer-campagne en latere ClickFix-aanvallen waarbij men zich voordeed als Claude of opschoonprogramma’s.
Op de pagina wordt de gebruiker gevraagd om Terminal te openen, een commando te plakken en op Return te drukken; dit wordt gepresenteerd als een verplichte stap voor „menselijke verificatie“ of als een snelle oplossing.
De onderzoekers leggen uit:
“De malware activeert verdere modules die het systeem doorzoeken op zoek naar diverse gegevens, waaronder inloggegevens voor browsers, gegevens uit wachtwoordbeheerders, extensies voor cryptowallets, desktop-walletbestanden, enzovoort, en maakt zelfs gebruik van een GSocket-achterdeur.”
Dit gebeurt allemaal terwijl de gebruiker wordt afgeleid door valse Cloudflare-afbeeldingen.
Een GSocket-achterdeur maakt misbruik van GSocket (afkorting van Global Socket), een open-source netwerktoolkit. Hoewel deze toolkit is ontworpen voor legitieme beheeractiviteiten op afstand en penetratietests, kunnen aanvallers deze misbruiken om onopgemerkte, permanente en versleutelde toegang op afstand tot gecompromitteerde systemen te verkrijgen.
Slachtoffers dwingen hun wachtwoord af te geven
Wat vooral opvalt, is de manier waarop de malware de gebruiker dwingt het wachtwoord van zijn of haar macOS-systeem in te voeren.
Allereerst verschijnt er een overtuigend vals macOS-wachtwoordvenster met de echte gebruikersnaam van het slachtoffer en een gedownload Apple-pictogram. Als de gebruiker zijn of haar wachtwoord invoert, wordt dit samen met alle eerder gestolen gegevens verzonden naar een Telegram-kanaal dat door de aanvallers wordt beheerd.
Als de gebruiker weigert, zet de malware een lus in gang die belangrijke processen uitschakelt, waaronder Finder, Dock, Terminal, Activiteitenmonitor, Console, Systeeminstellingen, Spotlight en alle gangbare webbrowsers. Er blijft dan alleen een wachtwoordvenster op het scherm staan totdat het slachtoffer toegeeft.
Deze „kill loop“ wordt elke 210 milliseconden uitgevoerd, gedurende maximaal 83 uur of totdat de gebruiker het juiste wachtwoord invoert. Het resultaat is een systeem dat in feite onbruikbaar is, waarbij de wachtwoordprompt het enige interactieve element is.
Zodra de gestolen gegevens naar het Telegram-kanaal zijn verzonden, begint de malware zijn eigen modules te verwijderen. In tegenstelling tot de infostealer-modules blijft de GSocket-backdoor echter geïnstalleerd, waardoor de aanvaller blijvend op afstand toegang tot het systeem heeft.
Dat betekent dat aanvallers later kunnen terugkeren, zelfs nadat de malwarecomponenten zichzelf hebben verwijderd, om nieuwe malware te installeren, meer gegevens te stelen of zich via VPN's of SSH-toegang die al beschikbaar is op het gecompromitteerde systeem door een bedrijfsnetwerk te bewegen. Mac .
Hoe blijf ik veilig
Gebruikers met macOS Tahoe 26.4 of nieuwer krijgenwaarschuwingen te zienover mogelijke ClickFix-aanvallen, maar iedereen moet voorzichtig blijven.
Nu ClickFix steeds meer de kop opsteekt en voortdurend nieuwe methoden bedenkt, is het belangrijk om alert te blijven, goed na te denken voordat je onverwachte instructies opvolgt, en je apparaten goed te beveiligen.
- Doe rustig aan.Volg de instructies op een webpagina of in een melding nietoverhaast op, vooral nietals je wordt gevraagd om opdrachten op je apparaat uit te voeren of code te kopiëren en te plakken. Aanvallers maken gebruik van een gevoel van urgentie om je kritisch denkvermogen te omzeilen.
- Voer geen opdrachten of scripts uit die afkomstig zijn van onbetrouwbare bronnen.Voer nooitcode of opdrachten uit die je van websites, e-mails of berichten hebt gekopieerd, tenzij je de bron vertrouwt en begrijpt wat de actie inhoudt.
- Controleer de instructies zelf. Alseen website je vraagt een opdracht uit te voeren of een technische handeling te verrichten, raadpleeg dan eerst de officiële documentatie of neem contact op met de helpdesk voordat je verdergaat.
- Beperk het kopiëren en plakken van opdrachten.Door opdrachten handmatigin te voeren in plaats van ze te kopiëren en te plakken, verkleint u het risico dat u onbewust schadelijke code uitvoert die in de gekopieerde tekst verborgen zit.
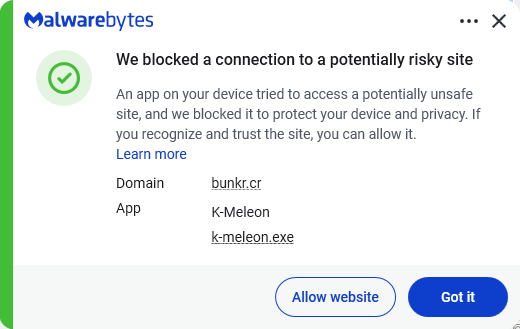
- Beveilig uw apparaten. Gebruik een actuele, realtime anti-malwareoplossing met webbeveiliging. Malwarebytes Blokkeert verbindingen met onveilige sites zoals deze.
- Blijf op de hoogte van de steeds veranderende aanvalstechnieken.Als je beseft dat aanvallen van onverwachte kanten kunnen komen, kun je beter op je hoede blijven. Blijf onze blog lezen!
- Blijf uit de buurt van gesponsorde advertenties in de zoekresultaten.Iedereen kan ze kopen en ze er betrouwbaar laten uitzien.
Pro-tip: De gratis Malwarebytes Browser Guard extensie Waarschuwt je wanneer een website iets naar je klembord probeert te kopiëren.
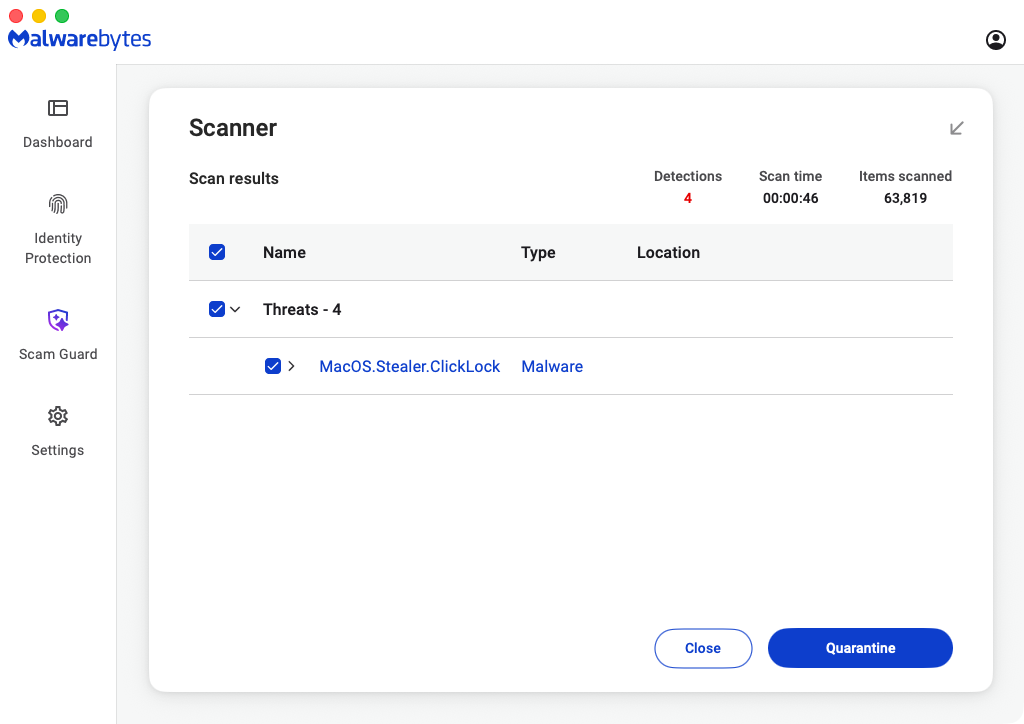
Malwarebytes Producten detecteren en blokkeren ClickLock als MacOS.Stealer.ClickLock.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .