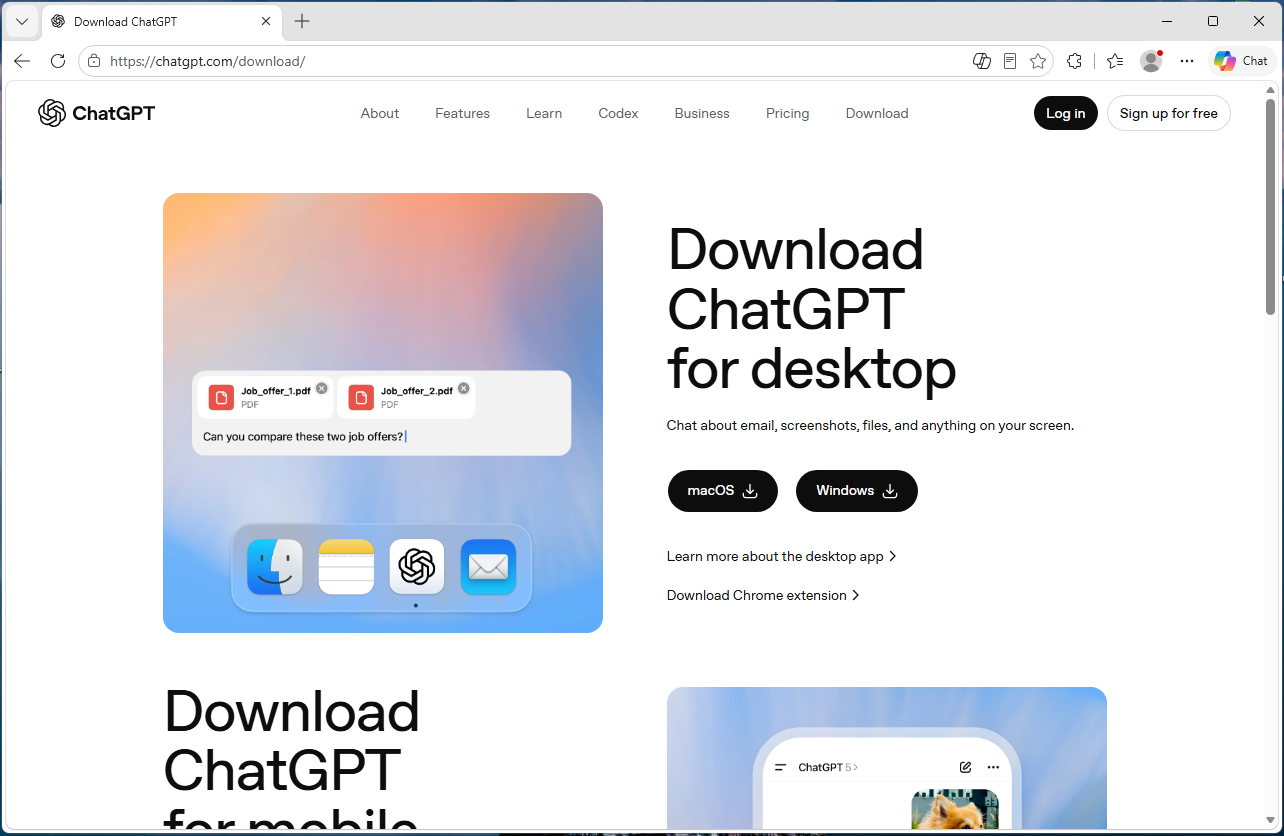
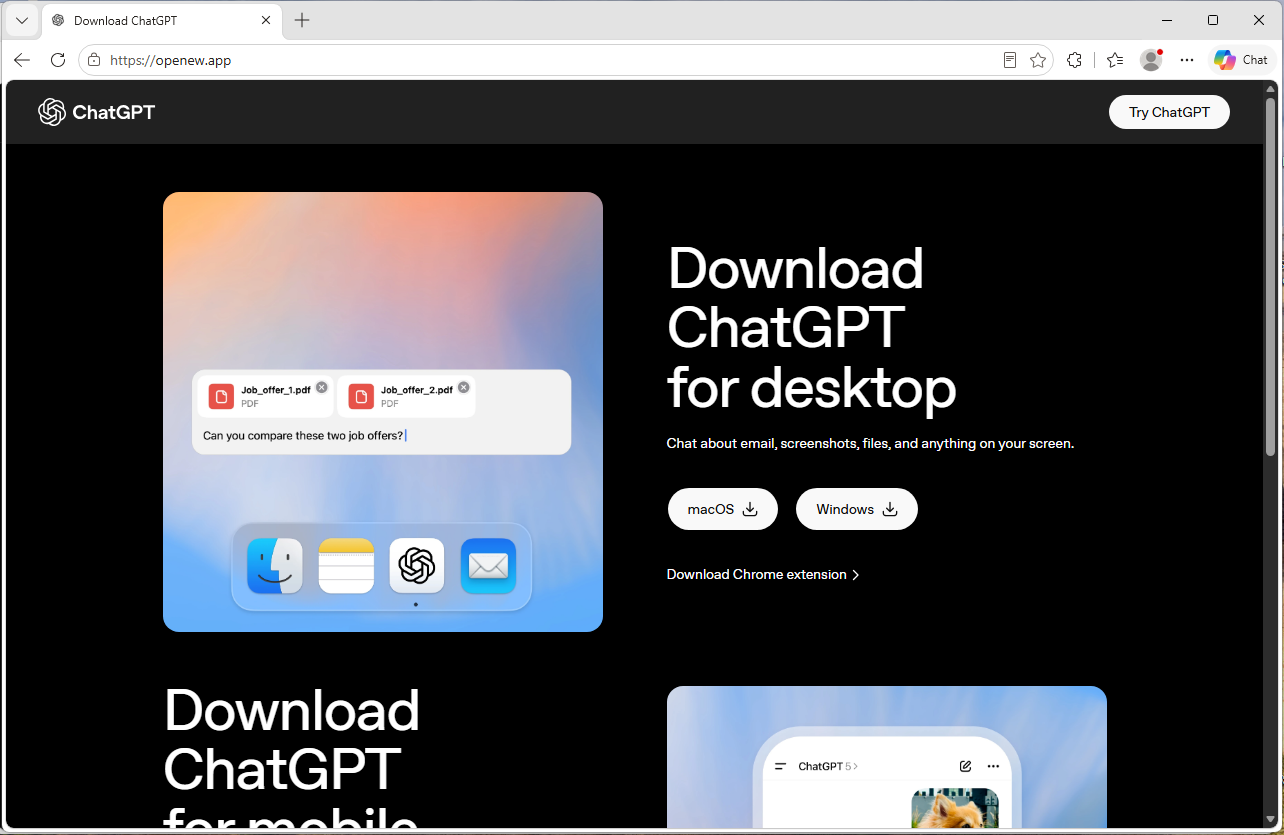
Een overtuigende nepwebsite doet zich voor als de downloadpagina van ChatGPT van OpenAI en besmet bezoekers met malware die is ontworpen om wachtwoorden, browsergegevens, cryptovaluta-wallets en andere gevoelige informatie te stelen.
De website, openew[.]app, bootst de echte ChatGPT-downloadervaring van OpenAI nauwkeurig na en biedt wat officiële desktop-apps lijken te zijn voor beide Windows en macOS. In plaats daarvan, Windows gebruikers ontvangen een malware-loader die inloggegevens steelt, terwijl Mac Gebruikers krijgen Odyssey Stealer, een afsplitsing van Atomic Stealer (AMOS), een bekende macOS-malwarefamilie die in verband wordt gebracht met de diefstal van cryptovaluta.
De configuratie met twee platforms maakt deze operatie bijzonder. Door te klikken op de Windows De download levert een nep-installatieprogramma op dat een achterkanaal opent naar een door de aanvaller beheerde server. Door op de macOS-knop te klikken, wordt malware geïnstalleerd die browserwachtwoorden, cookies, Telegram-sessies, cryptowallets en andere gevoelige bestanden steelt. Het probeert ook legitieme Ledger- en Trezor-wallet-apps te vervangen door met een trojan geïnfecteerde versies.
Als je ChatGPT alleen via de officiële downloadpagina van OpenAI of de Microsoft Store hebt gedownload, was je hier niet het doelwit. Maar als je op ‘ChatGPT download’ hebt gezocht en op een advertentie of een onbekend zoekresultaat hebt geklikt, heb je aanvallers mogelijk toegang gegeven tot je online accounts, browsersessies, opgeslagen wachtwoorden en mogelijk ook je cryptovaluta.
Malwarebytes beschermt gebruikers tegen deze malware.
Technische analyse
Het domein, openew[.]appHet lijkt sterk op de echte ChatGPT-downloadervaring van OpenAI. Het maakt gebruik van een donker thema, de huisstijl van OpenAI, bekende marketingteksten en prominente downloadknoppen voor macOS en Windows 3D. Windows .
Het topleveldomein .app wordt beheerd door Google en vereist HTTPS-verbindingen, wat betekent dat browsers het bekende hangslotpictogram weergeven zonder duidelijke certificaatwaarschuwingen.
Het belangrijkste detail is de dual-platform configuratie. Echte softwareleveranciers leveren aparte installatieprogramma's voor Windows en macOS, en deze nepwebsite doet precies hetzelfde.
Door te klikken op de Windows knop levert Chat_GPT.exe, terwijl je door op de macOS-knop te klikken een schijfimage downloadt met daarin ChatGpt.dmg.
De Windows malware
Chat_GPT.exe is bijna volledig opgebouwd uit standaardonderdelen. Het installatieprogramma maakt gebruik van Inno Setup, een gratis open-source toolkit die door duizenden legitieme gebruikers wordt gebruikt. Windows producten. Binnenin bevindt zich een Electron een applicatieskelet – hetzelfde op Chromium gebaseerde framework dat wordt gebruikt door apps als Slack en Discord – in combinatie met standaard ondersteuningsbibliotheken die openbaar beschikbaar zijn via het Electron-project.
Wanneer het slachtoffer het installatieprogramma uitvoert, worden er bestanden aangemaakt in de map %APPDATA%\LeronApplication, lanceert EApp.exe, en start PowerShell op met de vlaggen -ExecutionPolicy Unrestricted -Command -. Het streepje aan het einde geeft PowerShell de opdracht om opdrachten van de standaardinvoer te lezen, wat betekent dat de schadelijke instructies nooit op de schijf terechtkomen, waar scanners ze zouden kunnen detecteren. Gedragstelemetrie registreerde HTTP-verkeer naar 188.137.246.189 met behulp van een /laravel.php?api=api&hash=...&message=... eindpunt, naast injectie-achtige activiteiten en signalen die wijzen op persistentie via services of autorun. Negen van de 69 antivirusengines markeerden het bestand op het moment van analyse als schadelijk. De aanwijzingen voor persistentie kunnen beter worden gezien als een gedragsmatige techniek dan als bewijs van een blijvende installatie, maar het algemene patroon is typisch voor commodity-stealers en -droppers: goedkoop, modulair en effectief, maar technisch gezien niet vernieuwend.
De macOS-malware: Odyssey Stealer (een afsplitsing van AMOS)
De macOS-payload behoort tot het topsegment van de markt voor standaardmalware. Het gaat om Odyssey, een afsplitsing van het bekende AMOS, een malware-as-a-service-platform dat al sinds 2023 bekend is.
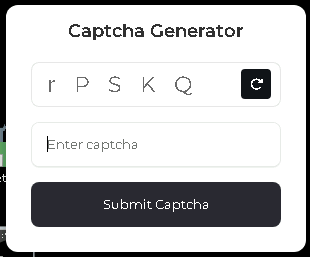
De identificatie is vrij eenduidig. Het in de sandbox geteste exemplaar komt overeen met de gedocumenteerde gedragspatronen van Odyssey, die zijn overgenomen van de AMOS-familie: een lange reeks AppleScript-opdrachten die wordt doorgegeven aan de macOS-scripting-engine, een stille poging om het wachtwoord te valideren met behulp van macOS-opdrachten voor de directory-service, en, als die stille controle mislukt, een vals macOS-achtig venster met de tekst „Voer het apparaatwachtwoord in om door te gaan“, compleet met het bekende slotpictogram. Wat de gebruiker ook typt, wordt getoetst aan hetzelfde commando. Als het overeenkomt, legt de malware het inlogwachtwoord van de gebruiker in leesbare tekst vast.
Vervolgens volgt het de bekende werkwijze van de Odyssey/AMOS-fork. Het kopieert de macOS-sleutelhanger, verzamelt cookies en opgeslagen inloggegevens van 12 op Chromium gebaseerde browsers, plus Firefox en Waterfox, en haalt sessiegegevens van Telegram op. Daarnaast scant het 16 mappen van cryptovaluta-wallets, waaronder Ledger Live, Trezor Suite, Exodus, Electrum en Sparrow. Ten slotte doorzoekt het de mappen ‘Bureaublad’ en ‘Documenten’ op bestanden met extensies zoals .wallet, .seed, .key, en .kdbx. De verzamelde gegevens worden gecomprimeerd tot een tijdelijk archief en naar een vastgelegde server verzonden.
De functie voor het vervangen van de portemonnee is bijzonder gevaarlijk
Er is nog een onderdeel van de macOS-payload, en dat is waarschijnlijk de functie die de prijs rechtvaardigt. Na de eerste gegevensdiefstal downloadt het script geïnfecteerde versies van Ledger Live, Ledger Wallet en Trezor Suite van een tweede server. Vervolgens probeert het de legitieme wallet-apps te verwijderen en te vervangen door de versies van de aanvaller.
Als het wachtwoord van de gebruiker eerder in de aanvalsketen is onderschept, maakt het script gebruik van sudo om de vervanging af te dwingen. Zo niet, dan wordt er teruggevallen op een standaard rm -rf een poging tot verwijdering, die nog steeds kan slagen als de apps op een locatie staan waar de gebruiker zelf bestanden kan bewerken. Hoe dan ook: de volgende keer dat het slachtoffer de software opent die eruitziet als zijn of haar wallet, start hij of zij in werkelijkheid mogelijk de vervangende versie van de aanvaller op.
Dit gedrag waarbij portemonnees worden vervangen, is kenmerkend voor de Poseidon/Odyssey-tak van de AMOS-familie en maakt diefstal van cryptovaluta tot het meest waarschijnlijke doel.
Wat de bouwkosten waren
Dit is waar het AI-aspect interessant wordt, omdat de Windows De macOS-versies van het bedrijf bevinden zich op totaal verschillende prijsniveaus.
Het domein openew.app kost de exploitanten via een gewone registrar waarschijnlijk zo’n 15 dollar per jaar. De .app Het domein vereist standaard HTTPS, waardoor beheerders eenvoudig het geruststellende hangslotje in de browser kunnen weergeven dat gebruikers associëren met legitieme websites. De landingspagina zelf is simpelweg een kopie van de echte downloadpagina van OpenAI, iets wat met moderne kloneertools binnen enkele minuten kan worden nagebootst.
Op de Windows Daarnaast zijn de meeste gereedschappen goedkoop of gratis. Inno Setup is gratis. Electron is gratis. De Chromium-ondersteuningsbestanden zijn openbaar te downloaden. De serverinfrastructuur lijkt te steunen op goedkope, standaard malwaretools en een eenvoudige VPS die slechts een paar dollar per maand kost. Al met al, de Windows Het opzetten van dit onderdeel van de operatie zou in eerste instantie waarschijnlijk minder dan 100 dollar hebben gekost.
De macOS-kant is heel anders. Odyssey zou naar verluidt voor ongeveer $3.000 per maand verhuurd worden, betaald in cryptovaluta. Ter vergelijking: Lumma – een populaire app – Windows Infostealer, dat vaak als een vergelijkbaar product wordt beschouwd, adverteerde historisch gezien met instappakketten van ongeveer $250 per maand.
Dat prijsverschil zegt veel. De exploitanten geloven duidelijk in een succesvolle aanpak. Mac een infectie is veel meer geld waard dan een typische infectie. Windows infectie.
De waarschijnlijke reden is simpel: Odyssey is specifiek ontworpen voor cryptovalutadiefstal, inclusief het gedrag waarbij wallets worden vervangen zoals in deze campagne te zien is. De beheerders gokken erop dat een aanzienlijk aantal Mac Gebruikers bezitten cryptovaluta.
Het binnenhalen van slachtoffers naar de site is waarschijnlijk de enige grote, doorlopende kostenpost, en dat is waar de AI-branding waardevol wordt. Zoekadvertenties, SEO-vergiftiging, YouTube Spam en links die worden gedeeld in Discord- en Telegram-groepen die zich richten op AI, kunnen allemaal verkeer naar nep-downloadpagina's leiden. Sommige van die kanalen kosten geld. Andere zijn bijna gratis.
Waarom aanvallers het op AI-merken hebben gemunt
De meeste gevestigde software heeft al vertrouwde downloadgewoonten ontwikkeld. Als je wilt Chrome Je weet waarschijnlijk wel dat je bij Google moet zijn. Als je Photoshop wilt, ga je naar Adobe. Iedereen weet al waar de echte download te vinden is.
AI-tools zijn anders omdat de meeste gebruikers ze nog voor het eerst installeren, en dat betekent dat ze afhankelijk zijn van zoekresultaten, advertenties, YouTube Links of berichten op sociale media die naar de downloadpagina leiden, creëren een ideale omgeving voor nepwebsites.
De afgelopen twee jaar zijn producten als ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity en vele andere gelanceerd of hebben ze zich in hoog tempo ontwikkeld. Elke nieuwe release zorgt voor een nieuwe golf gebruikers die zoeken naar ‘ChatGPT downloaden’ of ‘Claude installeren’ zonder de officiële URL te kennen. Precies op dat zoekverkeer richten aanvallers zich.
De nep-pagina’s hoeven ook niet bijzonder geavanceerd te zijn, omdat legitieme productpagina’s voor AI-producten van nature al minimalistisch zijn: een moderne lay-out, een logo en een grote downloadknop. Openew[.]app komt overeen met wat gebruikers verwachten te zien. Je vindt hier geen gebrekkig Engels of opdringerige pop-ups, maar alleen een consistente huisstijl, teksten en het geruststellende slotje in de browser.
Wat dit soort operaties zo duurzaam maakt, is hoe gemakkelijk ze van merk kunnen wisselen. Zodra de ChatGPT-lokker geen klikken meer genereert, kunnen de beheerders dezelfde infrastructuur hergebruiken voor het volgende trending AI-product. De malware achter de downloadknop blijft hetzelfde. Alleen de merknaam verandert.
Wat AI-leveranciers zouden kunnen doen
De meeste grote AI-leveranciers, waaronder OpenAI, bieden al officiële downloadkanalen aan. Het probleem zit hem in de zichtbaarheid en de gewoonten van gebruikers. Veel gebruikers zoeken nog steeds op ‘ChatGPT download’, waarbij de resultaten zowel officiële links, als onofficiële mirrors en ronduit schadelijke websites kunnen bevatten.
Grote consumentenmerken en banken voeren vaak agressieve campagnes ter bescherming van hun merk tegen valse advertenties en domeinen die zich voordoen als die van hen. Aanbieders van AI zouden dit wellicht consequenter moeten doen.
Een ander punt is de vindbaarheid. Officiële links naar desktop-apps zijn vaak verborgen in instellingenmenu’s of zijbalken, terwijl zoekmachines sneller en duidelijker zijn. En dat is precies waar de valse downloadsites op de loer liggen.
Wat moet je doen als je mogelijk de valse app hebt geïnstalleerd?
Als je onlangs iets hebt geïnstalleerd dat beweert ChatGPT te zijn, maar dat niet afkomstig is van de officiële downloadpagina van OpenAI of de Microsoft Store, ben je mogelijk getroffen. Vanaf een ander, schoon apparaat:
- Meld je af bij je belangrijke accounts via de optie 'Overal afmelden' van elke dienst. Denk hierbij aan e-mail, internetbankieren, cloudopslag, GitHub, Discord, Telegram en cryptovaluta-beurzen.
- Begin met het wijzigen van de wachtwoorden van je primaire e-mailaccount.
- Vervang alle API-sleutels, SSH-sleutels en cloud-inloggegevens die op de betreffende computer zijn opgeslagen.
- Als je cryptovaluta bezit, maak je het geld dan onmiddellijk over via een apart, niet-besmet apparaat. Open op macOS in het bijzonder geen Ledger Live of Trezor Suite op de getroffen computer voordat je het besturingssysteem opnieuw installeert, aangezien de functie voor het vervangen van de wallet mogelijk al is uitgevoerd.
- Controleer bankrekeningen en betaalkaarten op verdachte activiteiten.
- Installeer het besturingssysteem opnieuw. Windows Het voorbeeld toonde PowerShell-commandovoering, terwijl de macOS-payload mogelijk het inlogwachtwoord van de gebruiker heeft onderschept. Een schone herinstallatie is de veiligste herstelmethode.
- Als dit een bedrijfsapparaat is, neem dan onmiddellijk contact op met uw IT- of beveiligingsteam.
Malwarebytes beschermt gebruikers tegen deze malware.
Afsluitende gedachten
De reden waarom deze campagne het waard is om over te schrijven, is niet de malware zelf. Beide payloads zijn al goed gedocumenteerd. Windows De macOS-versie is een bouwpakket dat is samengesteld uit goedkope, algemeen verkrijgbare onderdelen. Odyssey Stealer is verwant aan de AMOS-malwarefamilie, die sinds 2023 wordt gevolgd.
Wat nog interessanter is, is de structuur van de operatie rondom die malware. Eén enkele nepwebsite verspreidt twee verschillende payloads die gericht zijn op twee verschillende economische doelgroepen. Windows Slachtoffers worden op grote schaal te gelde gemaakt door diefstal van inloggegevens en cookies. Mac Slachtoffers worden gerichter en lucratiever benaderd door middel van cryptovalutadiefstal, waarbij de daders blijkbaar bereid zijn duizenden euro's per maand uit te geven aan tools, omdat de opbrengsten dat rechtvaardigen.
Wat beide partijen met elkaar verbindt, is het merk AI zelf. Op dit moment genereren de productnamen van AI enorme hoeveelheden verkeer van nieuwe gebruikers die de officiële URL’s nog niet kennen.
Zo ziet een volwassen distributiebedrijf eruit. Het interessante aspect is niet het binaire bestand zelf, maar de toeleveringsketen eromheen: het domein, het certificaat, de gekloonde pagina, de verkeersbron, het malware-abonnement en de infrastructuur voor gegevensdiefstal. Elk onderdeel is goedkoop, modulair, vervangbaar en direct leverbaar.
En de operators kiezen niet tussen Windows en macOS. Ze bieden beide diensten aan vanaf dezelfde pagina, met payloads die zijn afgestemd op de economische behoeften van elk platform. Wanneer een AI-merk niet langer converteert, kunnen ze eenvoudig de merknaam wijzigen en dezelfde infrastructuur hergebruiken voor het volgende populaire product.
De hype rond AI zal uiteindelijk wel weer afnemen. De kit waarschijnlijk niet.
Indicatoren van compromissen (IOC's)
Bestandshashes (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Netwerkindicatoren
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250
“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →