

Een nieuwe oplichtingsmethode is gericht op mensen die publiceren. Chrome uitbreidingen.
De oplichting komt binnen als een officieel ogend "verzoek tot verwijdering van auteursrechtelijk beschermd materiaal" waarin beweerd wordt dat u extensie staat op het punt verwijderd te worden uit de Chrome Webwinkel, en dat u 48 uur de tijd heeft om in beroep te gaan.
Het ziet er zelfs persoonlijk uit. Nadat je je gegevens hebt ingevoerd. extensie om het ID te "verifiëren", haalt de pagina uw gegevens op. extensie De echte naam en het icoon van Google. Maar het is allemaal onderdeel van een phishingaanval die is ontworpen om je Google-gebruikersnaam en -wachtwoord te stelen.
Als aanvallers toegang krijgen tot een ontwikkelaarsaccount, kunnen ze mogelijk de controle overnemen. extensie , toegang krijgen tot ontwikkelaarsbronnen, of mogelijk schadelijke updates naar gebruikers verspreiden.
Wat is er nu eigenlijk aan de hand?
Als u een publicatie heeft Chrome extensie Je kunt dan een pagina tegenkomen die eruitziet als een officiële Google-melding waarin wordt gewaarschuwd dat je extensie Wordt verwijderd vanwege schending van het auteursrecht.
Op deze pagina wordt u gevraagd uw gegevens in te voeren. extensie ID, en toont vervolgens je echte ID. extensie Details, een klachtnummer en een aftelklok. Je wordt onder druk gezet om in te loggen met Google om bezwaar in te dienen voordat de tijd verstrijkt.
Niets hiervan is echt. De pagina wordt niet beheerd door Google. De klacht, de deadline en de aftelling zijn verzonnen. Het doel is om u te misleiden, zodat u uw Google-gebruikersnaam en -wachtwoord invoert in een vals inlogvenster dat door de oplichter wordt beheerd.
De belangrijkste regel om te onthouden : Echte waarschuwingen over uw extensie verschijnen in uw Chrome Webwinkelontwikkelaarsdashboard, niet op een website van derden.
Waarom oplichters op zoek zijn naar ontwikkelaarsaccounts
Chrome Extensies hebben toegang tot de browsers van gebruikers en kunnen automatisch worden bijgewerkt.
Als aanvallers de controle over een ontwikkelaarsaccount verkrijgen, kunnen ze mogelijk een bestand wijzigen. extensie , toegang krijgen tot ontwikkelaarsbronnen, of mogelijk schadelijke updates verspreiden onder bestaande gebruikers.
Dat maakt ontwikkelaarsaccounts tot zulke aantrekkelijke doelwitten, en dat is ook de reden waarom dit soort oplichting zo veel voorkomt.
Hoe de zwendel eruitziet
De pagina wordt gehost op een domein dat niets met Google te maken heeft. In de versie die we hebben geanalyseerd, gebruikte de site het adres dmca-chrome-extensions[.]click.
Desondanks maakt het gebruik van de merknaam van Google en presenteert het zichzelf als een " Chrome Beleidscentrum voor webwinkelontwikkelaars.”
De pagina vraagt eerst om de link of ID van uw extensie Dat lijkt onschadelijk, en juist daarom werkt het.
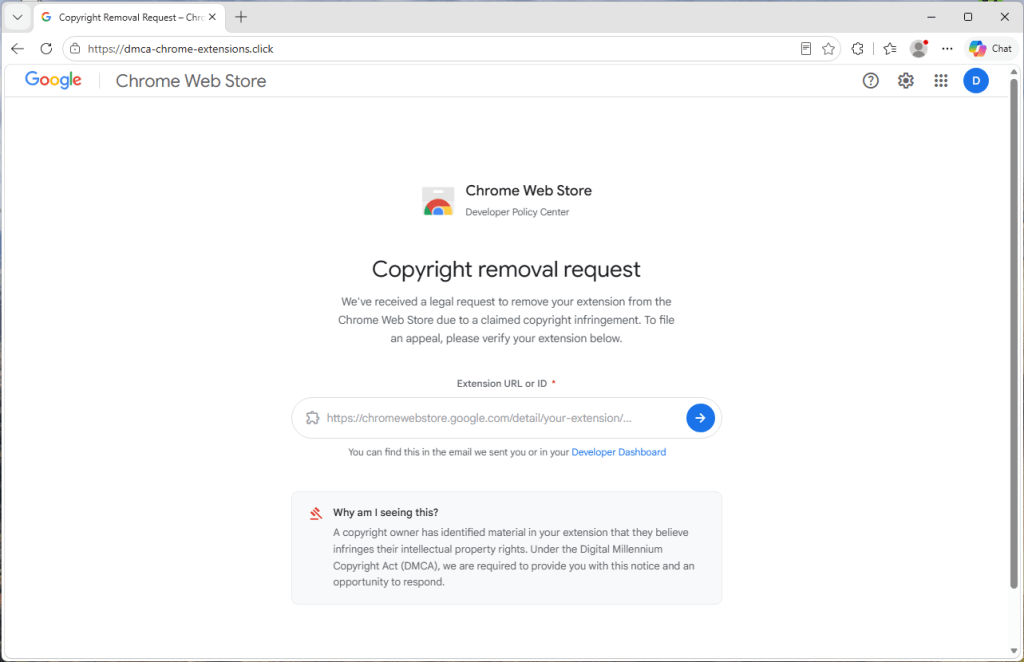
Het gebruikt je eigen extensie overtuigend overkomen
Nadat u uw gegevens hebt ingevoerd extensie ID, de pagina toont kortstondig "Opzoeken". extensie …” bericht en maakt vervolgens een nep-verwijderingsverzoek op basis van je echte bericht. extensie .
Toen we de oplichting testten met Malwarebytes Browser Guard Het toonde onze oprechtheid. extensie naam, pictogram en Chrome De webwinkelvermelding staat naast de valse klacht.
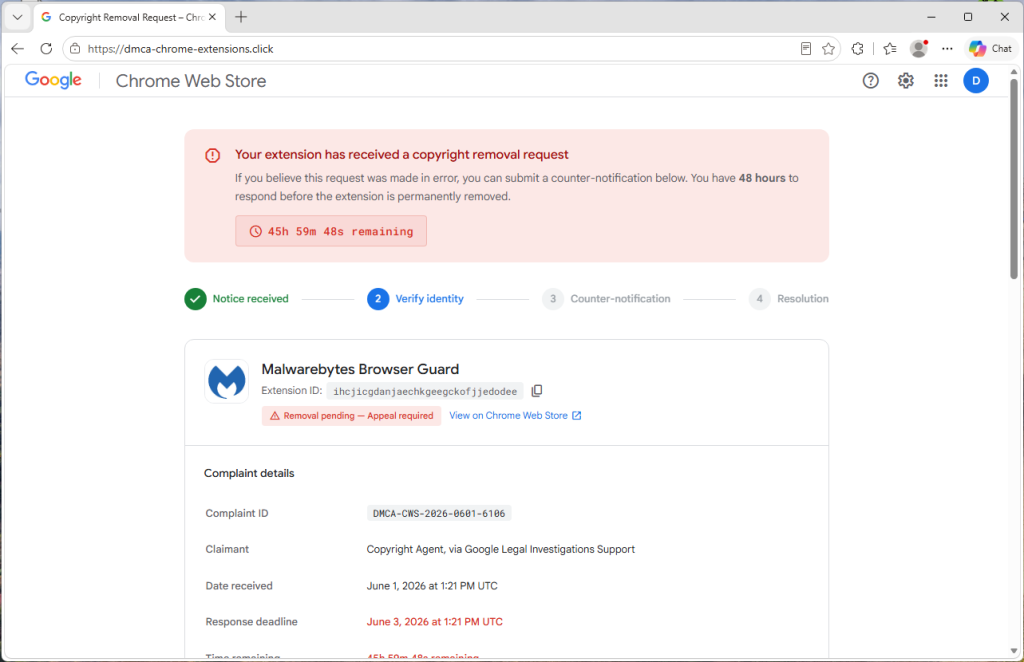
De site haalt simpelweg openbaar beschikbare informatie uit uw extensie 'S Chrome Webwinkelpagina. Iedereen kan die informatie zien. De oplichters gebruiken die informatie om de valse melding legitiem te laten lijken.
Al het andere is verzonnen.
Het klachtnummer, de „ontvangstdatum“, de termijn van 48 uur, de afteltimer en de tijdlijn van de gebeurtenissen worden door de oplichtingspagina zelf gegenereerd.
Het aftellen is bedoeld om je op te jagen
Een rode waarschuwingsbanner geeft aan dat uw extensie Je account wordt permanent verwijderd als je niet binnen 48 uur actie onderneemt, en een timer tikt door. De hele lay-out is erop gericht om je op één knop te laten klikken: meld je aan met Google om je identiteit te verifiëren en bezwaar in te dienen.
De urgentie is bedoeld om druk uit te oefenen, zodat je reageert voordat je de tijd neemt om de bewering te controleren.
Het valse inlogvenster
Als je op ‘Doorgaan naar verificatie’ klikt, verschijnt er een Google-aanmeldvenster met een titelbalk, een hangslotje en het adres accounts.google.com.
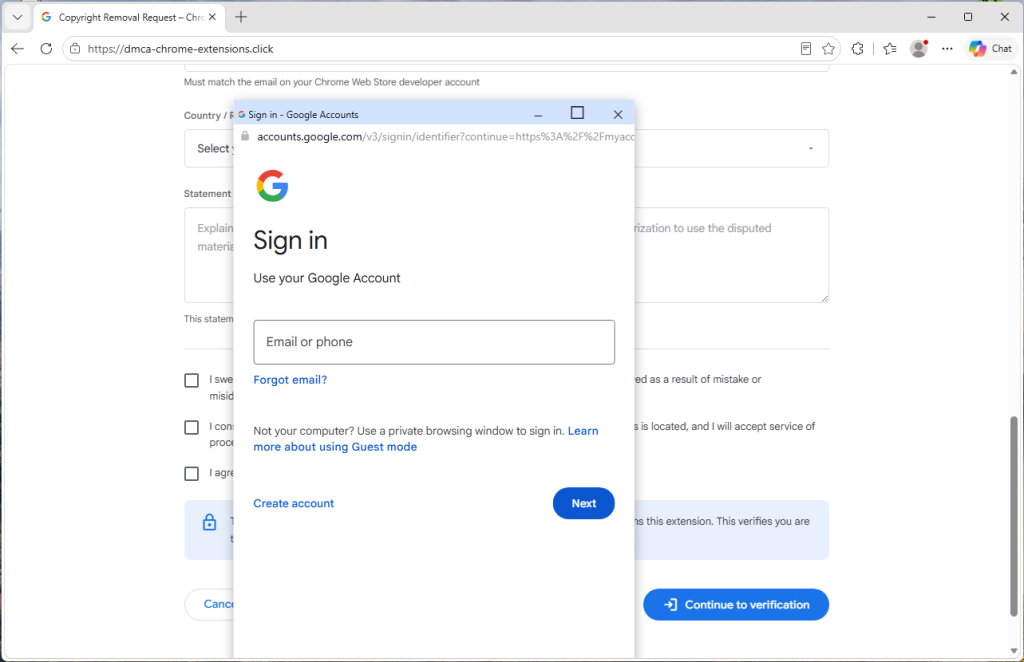
Het ziet er echt uit, maar dat is het niet.
Het 'venster' maakt in feite deel uit van de webpagina zelf. Het hangslotje en het adres zijn slechts afbeeldingen die zijn ontworpen om eruit te zien als een echt browservenster.
De oplichters passen het uiterlijk zelfs aan uw besturingssysteem aan, waardoor ze laten zien dat ze Mac -stijl vensters op macOS en Windows -stijl ramen op Windows apparaten.
Alles wat in dit valse aanmeldingsformulier wordt ingevoerd, wordt rechtstreeks naar de oplichters gestuurd.
Een aanwijzing is dat het venster de browserpagina niet kan verlaten. Probeer het eens naar de rand van je scherm te slepen: het stopt bij de rand van de browser. Als je de browser minimaliseert, verdwijnt het ook.
Het belangrijkste is dat in de echte adresbalk van je browser nog steeds het adres van de oplichtingssite staat, en niet dat van Google.
Hoe blijf ik veilig
Het goede nieuws is dat je deze zwendel met een paar simpele gewoontes kunt voorkomen.
- Vertrouw de link niet. Als je een waarschuwing krijgt over je extensie ga direct naar uw Chrome Kijk daar op het ontwikkelaarsdashboard van de webwinkel.
- Wees op je hoede voor een gevoel van urgentie. Bij legitieme beleidsprocessen wordt geen gebruik gemaakt van aftelklokken om onmiddellijke actie af te dwingen.
- Kijk in de adresbalk. De echte inlogpagina van Google verschijnt op accounts.google.com in de adresbalk van je browser.
- Controleer het venster. Als een inlogvenster niet buiten de browser kan worden gesleept of verdwijnt wanneer de browser wordt geminimaliseerd, is het waarschijnlijk nep.
- Schakel een sterkere beveiliging bij het inloggen in. Met passkeys en hardwarebeveiligingssleutels zijn gestolen wachtwoorden voor aanvallers veel minder bruikbaar.
- Gebruik beveiligingssoftware met bescherming tegen phishing en andere schadelijke websites. Onze Browser Guard , die ook onderdeel is van Malwarebytes Premium kan helpen bij het blokkeren van kwaadwillende websites en phishingpagina's voordat u gevoelige informatie invoert.
Dit is geen ordinaire phishingpagina. Het gebruikt je echte gegevens. extensie Het bevat details, imiteert de huisstijl van Google en creëert een overtuigend gevoel van urgentie.
Als u een waarschuwing ontvangt over uw extensie Klik niet op de link en laat je niet afleiden. Ga direct naar je Chrome Controleer de bewering op het ontwikkelaarsdashboard van de webwinkel.
Bij twijfel: sluit het tabblad.
Als je je gegevens al hebt ingevuld
Handel snel.
- Wijzig je Google-wachtwoord onmiddellijk vanaf een vertrouwd apparaat.
- Meld je af bij alle actieve sessies in de beveiligingsinstellingen van je Google-account.
- Controleer de gekoppelde apps en apparaten op onbekende items.
- Schakel tweestapsverificatie in, bij voorkeur met een wachtwoord of een beveiligingssleutel.
- Controleer uw Chrome Webwinkelvermeldingen voor wijzigingen, uploads of nieuwe versies die u niet zelf hebt gepubliceerd.
Indicatoren van compromissen (IOC's)
Domein
dmca-chrome-extensions[.]click
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →









