Um site pede que você clique em "Permitir" para iniciar um teste ou ler uma história interessante. Pouco tempo depois, seu dispositivo começa a alertá-lo sobre vírus, pagamentos atrasados ou problemas legais.
Embora cada mensagem possa parecer um novo problema de segurança, a causa pode ser uma permissão que você concedeu anteriormente.
Para os golpistas, as notificações push do navegador transformam uma visita passageira em algo muito mais valioso: o acesso à sua atenção depois que você já saiu do site deles.
Duas investigações — incluindo nossa própria pesquisa sobre sites de quizzes enganosos e a investigação da HUMAN Security sobre uma operação chamada Pushpaganda — mostram como essa permissão pode se tornar uma ferramenta para publicidade repetida, scareware e fraude.
Normalmente, um site enganoso tem uma oportunidade limitada de influenciá-lo. Assim que você sai, sua propaganda desaparece.
Uma simples permissão para notificações push no navegador altera essa relação. Um site que você autorizou pode enviar notificações do navegador mesmo quando você não o está visitando. Dependendo da plataforma e da configuração do navegador, essas mensagens podem aparecer mesmo quando o navegador não estiver visivelmente aberto.
Exatamente o que os golpistas precisam.
Isso dá aos golpistas diversas vantagens:
- Repetir as oportunidades para obter um clique. Em vez de depender de uma única visita, eles podem enviar mais mensagens para trazer você de volta aos seus sites.
- Um lugar mais convincente para exibir uma mentira. As notificações aparecem através do navegador e do sistema operacional, e seu texto e imagens podem se passar por alertas de segurança, mensagens financeiras ou pessoas que você conhece.
- Distância da pegadinha original. Quando as mensagens alarmantes começarem a aparecer, você pode não se lembrar de qual site recebeu permissão, muito menos associar os alertas a um questionário aparentemente inofensivo.
- Mais oportunidades de ganhar dinheiro. O tráfego resultante pode alimentar publicidade, promoções de afiliados, golpes e downloads indesejados.
Permitir notificações não instala malware . Mas golpistas podem usá-las para enganá-lo e levá-lo a clicar em um link malicioso ou baixar algo perigoso. Isso explica por que seu dispositivo pode exibir avisos alarmantes mesmo quando uma verificação de malware não encontra nada de errado.
As campanhas
O questionário que veio com um extra indesejado
Nossa investigação, publicada em 9 de março, começou com clientes que suspeitavam que seus dispositivos estavam infectados. Malwarebytes As verificações não detectaram nada. Capturas de tela ajudaram nossa equipe de suporte para remoção de malware a identificar a verdadeira origem do problema: notificações push da web.
Embora os questionários fossem reais, o truque era fazer as pessoas pensarem que precisavam permitir as notificações para respondê-los.
Ao clicar em “Iniciar o teste”, o navegador primeiro exibiu uma solicitação de permissão. Por trás dessa solicitação legítima do navegador, o site mostrava suas próprias instruções:
“Clique em 'Permitir' para continuar.”
A página dava a entender que era preciso permitir as notificações para fazer o teste, quando na verdade significava concordar em receber mensagens futuras.
De clickbait a um loop de notificações
Em 14 de abril, os pesquisadores da Satori, da HUMAN Security, publicaram um exemplo mais amplo da mesma estratégia subjacente. Deram-lhe o nome de Pushpaganda .
Em vez de questionários, a operação utilizou artigos e imagens sensacionalistas, muitos com indícios de geração por IA . As manchetes prometiam novidades financeiras impactantes ou ofertas tecnológicas implausíveis. O conteúdo aparecia nos feeds do Google Discover, expondo-o a Android e Chrome usuários. Os pesquisadores não conseguiram determinar se esses posicionamentos resultaram de promoção paga ou otimização de busca.
Assim que alguém visitava um site associado, o sistema solicitava que essa pessoa ativasse as notificações. As mensagens subsequentes tinham pouca relação com o artigo que atraiu o visitante. Os pesquisadores observaram mandados de prisão falsos, alertas financeiros fraudulentos e notificações que imitavam chamadas perdidas da "mãe" ou de outros familiares.

É fraude ou é legítimo? O Scam Guard sabe.
Estatísticas do Scam Guard
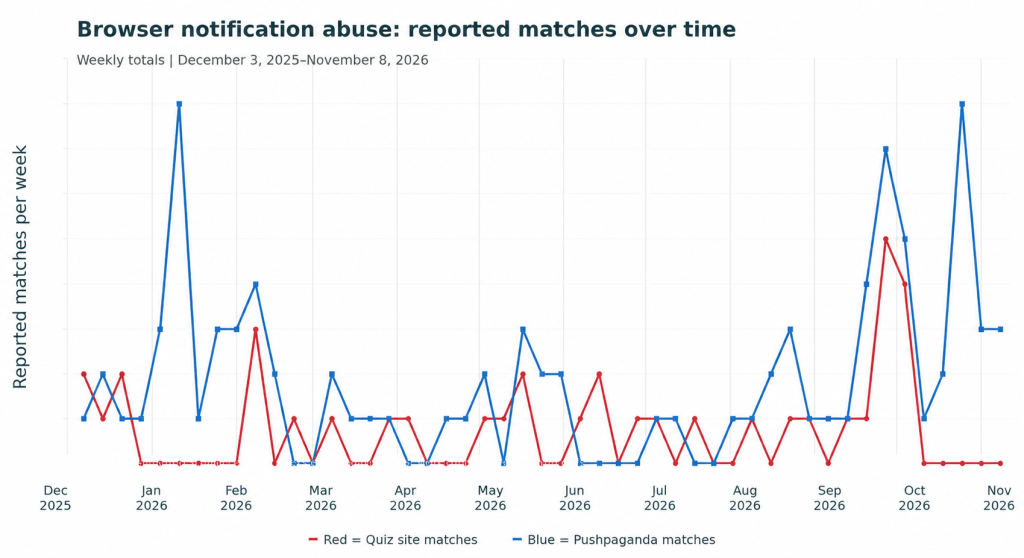
O gráfico mostra a contagem semanal de denúncias classificadas pelo Scam Guard como correspondentes a abuso de notificações em sites de quiz (vermelho) e Pushpaganda (azul), com base nas informações fornecidas pelos usuários.
Os dados mostram relatos ao longo do tempo relacionados a essas campanhas. Eles não representam vítimas únicas, infecções confirmadas ou a atividade total da campanha.
Para contextualizar: os pesquisadores da Satori, da HUMAN Security, observaram aproximadamente 240 milhões de solicitações de lances em anúncios associadas a domínios da Pushpaganda em um único período de sete dias, no auge da operação.
Uma solicitação de lance pede aos anunciantes, em tempo real, que façam lances para ter a oportunidade de exibir um anúncio. Em um leilão de anúncios por notificação push, o anúncio vencedor é enviado como uma notificação para quem a autorizou.
Observe a queda após a divulgação dos relatórios. Leva tempo para reconstruir a infraestrutura, mas os criminosos o farão se acharem que vale a pena o investimento.
Como se manter seguro
Permita notificações somente quando desejar receber mensagens contínuas de um site. Algumas diretrizes que podem te ajudar:
- Não clique nos avisos até ter certeza do que eles irão desencadear.
- Considere a opção “Permitir que as notificações continuem” como um sinal de alerta, especialmente em questionários, páginas de vídeo ou sites desconhecidos.
- Use proteção na web. Malwarebytes Browser Guard é uma ferramenta gratuita que pode ajudar a bloquear sites maliciosos.
Se você está sendo incomodado por alertas indesejados, eles podem ser notificações push da web. Veja como identificar o site que as está enviando e desativá-las em vários navegadores populares .
Em suporte Android dispositivos, Chrome As notificações incluem uma opção para cancelar a inscrição . Use esse controle integrado em vez de um link dentro de uma mensagem suspeita. Quando você receber uma notificação indesejada de um site através de Chrome sobre Android :
- Deslize o dedo de cima para baixo na tela para abrir. Android barra de notificações.
- Procure a opção "Cancelar inscrição" na notificação.
- Se estiver presente, toque nele para interromper as notificações futuras desse site. Chrome Também oferece a opção de desfazer a ação caso você cancele a assinatura acidentalmente.
Se a opção Cancelar inscrição não estiver presente, abra Chrome Acesse Mais > Configurações > Configurações do site > Notificações . Revise os sites permitidos e bloqueie o site suspeito. Você não precisa clicar em nenhum link na notificação suspeita para gerenciar as permissões.
“Um dos melhores pacotes de segurança cibernética do mundo.”
De acordo com a CNET.Leia a resenha deles →