Um domínio que há muito aparece em documentação de software, exemplos de código e material de teste para desenvolvedores está agora sendo usado para promover um ataque ClickFix contra Windows Usuários.
Um domínio de espaço reservado (placeholder domain) serve como um site temporário, por exemplo. O mais conhecido é provavelmente o .exemplo. example.com. Outro, third-party[.]com, tem sido frequentemente usado em documentação para representar um site externo, API ou serviço.
No entanto, existe uma diferença muito importante entre os dois: example.com é reservado para documentação, enquanto third-party[.]com É um domínio comum. Qualquer pessoa poderia registrá-lo, e alguém o fez. Todos os documentos, testes e habilidades que o codificavam agora direcionam leitores e usuários para a infraestrutura do atacante.
Pesquisadores da Manifold Security descobriram que third-party[.]com estava exibindo uma página de verificação falsa no estilo Cloudflare para Windows visitantes. A página tenta persuadi-los a abrir o Windows Execute a caixa e cole um comando que ela copiou para a área de transferência. Este comando foi projetado para baixar e executar um PowerShell script. No momento em que este documento foi escrito, o domínio que hospeda o script não está resolvendo.
ClickFix é uma técnica de engenharia social que transforma a vítima no instalador do malware.
Em vez de depender de um anexo malicioso ou de um download de executável óbvio, o atacante convence alguém a executar um comando por conta própria. Iscas comuns incluem:
- Um CAPTCHA falso ou uma verificação Turnstile do Cloudflare .
- Um erro do navegador que afirma ser necessária uma "correção manual".
- Um reprodutor de vídeo, visualizador de documentos ou download de software popular falso.
- Uma página de suporte fraudulenta que instrui o visitante a colar um comando em Executar, Prompt de Comando, Terminal ou PowerShell.
O ClickFix funciona porque o comando geralmente usa métodos legítimos. Windows ou Mac Ferramentas para baixar e executar a próxima etapa. Também funciona com a permissão da pessoa que foi convencida a acessá-lo.
As consequências podem variar desde o roubo de informações até a violação mais grave da rede de uma empresa. Em uma campanha recente chamada TerminalFix , um CAPTCHA falso da Cloudflare induziu as vítimas a colar um comando do PowerShell em Windows Terminal ou PowerShell.
Como se manter seguro
Com o ClickFix se espalhando rapidamente — e não parece que ele vai desaparecer tão cedo —, é importante estar atento, ser cuidadoso e se proteger.
- Vá com calma. Desconfie de páginas da web que incentivam você a executar comandos no seu dispositivo, especialmente se utilizarem contagens regressivas ou outras táticas de pressão.
- Não execute comandos ou scripts de fontes não confiáveis. Nunca execute código ou comandos copiados de sites, e-mails ou mensagens, a menos que confie na fonte e compreenda a finalidade da ação. Verifique as instruções de forma independente. Se um site lhe disser para executar um comando ou realizar uma ação técnica, consulte a documentação oficial ou entre em contato com o suporte antes de prosseguir.
- Verifique o que você está colando. Um site pode copiar um comando para a sua área de transferência sem mostrar o texto completo. Não cole o comando em uma janela de comando.
- Proteja seu dispositivo. Use um sistema atualizado e em tempo real solução antimalware Com um componente de proteção web.
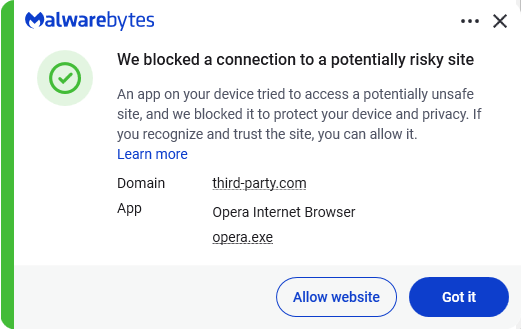
- Informe-se sobre as técnicas de ataque em constante evolução.Compreender que os ataques podem vir de vetores inesperados e evoluir ajuda a manter a vigilância. Continue lendo nosso blog!
Dica profissional:O Malwarebytes Browser Guard avisa quando um site tenta copiar algo para a sua área de transferência.
Impedir que as ameaças causem qualquer dano.
Browser Guard Malwarebytes Browser Guard páginas de phishing e sites maliciosos automaticamente. É gratuito e se instala com um clique. Adicione-o ao seu navegador →