

Clientes da Domino's Pizza nos informaram que receberam e-mails dizendo que suas contas foram acessadas por terceiros.
A Domino's afirma que seus sistemas internos não foram violados, mas que contas individuais foram acessadas usando uma combinação de senha e e-mail roubada de outra conta online pertencente ao cliente. Isso é conhecido como "credential stuffing" (preenchimento de credenciais).
Segue o e-mail:
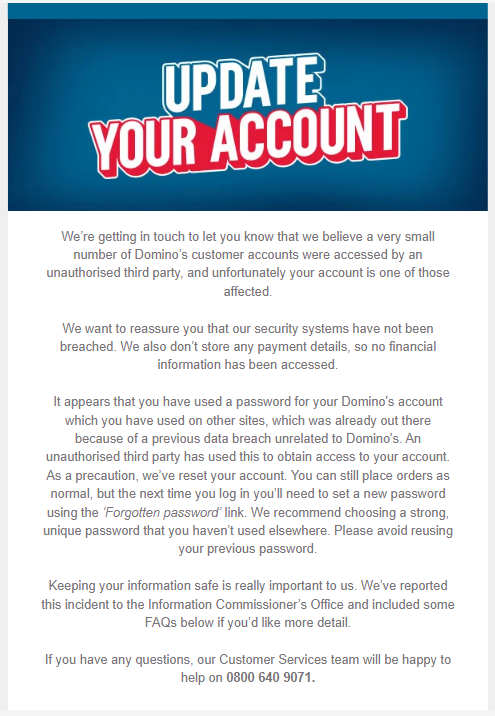
“Estamos entrando em contato para informar que acreditamos que um número muito pequeno de contas de clientes da Domino's foi acessado por terceiros não autorizados e, infelizmente, sua conta é uma das afetadas.
Queremos assegurar-lhe que os nossos sistemas de segurança não foram violados. Também não armazenamos quaisquer dados de pagamento, pelo que nenhuma informação financeira foi acedida.
Parece que você usou uma senha para sua conta da Domino's que também utilizava em outros sites e que já estava exposta devido a um vazamento de dados anterior, não relacionado à Domino's. Um terceiro não autorizado usou essa senha para obter acesso à sua conta. Como medida de precaução, redefinimos sua conta. Você ainda pode fazer pedidos normalmente, mas na próxima vez que acessar sua conta, precisará definir uma nova senha usando o link "Esqueci minha senha" . Recomendamos que você escolha uma senha forte e exclusiva, que não tenha sido usada em nenhum outro lugar. Por favor, evite reutilizar sua senha anterior.
Manter suas informações seguras é muito importante para nós. Reportamos este incidente ao Gabinete do Comissário de Informação e incluímos algumas perguntas frequentes abaixo, caso queira mais detalhes.
Se tiver alguma dúvida, nossa equipe de Atendimento ao Cliente terá prazer em ajudar pelo número 0800 640 9071 .
O ataque de preenchimento de credenciais consiste em criminosos utilizarem nomes de usuário e senhas roubados de um site e tentarem acessá-los em diversos outros. Eles não tentam adivinhar as senhas, pois já as possuem, frequentemente milhões delas, provenientes de vazamentos de dados antigos, de malwares que roubam logins salvos em computadores ou de sites de phishing .
Essas listas são compradas e vendidas em fóruns criminosos. Os atacantes então usam ferramentas automatizadas que percorrem a lista e testam cada par de e-mail e senha em uma página de login, como um aplicativo de entrega de comida, uma loja virtual ou um serviço de streaming.
O ataque funciona porque muitas pessoas reutilizam a mesma senha em sites diferentes. Se você usou o mesmo e-mail e senha para um pequeno fórum online que foi invadido anos atrás e para sua conta de entrega de pizza, os criminosos não precisam invadir a pizzaria. Eles simplesmente acessam sua conta. Para a empresa, parece um login normal com a senha correta. É por isso que esses ataques geralmente aparecem como "contas foram acessadas" e não como "a empresa foi hackeada".
Uma vez dentro da sua conta, os atacantes podem pedir comida ou produtos usando seu cartão de pagamento salvo, usar pontos de fidelidade ou saldos de vale-presente, ou coletar seu nome, endereço e número de telefone. Eles podem usar esses dados para golpes mais convincentes posteriormente, por exemplo, um SMS ou e-mail que parece vir da empresa porque eles sabem o que você pediu. Contas que são comprovadamente funcionais também são revendidas para outros criminosos, então uma senha reutilizada pode causar problemas muito tempo depois da violação inicial.
Como se manter seguro
- Use uma senha diferente para cada conta. Dessa forma, uma violação de segurança em um site fica restrita a esse site.
- Use um gerenciador de senhas para lembrar dessas senhas. Ninguém consegue memorizar dezenas de senhas diferentes, mas um gerenciador de senhas pode armazená-las para você.
- Sempre que estiver disponível, ative a autenticação de dois fatores (um código enviado por um aplicativo ou mensagem de texto, ou uma chave de acesso) para que uma senha roubada sozinha não seja suficiente para acessar sua conta.
- Se você reutilizou uma senha em uma conta que pode ter sido afetada, altere-a nessa conta e em todos os outros sites em que a utilizou, começando pelas contas que têm dados de pagamento salvos.
- Não clique em links em e-mails ou outras mensagens não solicitadas. Faça login diretamente no site oficial ou no aplicativo.
Atenção: E-mails não solicitados solicitando a atualização da conta, alegando serem da Domino's, são frequentemente tentativas de phishing destinadas a roubar informações pessoais ou financeiras. Em caso de dúvida, Malwarebytes Scam Guard pode ajudar a determinar se uma mensagem é uma fraude ou não e sugerir medidas a serem tomadas.
O que os cibercriminosos sabem sobre você?
Use a verificação gratuita de rastros digitais Malwarebytes para verificar se suas informações pessoais foram expostas na internet.








