Golpes de renovação de antivírus geralmente começam com uma mensagem alegando que sua assinatura foi renovada automaticamente. Ao seguir as instruções para cancelar, você é redirecionado para uma página falsa criada para coletar seus dados de contato. A cobrança de renovação nunca existiu.
Receber uma mensagem que menciona o software antivírus que você usa não significa necessariamente que o remetente tenha acesso ao seu dispositivo ou conta. Golpistas se fazem passar por marcas populares e enviam a mesma mensagem para um grande número de pessoas, sabendo que alguns destinatários serão clientes.
Como já relatamos anteriormente , o simples fato de responder a uma mensagem fraudulenta pode tornar seus dados de contato mais valiosos, pois confirma que seu número está ativo e que você está disposto a interagir. Preencher este formulário oferece ainda mais aos golpistas: seu nome, endereço de e-mail, número de telefone e a indicação de que você pode atender a uma ligação sobre um suposto pagamento de antivírus.
Esses dados podem ser vendidos a outros golpistas ou usados na próxima etapa do golpe: um telefonema de alguém que tenta persuadi-lo a instalar um software de acesso remoto ou a ajudá-lo a reverter um pagamento que nunca aconteceu.
Uma análise mais detalhada de um site falso da Avast.
Durante nossa investigação de golpes, encontramos um site fraudulento de renovação que se passava pela Avast, direcionado a usuários na Bélgica. Ele era visivelmente mais sofisticado do que a maioria dos sites fraudulentos e apresentava diversos indícios de ter sido produzido com o auxílio de inteligência artificial.
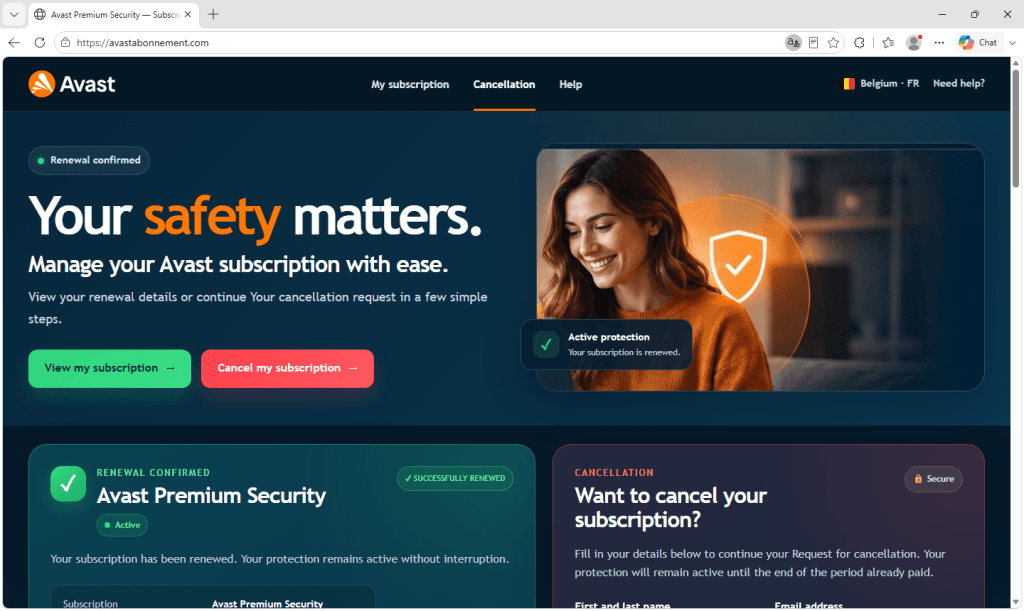
A página informa que seu Avast Premium A assinatura de segurança foi renovada por €129,99, cobre cinco dispositivos e será renovada novamente em fevereiro do ano seguinte. Há um ícone verde de confirmação, um selo de status indicando "Ativo" e uma tabela de resumo organizada com o valor, a forma de pagamento e as datas.
Nada disso é real. Não há assinatura nem cobrança, e a página não tem nenhuma ligação com a Avast, cuja marca está sendo usada sem permissão.
A página está escrita em francês para um público belga. As capturas de tela abaixo foram traduzidas automaticamente para o inglês para facilitar a compreensão do layout e da redação.
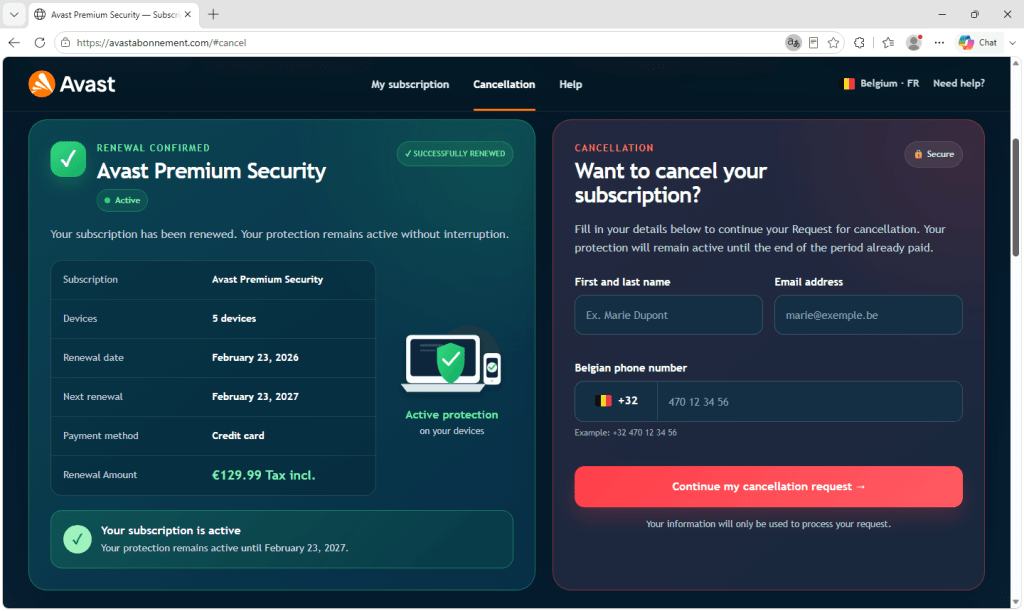
Junto com o resumo da renovação está a parte que realmente interessa aos golpistas. Um formulário de cancelamento pede seu nome completo, endereço de e-mail e número de celular belga, mas nada mais.
Não há campo para senha nem solicitação de dados de cartão, o que pode ser intencional. Um formulário que pede apenas nome, endereço de e-mail e número de telefone pode parecer inofensivo e é muito mais fácil de preencher do que uma página de login. Um número de celular válido associado a um nome real é exatamente o que um golpista precisa para a próxima etapa: ligar para a vítima e se passar por funcionário do suporte. O formulário é a isca, e a ligação é onde o verdadeiro perigo começa.
Os sinais do envolvimento da IA
A página continha duas notas em seu código que nunca foram destinadas às vítimas. Ambas estavam escritas em francês polido e endereçadas a quem quer que tivesse encomendado o trabalho, explicando que o formulário ainda não enviava nada e que um processo de submissão real precisaria ser implementado posteriormente.
A mensagem parece mais a de um empreiteiro entregando um trabalho inacabado do que a de um golpista deixando um lembrete para si mesmo, e esse resumo cortês, em segunda pessoa, do que ainda precisa ser feito é exatamente como um assistente de IA finaliza o serviço.
Outras pistas também são consistentes com código gerado por IA. O código continha estilos não utilizados para uma seção que havia sido removida, sugerindo que a página foi criada em etapas sem uma revisão final. O texto estava gramaticalmente correto, mas vago. Descrevia os benefícios da assinatura em quatro parágrafos sem mencionar nenhum recurso específico do Avast, como seu firewall. VPN ou proteção contra ransomware.
Em conjunto, esses indícios sugerem que a página foi construída com o auxílio de IA. O código gerado não possui marca d'água, portanto, isso não pode ser comprovado apenas pelos arquivos.
A página nunca foi terminada.
Como explicam os comentários no código, o formulário desta página não enviou absolutamente nada. Alguém criou uma falsificação convincente, acertou as partes difíceis e parou antes de conectar a parte que realmente envia os dados para algum lugar.
Outros indícios no código sugerem que ninguém sequer abriu a página em um navegador para verificá-la, já que dois trechos de texto teriam aparecido como um amontoado de caracteres sem sentido se isso tivesse acontecido. O que estávamos vendo era provavelmente algo incompleto, ou possivelmente um modelo pronto para ser vendido a alguém que adicionaria um destino para os dados roubados.
Antigamente, criar uma página como esta exigia um certo nível de habilidade, o que limitava a quantidade que podia ser produzida. A IA reduziu essa barreira. Quem criou esta página pode solicitar uma versão em holandês ou alemão, ou até mesmo uma voltada para uma marca completamente diferente, e recebê-la em questão de minutos.
Como identificar um golpe de renovação de antivírus
O conselho antigo era procurar erros: gramática ruim, moeda errada, layout desajeitado ou logotipo distorcido. Esse conselho é menos útil hoje em dia, porque a IA consegue produzir textos fluentes e layouts impecáveis, enquanto golpistas podem copiar logotipos reais com facilidade. Uma página com aparência profissional não é mais garantia de autenticidade.
Mas a estrutura do golpe não mudou. Ele ainda exige que você chegue a um lugar inesperado, se preocupe com a possibilidade de perder dinheiro e forneça uma forma de contato. Avalie a situação, e não a aparência da página.
- Verifique se houve alguma cobrança. Se a mensagem indicar que um pagamento já foi efetuado, consulte o extrato do seu banco ou cartão. Caso o pagamento não conste na sua conta, não há nada a cancelar.
- Verifique a assinatura pelo aplicativo ou site oficial. Não clique no link da mensagem. Acesse o aplicativo ou site da empresa diretamente e faça login. Sua conta mostrará se você possui uma assinatura ativa e a data do próximo pagamento.
- Desconfie de formulários de cancelamento que solicitam principalmente seu número de telefone. Cancelamentos legítimos geralmente ocorrem dentro da sua conta, e uma empresa para a qual você já paga sabe como entrar em contato com você.
- Considere a chamada de acompanhamento como o verdadeiro perigo. Se você preencheu um formulário como este, poderá receber uma chamada fraudulenta em seguida. Você não tem obrigação nenhuma de atender ou interagir.
- Não instale software de acesso remoto para alguém que ligou para você. Isso dá a essa pessoa o controle do seu dispositivo e pode colocar suas contas, senhas e dinheiro em risco.
Se você já participou de uma chamada e instalou algum software, desconecte o dispositivo da internet, remova o software que lhe pediram para instalar e altere suas senhas em outro dispositivo. Se você enviou dinheiro ou compartilhou dados de cartão, entre em contato com seu banco imediatamente.
Bloquear e verificar possíveis golpes
A melhor proteção é bloquear páginas fraudulentas antes mesmo que elas abram. Malwarebytes Browser Guard é uma extensão gratuita para isso. Chrome , Edge Firefox e Safari, que bloqueiam sites maliciosos, tentativas de phishing e anúncios fraudulentos antes que possam causar qualquer dano.
Não tem certeza se algo é uma fraude? Compartilhe uma captura de tela, mensagem, número de telefone ou link com o Scam Guard . Ele verifica em segundos e recomenda o que fazer em seguida. O Scam Guard está integrado ao Malwarebytes Premium Security . Windows , Mac , iOS , e Android .
Se você recebeu uma ligação após preencher um formulário como este, insira o número na ferramenta de verificação de números fraudulentos Malwarebytes para verificar se ele está vinculado a alguma atividade fraudulenta.
“Um dos melhores pacotes de segurança cibernética do mundo.”
De acordo com a CNET.Leia a resenha deles →