Desde o início de maio de 2026, estamos monitorando uma grande campanha de phishing baseada em pontos do programa de recompensas da T-Mobile.
As mensagens alertam falsamente que os pontos de recompensa de um cliente estão prestes a expirar. Não são notificações legítimas da conta: elas usam urgência, saldos de pontos inventados e links de phishing para induzir os destinatários a agir antes que possam verificar a alegação.
Uma mensagem típica informa que uma conta T-Mobile Rewards possui 18.400 pontos, indica uma data de expiração próxima e afirma que os pontos não utilizados serão removidos de acordo com os termos do programa. Esses detalhes dão a impressão de que a mensagem foi escrita especificamente para o destinatário, embora tenha sido enviada para várias pessoas.
Lembrete sobre seus pontos do programa T-Mobile Rewards: seus pontos estão prestes a expirar.
Querido cliente,
Gostaríamos de lembrar que seus pontos do programa T-Mobile Rewards estão prestes a expirar. Você possui atualmente 18.400 pontos, que expirarão em 4 de junho de 2026, caso não sejam utilizados.
Resumo dos seus pontos:
Saldo atual: 18.400 pontos
Expiry Date: {today or tomorrow}
Os pontos não serão recuperados após esta data.
Resgatar pontos:
Visita:
https://t-mobile.{rotating domains}.top/pay
Use o aplicativo T-Mobile: Conta > Recompensas e benefícios
Nossa política de expiração de pontos visa garantir a equidade do programa e incentivar a participação ativa. Por favor, não deixe que esses valiosos pontos expirem.
Obrigado por escolher a T-Mobile.
Equipe de Atendimento ao Cliente”
Esta operação de phishing não se baseia em um único SMS idêntico. Encontramos mais de 1.000 modelos de campanha intimamente relacionados, com uma pontuação de similaridade semântica de pelo menos 0,60. As 199 correspondências mais próximas obtiveram uma pontuação de pelo menos 0,95.
Isso significa que as variações alteram apenas elementos superficiais, como a saudação, o título, a data de validade, o saldo de pontos e se a mensagem é chamada de "lembrete", "alerta" ou "atualização importante". A essência da mensagem permanece a mesma: os pontos do programa de recompensas da T-Mobile supostamente estão expirando e o destinatário deve clicar em um link para resgatá-los o mais rápido possível.
As mensagens utilizam uma linguagem formal, porém genérica, como "Prezado Cliente da T-Mobile", "Prezado Cliente Valioso" ou "Usuário da T-Mobile", em vez de mencionar o nome do destinatário ou fornecer informações verificáveis da conta.
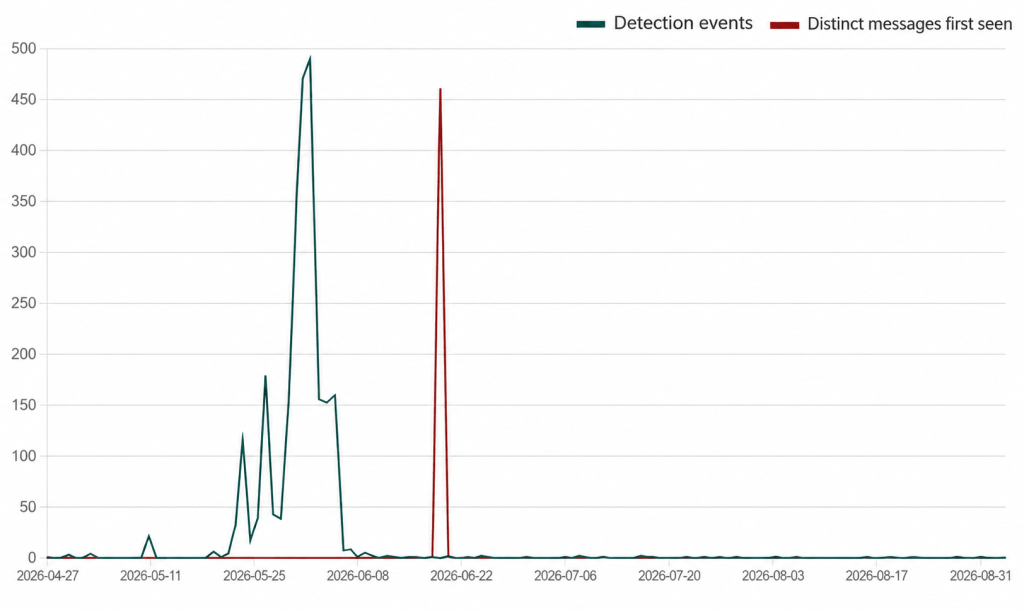
A campanha começou lentamente antes de apresentar dois picos enormes de atividade. A linha verde mostra as detecções de variantes de mensagens vistas anteriormente, enquanto a linha vermelha mostra as mensagens detectadas no primeiro dia em que aquela variante específica apareceu. Ainda estamos recebendo mensagens da campanha, embora a atividade tenha diminuído consideravelmente desde esses picos.
O golpe se baseia em uma fórmula conhecida de engenharia social: uma recompensa com aparência valiosa, um prazo e uma ação simples que supostamente protege o cliente de sair perdendo. Um destinatário que possui uma conta da T-Mobile pode clicar primeiro e questionar a mensagem depois.
Os links utilizam domínios rotativos projetados para parecerem pertencer à T-Mobile. O objetivo é persuadir os destinatários a clicarem no link para supostamente resgatar seus pontos. Não insira credenciais de login, informações pessoais, dados de pagamento ou códigos de verificação após clicar em um link em uma mensagem não solicitada.
Como se manter seguro
Os dados anonimizados utilizados nesta análise foram coletados por meio da Proteção de Texto do Malwarebytes Mobile Security , que alerta os usuários sobre mensagens de texto potencialmente maliciosas ou fraudulentas.
Você também pode reduzir o risco seguindo estas dicas:
- Não clique em links em mensagens não solicitadas. Em vez disso, abra o site ou aplicativo do suposto remetente por conta própria e verifique se há notificações lá.
- Verifique o domínio na barra de endereços do seu navegador para garantir que ele corresponda ao site que você esperava visitar.
- Utilize uma solução antimalware atualizada e em tempo real com proteção web.
- Malwarebytes Scam Guard pode ajudar você a determinar se uma mensagem é uma fraude e aconselhá-lo sobre o que fazer em seguida.
Os URLs desta campanha têm vida útil muito curta. Os criminosos usaram pelo menos 81 domínios ao longo de quatro meses, mas os domínios seguem um padrão reconhecível que é bloqueado pelo Malwarebytes Browser Guard .
IOCs
Exemplos de domínios que mostram o padrão usado pela campanha:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Impedir que as ameaças causem qualquer dano.
Browser Guard Malwarebytes Browser Guard páginas de phishing e sites maliciosos automaticamente. É gratuito e se instala com um clique. Adicione-o ao seu navegador →