É apenas em raras ocasiões que alguém presta atenção à secção de agradecimentos de uma divulgação de vulnerabilidade.
Mas, para quem descobre o bug, isso representa muitas vezes o culminar de horas de trabalho, de tentativa e erro, de busca por reconhecimento e, finalmente, de ver a vulnerabilidade ser corrigida. Os caçadores de bugs estão a prestar-nos um enorme serviço quando divulgam de forma responsável uma vulnerabilidade ao fornecedor.
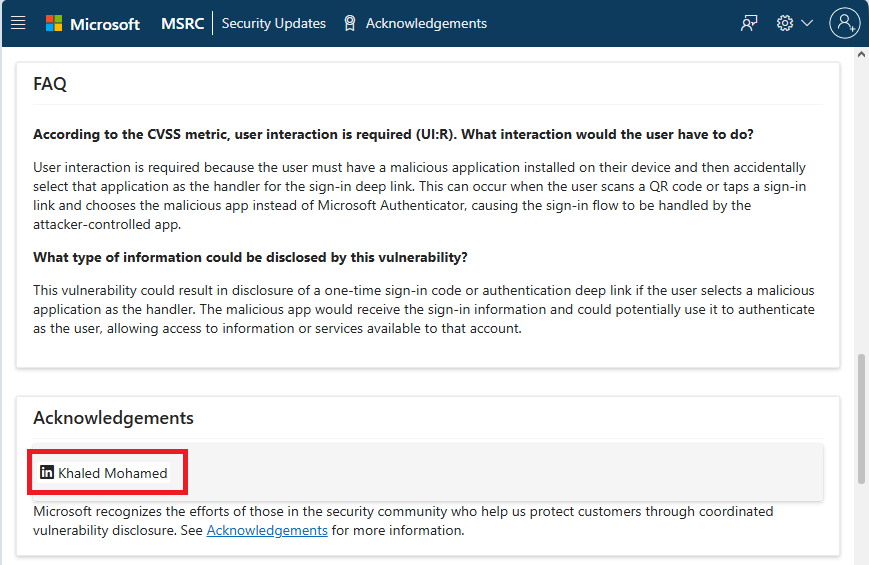
Esta semana estivemos à conversa com Khaled Mohamed, o bug hunter que descobriu a vulnerabilidade CVE-2026-26123 , uma falha no Microsoft Authenticator para iOS e Android , onde, em alguns casos, outra aplicação no seu telefone poderia roubar ou utilizar indevidamente os seus códigos de login.
P: Fale-nos um pouco sobre si. Como é que acabou por entrar na área da cibersegurança?
R: O meu nome é Khaled Mohamed , tenho 23 anos, sou engenheiro de segurança e também um caçador de insetos ativo. Já fui incluído no Hall of Fame de várias grandes empresas, incluindo a Google, GitHub, LinkedIn Mastercard, Starbucks e Vimeo. Acho incrivelmente gratificante identificar problemas de segurança significativos em algumas das organizações mais conceituadas do mundo. Há uma sensação incrível em corrigir uma vulnerabilidade que poderia ter afetado gravemente inúmeros utilizadores.
A minha trajetória na área da cibersegurança começou de uma forma difícil e pouco convencional.
Eu era aquele miúdo que adorava explorar e partir coisas. Acabei por me tornar um «script kiddie». Ainda me lembro da emoção de desligar o Wi-Fi do meu vizinho com um script simples e pensar que dominava o mundo.
A partir daí, comecei a aprender sobre cibersegurança, especialmente segurança na Web — como os sites podem ser invadidos e como protegê-los.
Quando tinha 15 anos, recebi o meu primeiro projeto como freelancer: testes de penetração em aplicações web. Não consegui encontrar nenhuma vulnerabilidade real, mas essa experiência foi um ponto de viragem. Levou-me a descobrir a verdadeira ciência por trás da cibersegurança. Acabei por tirar uma licenciatura em Ciências da Computação e continuo a aprender todos os dias. É um processo que não tem fim.
Acho que muitas pessoas nesta área têm uma história semelhante. No fundo, é a curiosidade que nos faz seguir em frente.
P: Tinha como objetivo encontrar uma vulnerabilidade no Authenticator, ou foi algo invulgar que lhe chamou a atenção?
R: Como mencionei anteriormente, sou um caçador de recompensas de bugs, embora, na altura, não estivesse especificamente focado no Microsoft Authenticator. Simplesmente reparei em algo invulgar na forma como a aplicação lidava com links diretos e fluxos de início de sessão em dispositivos móveis. Quando se toca num link de início de sessão ou se digitaliza um código QR, o sistema operativo solicita que se «Abra o link».
Isso despertou a minha curiosidade. O que aconteceria se uma aplicação diferente interceptasse essa ação? Quanto mais investigava e experimentava, mais claro se tornava que se tratava de um verdadeiro problema de segurança. Ao aprofundar a investigação, acabei por descobrir e comunicar a vulnerabilidade CVE-2026-26123.
P: O que mais o surpreendeu em relação à vulnerabilidade do Authenticator?
R: A vulnerabilidade CVE-2026-26123 pode levar à apropriação total de uma conta de uma forma surpreendentemente simples. Se uma aplicação maliciosa fosse instalada no dispositivo e o utilizador digitalizasse um código QR de início de sessão utilizando o leitor integrado no telemóvel, a sua conta poderia ser efetivamente comprometida. Mesmo proteções avançadas, como a autenticação de dois fatores (2FA), poderiam ser contornadas, deixando todas as contas Microsoft associadas completamente comprometidas.
O potencial impacto na prática sobre a autenticação multifatorial e os processos de início de sessão sem palavra-passe foi significativo, o que me surpreendeu verdadeiramente.
P: Que conselho daria a quem quer tornar-se caçador de bugs ou a quem está a dar os primeiros passos na área da cibersegurança?
R: Pense sempre como um atacante e treine a sua mentalidade para identificar o impacto potencial por trás de cada ação. O seu conhecimento técnico é apenas uma ferramenta: utilize-o para alcançar o impacto que imaginou.
Teste tudo por si próprio. Não presuma que algo é seguro só porque outros já o testaram anteriormente. Pense bem em como as coisas ainda podem estar vulneráveis e, em seguida, procure confirmar ou refutar as suas suposições através de testes práticos.
P: Qual acha que é o erro mais comum cometido na cibersegurança?
R: Um dos erros mais comuns — e mais perigosos — na cibersegurança é subestimar o nível real de ameaça. Muitas organizações ainda acreditam que os ciberataques são eventos raros ou que os atacantes visam principalmente grandes empresas de renome. Na realidade, qualquer empresa, independentemente do seu tamanho ou reputação, pode tornar-se um alvo.
P: Há mais alguma coisa que gostaria de partilhar com o nosso público?
R: Quero que as pessoas saibam que a divulgação responsável funciona. A Microsoft respondeu através do seu programa de Divulgação Coordenada de Vulnerabilidades, e a correção foi lançada como parte da atualização de segurança de 10 de março de 2026, o que significa que os utilizadores estão agora protegidos.
Este processo — em que um investigador descobre um problema, o comunica de forma responsável e o fornecedor o corrige — é o que mantém todo o ecossistema mais seguro ao longo do tempo. Se encontrar uma vulnerabilidade, comunique-a. Não a guarde para si.
Gostaríamos de agradecer a Khaled Mohamed pelo seu tempo e desejar-lhe tudo de bom nos seus projetos futuros.
Os burlões sabem mais sobre si do que pensa.
Malwarebytes Mobile Security Protege-o contra phishing, mensagens de texto fraudulentas, sites maliciosos e muito mais. Com proteção contra burlas em tempo real e com inteligência artificial integrada.