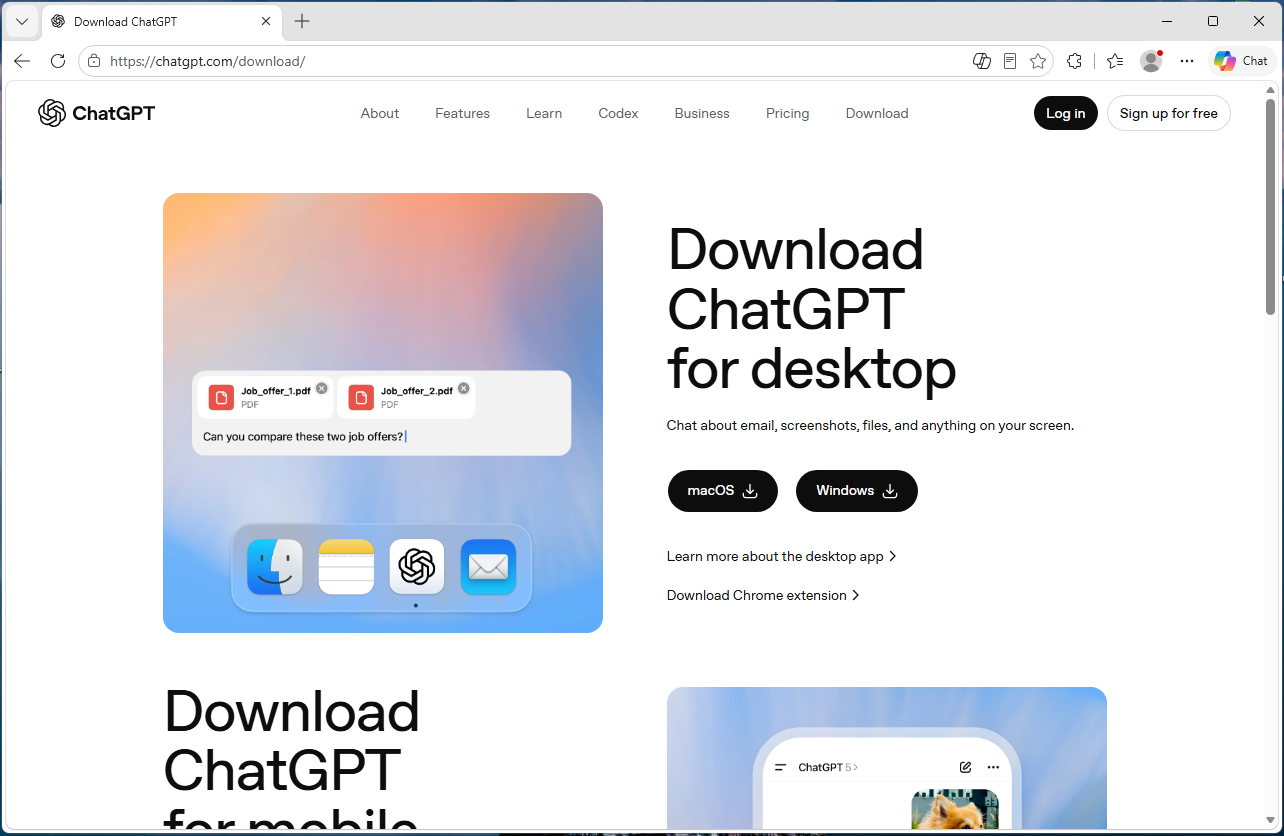
Um site falso muito convincente está a fazer-se passar pela página de download do ChatGPT da OpenAI e a infetar os visitantes com malware concebido para roubar palavras-passe, dados do navegador, carteiras de criptomoedas e outras informações confidenciais.
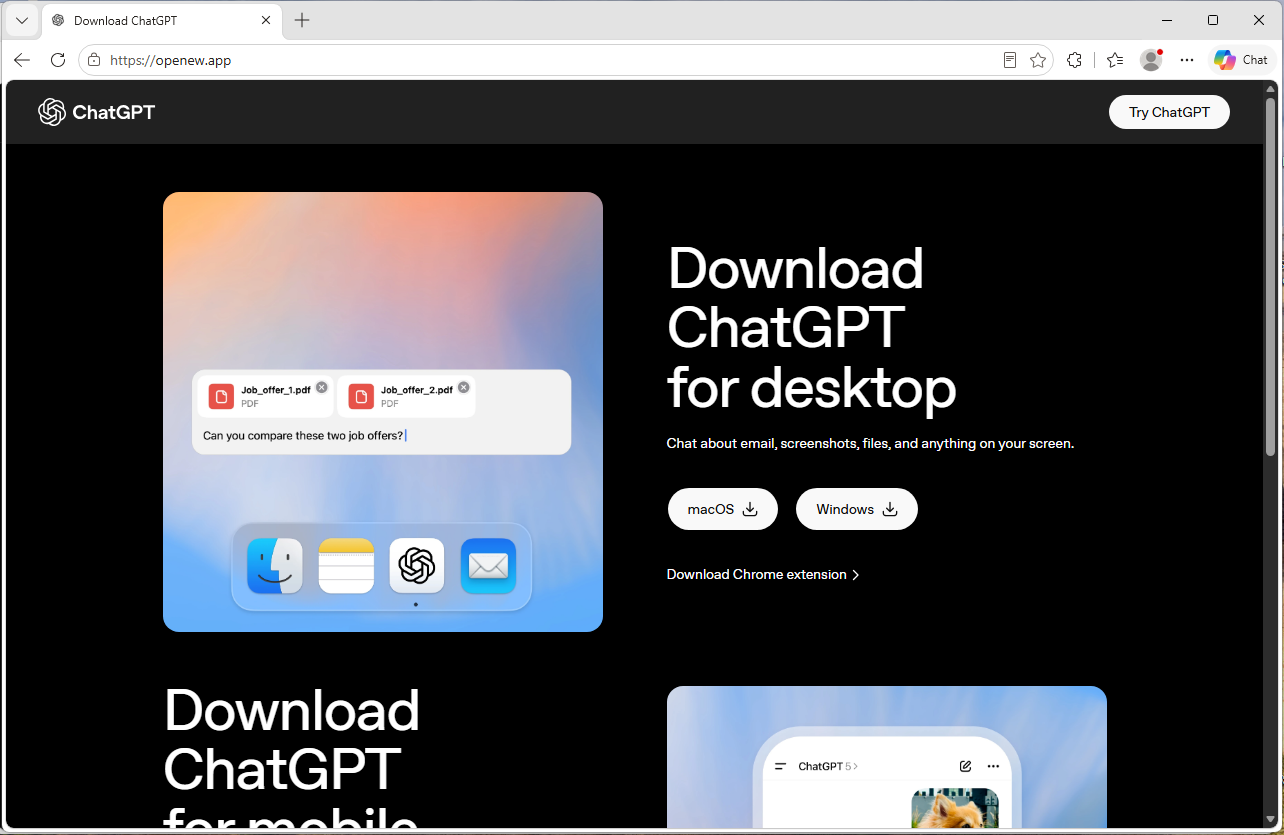
O site, openew[.]app, imita de perto a experiência real de download do ChatGPT da OpenAI e oferece o que parecem ser aplicações oficiais para desktop para ambos os Windows e macOS. Em vez disso, Windows Os utilizadores recebem um carregador de malware que rouba credenciais, enquanto Mac Os utilizadores são infetados pelo Odyssey Stealer, uma versão modificada do Atomic Stealer (AMOS), uma conhecida família de malware para macOS associada ao roubo de criptomoedas.
A configuração de plataforma dupla é o que torna a operação notável. Clicar no Windows O download instala um programa falso que abre um canal alternativo para um servidor controlado pelo atacante. Clicar no botão do macOS instala um malware que rouba palavras-passe de navegadores, cookies, sessões do Telegram, carteiras de criptomoedas e outros ficheiros confidenciais. Tenta também substituir as aplicações legítimas das carteiras Ledger e Trezor por versões infetadas.
Se descarregou o ChatGPT apenas a partir da página oficial de descargas da OpenAI ou da Microsoft Store, não foi o alvo deste ataque. Mas se pesquisou por «descarregar ChatGPT» e clicou num anúncio ou num resultado desconhecido, pode ter dado aos atacantes acesso às suas contas online, sessões do navegador, palavras-passe guardadas e, potencialmente, aos seus ativos em criptomoedas.
Malwarebytes Protege os utilizadores contra este malware.
Análise técnica
O domínio, openew[.]app, assemelha-se bastante à experiência real de download do ChatGPT da OpenAI. Utiliza um tema escuro, a identidade visual da OpenAI, textos de marketing familiares e botões de download proeminentes para macOS e Windows .
O domínio de nível superior .app é gerido pela Google e exige ligações HTTPS, o que significa que os navegadores apresentam o conhecido ícone do cadeado sem avisos evidentes relativos ao certificado.
O detalhe mais importante é a configuração de plataforma dupla. Os fornecedores de software legítimos oferecem instaladores separados para cada plataforma. Windows e macOS, e este site falso faz exactamente a mesma coisa.
Clicando no Windows botão entrega Chat_GPT.exe, enquanto clicar no botão do macOS faz com que seja descarregada uma imagem de disco que contém ChatGpt.dmg.
O Windows malware
Chat_GPT.exe é construído quase inteiramente com peças disponíveis no mercado. O instalador utiliza Inno Setup, um conjunto de ferramentas gratuito e de código aberto utilizado por milhares de organizações legítimas Windows produtos. No interior há um Electron estrutura de aplicação — a mesma estrutura baseada no Chromium utilizada por aplicações como o Slack e o Discord — acompanhada de bibliotecas de suporte padrão disponíveis publicamente no projeto Electron.
Quando a vítima executa o instalador, este cria ficheiros na pasta %APPDATA%\LeronApplication, lança EApp.exe, e inicia o PowerShell com os parâmetros -ExecutionPolicy Unrestricted -Command -. O traço final indica ao PowerShell para ler os comandos a partir da entrada padrão, o que significa que as instruções maliciosas nunca chegam a ser gravadas no disco, onde os scanners poderiam detetá-las. A telemetria comportamental registou o tráfego HTTP para 188.137.246.189 utilizando um /laravel.php?api=api&hash=...&message=... ponto final, juntamente com atividade semelhante a injeção e sinais de persistência de serviço/execução automática. Nove dos 69 motores antivírus identificaram o ficheiro como malicioso no momento da análise. Os indícios de persistência devem ser interpretados mais como técnicas comportamentais do que como prova de uma instalação duradoura, mas o padrão geral é típico do território dos ladrões de dados e droppers: barato, modular e eficaz, em vez de tecnicamente inovador.
O malware para macOS: Odyssey Stealer (um fork do AMOS)
A carga útil do macOS situa-se no segmento de gama alta do mercado de malware de uso comum. Trata-se do Odyssey, um fork do famoso AMOS, uma plataforma de malware como serviço documentada desde 2023.
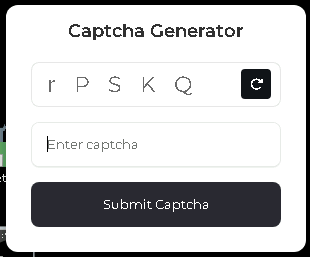
A identificação é bastante clara. A amostra em ambiente sandbox corresponde aos padrões de comportamento documentados do Odyssey, herdados da sua linhagem AMOS: uma longa cadeia de AppleScript passada ao motor de scripts do macOS, uma tentativa silenciosa de validação da palavra-passe utilizando comandos do serviço de diretórios do macOS e, caso essa verificação silenciosa falhe, um prompt falso ao estilo do macOS com a mensagem «Introduza a palavra-passe do dispositivo para continuar», acompanhado do familiar ícone de cadeado. Tudo o que o utilizador digitar é validado em relação ao mesmo comando. Se corresponder, o malware captura a palavra-passe de início de sessão do utilizador em texto simples.
A partir daí, segue um padrão já conhecido dos fork do Odyssey/AMOS. Copia o Keychain do macOS, recolhe cookies e dados de início de sessão guardados de 12 navegadores baseados no Chromium, além do Firefox e do Waterfox, e extrai dados de sessões do Telegram. Além disso, analisa 16 diretórios de carteiras de criptomoedas, incluindo Ledger Live, Trezor Suite, Exodus, Electrum e Sparrow. Por fim, procura nas pastas «Área de Trabalho» e «Documentos» por ficheiros com extensões como .wallet, .seed, .key, e .kdbx. Os dados recolhidos são compactados num arquivo temporário e enviados para um servidor predefinido.
A funcionalidade de substituição da carteira é especialmente perigosa
Há mais uma componente na carga útil do macOS, e é provavelmente a funcionalidade que justifica o preço. Após o roubo inicial de dados, o script descarrega versões trojanizadas do Ledger Live, do Ledger Wallet e do Trezor Suite a partir de um segundo servidor. Em seguida, tenta eliminar as aplicações legítimas das carteiras e substituí-las pelas versões do atacante.
Se a palavra-passe do utilizador tiver sido obtida numa fase anterior da cadeia de ataque, o script utiliza sudo para forçar a substituição. Caso contrário, recorre-se a um padrão rm -rf tentativa de eliminação, que pode ainda assim ser bem-sucedida se as aplicações estiverem instaladas num local onde o utilizador tem permissão de escrita. Seja como for, da próxima vez que a vítima abrir o que parece ser o seu software de carteira, poderá, na realidade, estar a iniciar a versão substituída pelo atacante.
Este comportamento de substituição de carteiras é uma característica distintiva do ramo Poseidon/Odyssey da família AMOS e faz com que o roubo de criptomoedas seja o objetivo mais provável.
Quanto custou a construção da obra
É aqui que a perspetiva da IA se torna interessante, porque o Windows As versões para macOS e macOS da operação têm preços muito diferentes.
O domínio openew.app provavelmente custaria aos operadores cerca de 15 dólares por ano através de um registador normal. O .app O domínio exige HTTPS por predefinição, facilitando aos operadores a exibição do cadeado do navegador — que transmite segurança e que os utilizadores associam a sites legítimos. A própria página de destino é simplesmente uma cópia da página de download real da OpenAI, algo que as ferramentas modernas de clonagem conseguem reproduzir em poucos minutos.
No Windows Além disso, a maioria das ferramentas são baratas ou gratuitas. Inno Setup é gratuito. Electron é gratuito. Os ficheiros de suporte do Chromium são downloads públicos. A infraestrutura do servidor parece depender de ferramentas de malware de baixo custo e de um VPS básico que pode custar apenas alguns dólares por mês. No geral, o Windows É plausível que parte desta operação tenha custado menos de 100 dólares a ser implementada inicialmente.
O lado do macOS é bem diferente. O Odyssey, segundo consta, é alugado por cerca de 3.000 dólares por mês, pagos em criptomoeda. Em comparação, o Lumma — um popular Windows O InfoStealer, frequentemente tratado como um produto semelhante, anuncia historicamente planos básicos de cerca de 250 dólares por mês.
Essa diferença de preço diz muito. Os operadores acreditam claramente num sucesso. Mac Uma infeção vale muito mais dinheiro do que uma infeção típica. Windows infeção.
A razão provável é simples: a Odyssey foi concebida especificamente para o roubo de criptomoedas, incluindo o comportamento de substituição de carteiras observado nesta campanha. Os operadores apostam que um número significativo de Mac Os utilizadores possuem criptomoedas.
Atrair vítimas para o website é provavelmente o único custo contínuo significativo, e é aí que o branding com IA se torna valioso. Anúncios de pesquisa, envenenamento por SEO, YouTube O spam e os links partilhados em comunidades Discord e Telegram focadas em IA podem direcionar o tráfego para páginas de download falsas. Alguns destes canais são pagos. Outros são quase gratuitos.
Por que razão os atacantes estão a visar as marcas de IA
A maioria dos softwares consolidados já tem hábitos de download fiáveis. Se quiser Chrome Provavelmente sabe que deve ir ao Google. Se quiser o Photoshop, vai ao site da Adobe. As pessoas já sabem onde está disponível o download oficial.
As ferramentas de IA são diferentes porque a maioria dos utilizadores ainda as instala pela primeira vez, o que significa depender dos resultados de pesquisa, anúncios, YouTube links ou publicações nas redes sociais para encontrar a página de download. Isto cria um ambiente ideal para sites falsos.
Nos últimos dois anos, produtos como o ChatGPT, o Claude, o Gemini, o Sora, o DeepSeek, o Antigravity e muitos outros foram lançados ou sofreram alterações a um ritmo acelerado. Cada novo lançamento gera uma nova onda de utilizadores que procuram por «descarregar ChatGPT» ou «instalar Claude» sem conhecerem o URL oficial. É precisamente nesse tráfego de pesquisa que os atacantes se instalam.
Além disso, as páginas falsas não precisam de ser particularmente sofisticadas, uma vez que as páginas legítimas de produtos de IA já têm um design minimalista: um layout moderno, um logótipo e um botão de download de grandes dimensões. Openew[.]app corresponde ao que os utilizadores esperam ver. Aqui não há inglês mal escrito nem pop-ups intrusivos, apenas uma identidade de marca e textos idênticos, além do símbolo tranquilizador do cadeado no navegador.
O que torna este tipo de operação sustentável é a facilidade com que consegue alternar entre marcas. Quando o isco do ChatGPT deixa de atrair cliques, os operadores podem reutilizar a mesma infraestrutura para o próximo produto de IA em voga. O malware por trás do botão de download permanece o mesmo. Apenas a marca muda.
O que os fornecedores de IA poderiam fazer
A maioria dos principais fornecedores de IA, incluindo a OpenAI, já disponibiliza canais oficiais de download. O problema reside na visibilidade e nos hábitos dos utilizadores. Muitos utilizadores continuam a pesquisar por «download do ChatGPT», e os resultados podem incluir links oficiais, espelhos não oficiais e sites claramente maliciosos.
As grandes marcas de consumo e os bancos lançam frequentemente campanhas agressivas de proteção da marca contra anúncios falsos e domínios que se fazem passar por outras marcas. Os fornecedores de IA poderão ter de fazer o mesmo de forma mais consistente.
A outra questão é a visibilidade. Os links oficiais para aplicações de secretária ficam muitas vezes escondidos nos menus de configurações ou nas barras laterais, enquanto os motores de busca são mais rápidos e mais visíveis. É exatamente aí que os sites de download falsos estão à espreita.
O que fazer se tiver instalado a aplicação falsa
Se instalou recentemente algum programa que se apresenta como o ChatGPT a partir de qualquer outro local que não seja a página oficial de downloads da OpenAI ou a Microsoft Store, poderá ter sido afetado. A partir de um dispositivo diferente e sem vírus:
- Saia das suas contas importantes utilizando a opção «sair de todas as sessões» de cada serviço. Isto inclui e-mail, serviços bancários, armazenamento na nuvem, GitHub, Discord, Telegram e plataformas de câmbio de criptomoedas.
- Altere as senhas, começando pela sua conta de e-mail principal.
- Atualize todas as chaves API, chaves SSH e credenciais de nuvem armazenadas na máquina afetada.
- Se tiver criptomoedas, transfira os fundos imediatamente utilizando um dispositivo separado e não comprometido. No caso específico do macOS, não abra o Ledger Live nem o Trezor Suite no computador afetado antes de reinstalar o sistema operativo, uma vez que a função de substituição da carteira pode ter sido executada com sucesso.
- Monitorize contas bancárias e cartões de pagamento para detetar atividades suspeitas.
- Reinstale o sistema operativo. Windows A amostra demonstrou um comportamento de comando e controlo do PowerShell, enquanto o payload do macOS pode ter capturado a palavra-passe de login do utilizador. Uma reinstalação limpa é o caminho de recuperação mais seguro.
- Se este for um dispositivo da empresa, contacte imediatamente a sua equipa de TI ou de segurança.
Malwarebytes Protege os utilizadores contra este malware.
Considerações finais
A razão pela qual vale a pena escrever sobre esta campanha não é o malware em si. Ambas as cargas úteis já estão bem documentadas. Windows O lado A é um kit comercial montado com peças baratas e facilmente encontradas. O lado macOS, Odyssey Stealer, está relacionado com a família de malware AMOS, que tem vindo a ser rastreada desde 2023.
O que é ainda mais interessante é o formato da operação em torno deste malware. Um único site falso distribui duas cargas úteis diferentes, direcionadas para dois segmentos económicos distintos das vítimas. Windows As vítimas ficam em condições de serem amplamente exploradas financeiramente através do roubo de credenciais e cookies. Mac As vítimas são visadas de forma mais específica e lucrativa através do roubo de criptomoedas, com os operadores aparentemente dispostos a gastar milhares por mês em ferramentas porque os retornos justificam o investimento.
O fio condutor que une ambos os lados é a própria marca AI. Neste momento, os nomes dos produtos da AI geram um enorme volume de tráfego de primeiros downloads por parte de utilizadores que ainda não conhecem os URLs oficiais.
É assim que se apresenta um negócio de distribuição maduro. O aspeto interessante não é o código binário, mas sim a cadeia de abastecimento que o rodeia: o domínio, o certificado, a página clonada, a fonte de tráfego, a subscrição de malware e a infraestrutura de exfiltração. Cada componente é barato, modular, substituível e está disponível no mercado.
E as operadoras não estão a escolher entre Windows e macOS. Estão a servir ambos a partir da mesma página, com payloads ajustados à economia de cada plataforma. Quando uma marca de IA deixa de converter, podem simplesmente mudar a marca e reutilizar a mesma infraestrutura para o próximo produto em alta.
O entusiasmo em torno da IA acabará por esmorecer. O kit, provavelmente, não.
Indicadores de compromisso (IOCs)
Hashes de ficheiros (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Indicadores de rede
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250
«Uma das melhores suites de cibersegurança do mundo.»
Segundo a CNET.Leia a análise deles →