Um site pede-lhe que clique em "Permitir" para iniciar um teste ou ler uma história interessante. Pouco tempo depois, o seu dispositivo começa a alertá-lo para vírus, pagamentos em atraso ou problemas legais.
Embora cada mensagem possa parecer um novo problema de segurança, a causa pode ser uma permissão que concedeu anteriormente.
Para os burlões, as notificações push do browser transformam uma visita passageira em algo muito mais valioso: o acesso à sua atenção depois de já ter saído do seu site.
Duas investigações — incluindo a nossa própria pesquisa sobre sites de quizzes enganosos e a investigação da HUMAN Security sobre uma operação chamada Pushpaganda — mostram como esta permissão se pode tornar uma ferramenta para publicidade repetida, scareware e fraude.
Normalmente, um site enganador tem uma oportunidade limitada de o influenciar. Assim que sai, a sua propaganda desaparece.
Uma simples permissão para notificações push no browser altera esta relação. Um site que autorizou pode enviar notificações do navegador mesmo quando não o está a visitar. Dependendo da plataforma e da configuração do navegador, estas mensagens podem aparecer mesmo quando o navegador não está visivelmente aberto.
Exatamente o que os burlões precisam.
Isto dá aos burlões diversas vantagens:
- Repetir as oportunidades para obter um clique. Em vez de dependerem de uma única visita, podem enviar-lhe mais mensagens para o trazer de volta aos seus sites.
- Um lugar mais convincente para exibir uma mentira. As notificações aparecem através do browser e do sistema operativo, e o seu texto e imagens podem passar por alertas de segurança, mensagens financeiras ou pessoas que conhece.
- Distância da partida original. Quando as mensagens alarmantes começarem a aparecer, poderá não se lembrar de qual o site que recebeu permissão, muito menos associar os alertas a um questionário aparentemente inofensivo.
- Mais oportunidades de ganhar dinheiro. O tráfego resultante pode alimentar publicidade, promoções de afiliados, fraudes e downloads indesejados.
Permitir notificações não instala malware . Mas os burlões podem usá-las para o enganar e levá-lo a clicar num link malicioso ou a descarregar algo perigoso. Isto explica porque é que o seu dispositivo pode exibir avisos alarmantes mesmo quando uma verificação de malware não encontra nada de errado.
As campanhas
O questionário que vinha com um extra indesejado
A nossa investigação, publicada a 9 de março, começou com clientes que suspeitavam que os seus dispositivos estavam infetados. Malwarebytes As verificações não detetaram nada. As capturas de ecrã ajudaram a nossa equipa de suporte para remoção de malware a identificar a verdadeira origem do problema: as notificações push da web.
Embora os questionários fossem reais, o truque era fazer com que as pessoas pensassem que precisavam de permitir as notificações para lhes responder.
Ao clicar em “Iniciar o teste”, o browser apresentou primeiro um pedido de permissão. Por trás desta solicitação legítima do navegador, o site mostrava as suas próprias instruções:
Clique em "Permitir" para continuar.
A página dava a entender que era necessário permitir as notificações para fazer o teste, quando na verdade significava aceitar receber mensagens futuras.
Do clickbait a um loop de notificações
A 14 de abril, os investigadores da Satori, da HUMAN Security, publicaram um exemplo mais abrangente da mesma estratégia subjacente. Deram-lhe o nome de Pushpaganda .
Em vez de questionários, a operação utilizou artigos e imagens sensacionalistas, muitos com indícios de geração por IA . As manchetes prometiam novidades financeiras impactantes ou ofertas tecnológicas implausíveis. O conteúdo aparecia nos feeds do Google Discover, expondo-o a Android e Chrome utilizadores. Os investigadores não conseguiram determinar se estes posicionamentos resultaram de promoção paga ou otimização de pesquisa.
Assim que alguém visitava um site associado, o sistema solicitava que essa pessoa ativasse as notificações. As mensagens subsequentes tinham pouca relação com o artigo que atraía o visitante. Os investigadores observaram mandados de detenção falsos, alertas financeiros fraudulentos e notificações que imitavam chamadas perdidas da "mãe" ou de outros familiares.

É uma fraude ou é legítimo? O Scam Guard sabe.
Estatísticas do Scam Guard
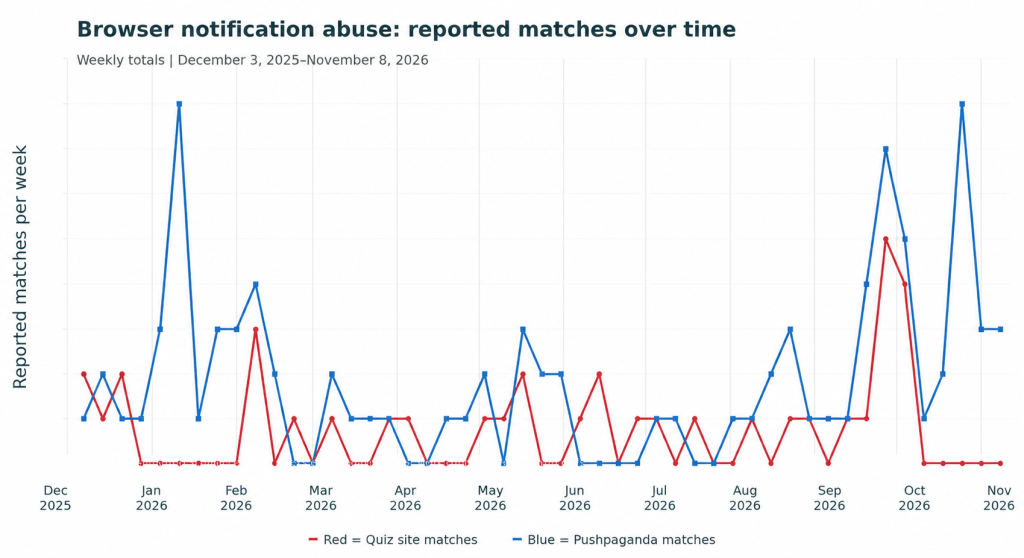
O gráfico mostra a contagem semanal de denúncias classificadas pelo Scam Guard como correspondentes a abuso de notificações em sites de quiz (vermelho) e Pushpaganda (azul), com base nas informações fornecidas pelos utilizadores.
Os dados mostram relatos ao longo do tempo relacionados com estas campanhas. Não representam vítimas únicas, infecções confirmadas ou a actividade total da campanha.
Para contextualizar: os investigadores da Satori, da HUMAN Security, observaram aproximadamente 240 milhões de pedidos de licitação em anúncios associados a domínios da Pushpaganda num único período de sete dias, no auge da operação.
Um pedido de licitação pede aos anunciantes, em tempo real, que façam licitações para terem a oportunidade de exibir um anúncio. Num leilão de anúncios por push notification, o anúncio vencedor é enviado como uma notificação para quem o autorizou.
Note a queda após a divulgação dos relatórios. Leva tempo para reconstruir as infraestruturas, mas os criminosos vão fazê-lo se acharem que vale a pena o investimento.
Como se manter seguro
Permita notificações apenas quando pretende receber mensagens contínuas de um website. Algumas orientações que o podem ajudar:
- Não clique nos avisos até ter a certeza do que irão desencadear.
- Considere a opção “Permitir que as notificações continuem” como um sinal de alerta, especialmente em questionários, páginas de vídeo ou sites desconhecidos.
- Utilize proteção na web. Malwarebytes Browser Guard é uma ferramenta gratuita que pode ajudar a bloquear sites maliciosos.
Se está a ser incomodado por alertas indesejados, podem ser notificações push da web. Veja como identificar o site que as está a enviar e desativá-las em vários browsers populares .
Em suporte Android dispositivos, Chrome As notificações incluem uma opção para cancelar a subscrição . Utilize este controlo integrado em vez de um link dentro de uma mensagem suspeita. Quando receber uma notificação indesejada de um site através de Chrome em Android :
- Deslize o dedo de cima para baixo no ecrã para abrir. Android barra de notificações.
- Procure a opção "Cancelar subscrição" na notificação.
- Se estiver presente, toque nele para interromper as futuras notificações desse site. Chrome Também oferece a opção de desfazer a ação caso cancele a subscrição acidentalmente.
Se a opção Cancelar subscrição não estiver presente, abra Chrome Aceda a Mais > Definições > Definições do site > Notificações . Reveja os sites permitidos e bloqueie o site suspeito. Não precisa de clicar em nenhum link na notificação suspeita para gerir as permissões.
«Uma das melhores suites de cibersegurança do mundo.»
Segundo a CNET.Leia a análise deles →