A Microsoft lança atualizações de segurança importantes na segunda terça-feira de cada mês, conhecida como «Patch Tuesday». As correções desta atualização corrigem 59 CVEs da Microsoft, incluindo seis zero-days.
Vamos dar uma olhada rápida nestes seis zero-days ativamente explorados.
Windows Vulnerabilidade de bypass do recurso de segurança Shell
O CVE-2026-21510 ( pontuação CVSS de 8,8 em 10) é uma vulnerabilidade de bypass de uma característica de segurança no Windows Concha. Uma falha no mecanismo de proteção permite que um atacante o contorne. Windows O SmartScreen e outros programas semelhantes exibem avisos assim que convencem o utilizador a abrir um link malicioso ou um ficheiro de atalho.
A vulnerabilidade é explorada através da rede, mas ainda requer a interação do utilizador. A vítima deve ser induzida por engenharia social a abrir o atalho ou link armadilhado para que a violação seja acionada. A exploração bem-sucedida permite ao invasor suprimir ou evitar as habituais caixas de diálogo de segurança do tipo «Tem a certeza?» para conteúdos não confiáveis, facilitando a entrega e execução de cargas adicionais sem levantar suspeitas do utilizador.
Vulnerabilidade de contorno da funcionalidade de segurança do MSHTML Framework
CVE-2026-21513 (pontuação CVSS 8,8 em 10) afeta o MSHTML Framework, que é usado pelo Trident/renderização web incorporada do Internet Explorer. É classificado como uma falha no mecanismo de proteção que resulta numa violação da funcionalidade de segurança na rede.
Para que um ataque seja bem-sucedido, é necessário que a vítima abra um ficheiro HTML malicioso ou um atalho (.lnk) criado para aproveitar o MSHTML para renderização. Quando aberto, a falha permite que um invasor contorne certas verificações de segurança no MSHTML, potencialmente removendo ou enfraquecendo as proteções normais do navegador ou da área restrita do Office ou os avisos de proteção e permitindo a execução de código subsequente ou atividades de phishing.
Vulnerabilidade de contorno do recurso de segurança do Microsoft Word
CVE-2026-21514 (pontuação CVSS 5,5 em 10) afeta o Microsoft Word. Baseia-se em entradas não confiáveis numa decisão de segurança, levando a uma violação do recurso de segurança local.
Um invasor deve persuadir um utilizador a abrir um documento Word malicioso para explorar essa vulnerabilidade. Se explorada, a entrada não confiável é processada incorretamente, potencialmente contornando as defesas do Word para conteúdo incorporado ou ativo, levando à execução de conteúdo controlado pelo invasor que normalmente seria bloqueado.
Vulnerabilidade de elevação de privilégios do Desktop Window Manager
CVE-2026-21519 (pontuação CVSS 7,8 em 10) é uma vulnerabilidade local de elevação de privilégios em Windows O Gestor de Janelas do Ambiente de Trabalho foi afetado por confusão de tipos (uma falha em que o sistema trata um tipo de dados como outro, levando a um comportamento inesperado).
Um invasor autenticado localmente com privilégios baixos e sem interação necessária do utilizador pode explorar a questão para obter privilégios mais elevados. A exploração deve ser feita localmente, por exemplo, através de um programa criado ou de uma cadeia de exploração em execução no sistema alvo. Um invasor que explorar com sucesso esta vulnerabilidade poderá obter privilégios do SISTEMA.
Windows Vulnerabilidade de negação de serviço no gestor de ligações de acesso remoto
A vulnerabilidade CVE-2026-21525 (pontuação CVSS 6,2 em 10) é uma vulnerabilidade de negação de serviço no Windows Serviço de Gestor de Ligação de Acesso Remoto (RasMan).
Um invasor local não autenticado pode acionar a falha com baixa complexidade de ataque, causando um grande impacto na disponibilidade, mas sem impacto direto na confidencialidade ou integridade. Isso significa que eles podem travar o serviço ou, potencialmente, o sistema, mas não elevar privilégios ou executar código malicioso.
Windows Vulnerabilidade de Elevação de Privilégios em Serviços de Ambiente de Trabalho Remoto
CVE-2026-21533 (pontuação CVSS de 7,8 em 10) é uma vulnerabilidade de elevação de privilégios em Windows Serviços de Ambiente de Trabalho Remoto, causados por uma gestão inadequada de privilégios.
Um invasor autenticado localmente com privilégios baixos e sem necessidade de interação do utilizador pode explorar a falha para elevar os privilégios para o SISTEMA e comprometer totalmente a confidencialidade, integridade e disponibilidade do sistema afetado. A exploração bem-sucedida geralmente envolve a execução de código controlado pelo invasor em um sistema com Serviços de Área de Trabalho Remota presentes e o abuso do caminho vulnerável de gerenciamento de privilégios.
Vulnerabilidades do Azure
Os utilizadores do Azure também são aconselhados a tomar nota de duas vulnerabilidades críticas com classificações CVSS de 9,8:
- CVE-2026-21531afetando o Azure SDK
- CVE-2026-24300afetando o Azure Front Door
Como aplicar correcções e verificar se está protegido
Estas atualizações corrigem problemas de segurança e mantêm o seu Windows PC protegido. Veja como garantir que o seu sistema está atualizado:
1. Abrir Definições
- Clique no botão Iniciar (o Windows (Logótipo no canto inferior esquerdo do seu ecrã).
- Clique em Definições (parece uma pequena engrenagem).
2.º Aceda ao Windows Update.
- Na janela Definições, selecione Windows Update (normalmente na parte inferior do menu à esquerda).
3.Verifique se há atualizações
- Clique no botão que diz Verificar actualizações.
- Windows Vou procurar as últimas atualizações da Patch Tuesday.
- Se tiver selecionado atualizações automáticas anteriormente, poderá ver isso emHistórico de atualizações:
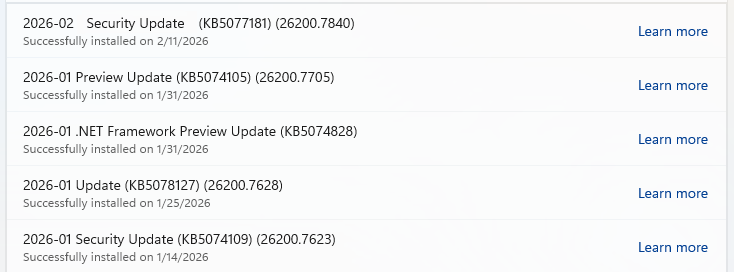
- Ou poderá ver uma mensagema indicar que é necessário reiniciar, o que significa que tudo o que precisa de fazer é reiniciar o sistema e a atualização estará concluída.
- Caso contrário, continue com os passos abaixo.
4.º Download e instale
- Se forem encontradas actualizações, estas começarão a ser transferidas de imediato. Uma vez concluído, verá um botão que diz Instalar ou reiniciar agora.
- Clique em Instalar , se necessário, e siga as instruções. Normalmente, o computador terá de ser reiniciado para concluir a atualização. Se isso acontecer, clique em Reiniciar agora.
5. Verificar se está atualizado
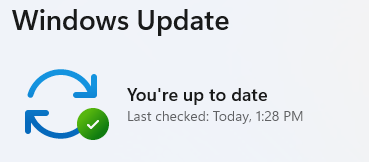
- Após reiniciar, volte ao Windows Update e verifique novamente. Se aparecer a mensagem "Está atualizado" , está tudo certo!
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .