Um falso site de suporte da Microsoft está a enganar as pessoas para que descarreguem o que parece ser um ficheiro normal. Windows Em vez disso, instala um malware concebido para roubar palavras-passe, dados de pagamento e acesso a contas. Como o ficheiro parece legítimo e evita a deteção, consegue passar despercebido tanto pelos utilizadores como pelas ferramentas de segurança.
Muito convincente Windows atualização
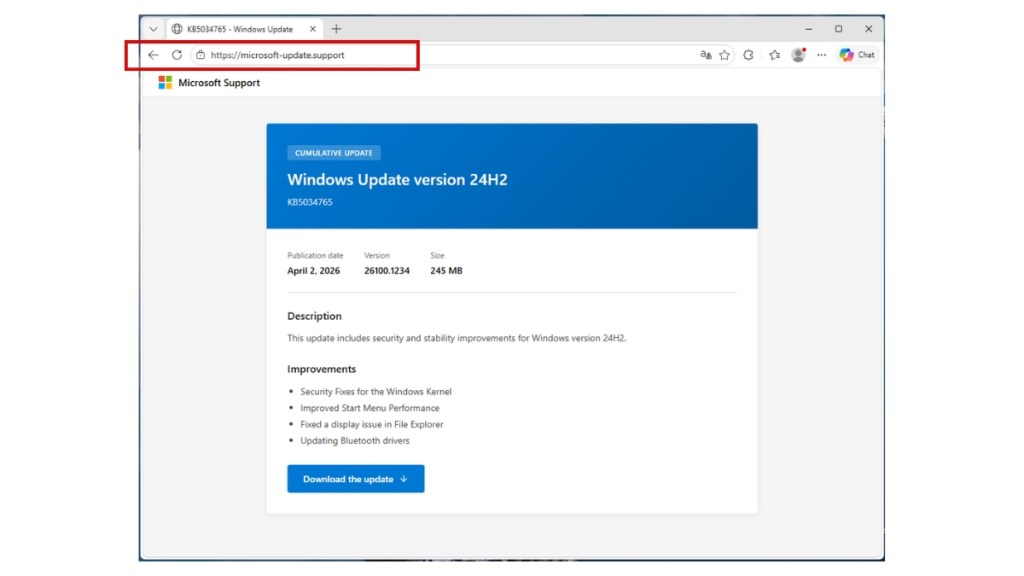
Vimos a campanha em microsoft-update[.]support, um domínio com typosquatting disfarçado para se parecer com uma página oficial de suporte da Microsoft. O site está escrito inteiramente em francês (mas estas campanhas tendem a espalhar-se rapidamente) e apresenta uma atualização cumulativa falsa para Windows Versão 24H2, completa com um número de artigo KB plausível. Um grande botão azul de download convida os utilizadores a instalar a atualização.
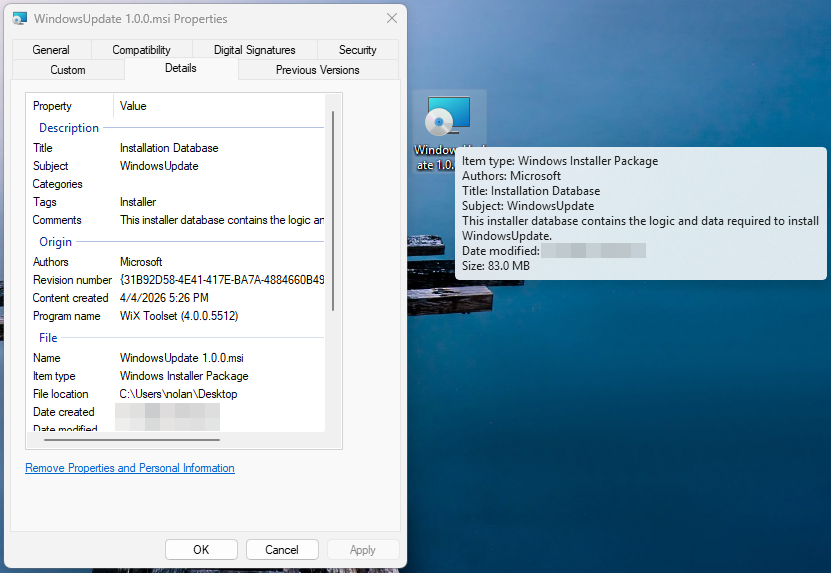
O que é descarregado é WindowsUpdate 1.0.0.msi, um de 83 MB Windows Pacote de instalação. À primeira vista, tudo parece legítimo. As suas propriedades de ficheiro são cuidadosamente falsificadas: o campo Autor apresenta “Microsoft”, o título é “Base de Dados de Instalação” e o campo Comentários indica que contém “a lógica e os dados necessários para instalar o Windows Update”.
O pacote foi compilado com o WiX Toolset 4.0.0.5512, uma estrutura de instalação de código aberto legítima, e foi criado a 4 de abril de 2026.
Por que razão esta campanha tem como alvo a França
A decisão de visar os utilizadores francófonos não é aleatória. A França tem sofrido uma série histórica de violações de dados nos últimos dois anos, deixando um volume impressionante de informações pessoais a circular nos mercados do crime. Essas violações fornecem os dados brutos, e campanhas como esta transformam-nos em esquemas fraudulentos altamente convincentes.
Em outubro de 2024, a Free, o segundo maior fornecedor de serviços de Internet de França, confirmou que um atacante tinha acedido a dados pessoais relativos a cerca de 19 milhões de contratos de assinantes, incluindo dados bancários. Apenas algumas semanas antes, a Société Française du Radiotéléphone (SFR) revelou a sua própria violação de segurança, que expôs nomes, moradas, números de telefone e dados bancários dos clientes.
No início de 2024, a France Travail, o serviço público nacional de emprego, sofreu uma intrusão que comprometeu os registos de 43 milhões de pessoas, abrangendo candidatos a emprego atuais e antigos ao longo de duas décadas. Os investigadores descobriram também um servidor Elasticsearch desprotegido que agregava 90 milhões de registos provenientes de, pelo menos, 17 violações de segurança distintas ocorridas em França numa única base de dados.
Esta avalanche de dados divulgados tornou a França um alvo atraente para o roubo de credenciais. O estudo da KELA sobre programas de roubo de dados de 2025 identificou a França entre os principais países com mais vítimas, a par do Brasil, da Índia, dos EUA, da Espanha, do Reino Unido e da Indonésia.
Quando os atacantes já têm o nome, morada e fornecedor de internet da vítima a partir de uma fuga anterior, uma aplicação em francês “ Windows A página de "atualização" torna-se um engodo muito mais convincente do que uma página genérica em inglês.
Electron por fora, Python por dentro
Quando o MSI é executado, instala uma aplicação Electron (essencialmente um navegador Chromium simplificado, acompanhado de código JavaScript personalizado) para C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\.
O ficheiro binário principal, WindowsUpdate.exe, é uma cópia renomeada do shell padrão do Electron — os metadados do VirusTotal identificam-no como electron.exe. Em 69 motores antivírus, não registou nenhuma deteção, uma vez que o próprio executável está limpo. Isto sugere que a lógica maliciosa se encontra no código JavaScript incluído na aplicação Electron (normalmente empacotado como app.asar).
Ao lado da camada de elétrons encontra-se AppLauncher.vbs, um visual Basic Script que funciona como iniciador inicial. O recurso integrado do sistema. cscript.exe O interpretador executa o VBS, que, por sua vez, inicia a aplicação Electron — uma técnica clássica de «living-off-the-land» que evita o lançamento direto da carga útil e faz com que a cadeia de execução pareça rotineira nos registos de processos.
Mas o wrapper do Electron é apenas a camada exterior. Uma vez em execução, WindowsUpdate.exe gera _winhost.exe, um interpretador Python 3.10 renomeado e disfarçado para se parecer com um interpretador legítimo. Windows processo. Este processo descompacta um ambiente de execução Python completo emC:\Users<USER>\AppData\Local\Temp\WinGet\tools, incluindo python.exe e bibliotecas de apoio.
Em seguida, instala um conjunto de pacotes Python frequentemente encontrados em ferramentas de roubo de dados:
- pycryptodome, utilizado para encriptar dados roubados
- psutil, utilizado para inspecionar processos em execução e detetar ambientes de sandbox
- pywin32, que permite o acesso profundo ao Windows API
- PythonForWindows, utilizado para interagir com componentes internos do sistema, tais como processos e privilégios
A análise do código JavaScript da aplicação Electron confirma isso. Dois ficheiros fortemente ofuscados, processados através de técnicas como o achatamento do fluxo de controlo e predicados opacos, contêm a funcionalidade principal.
O ficheiro maior (~7 MB) é a carga útil principal do programa de roubo de dados, contendo referências a rotinas de encriptação pbkdf2, sha256 e AES, bem como uma verificação da validade da campanha. O ficheiro mais pequeno (~1 MB) tem como alvo o Discord: uma vez que o Discord funciona com o Electron, o script modifica o seu código para interceptar tokens de início de sessão, detalhes de pagamento e alterações na autenticação de dois fatores quando a aplicação é aberta.
Ambos os ficheiros não foram detetados por nenhum dos principais motores antivírus — o que se deve ao facto de o malware se esconder dentro de software legítimo e de o código estar fortemente ofuscado.
Duas formas de sobreviver a um reinício
O malware configura dois mecanismos de persistência independentes.
Em primeiro lugar, reg.exe escreve um valor chamado SecurityHealth na chave de registo CurrentVersion\Run do utilizador, apontando para WindowsUpdate.exe. O nome do valor representa Windows O Security Health é o serviço responsável pelas notificações do Defender. É algo que a maioria dos utilizadores, e até mesmo a equipa de TI, ignoraria sem suspeitar de nada.
Em segundo lugar, cscript.exe cria um ficheiro de atalho chamado Spotify.lnk na pasta «Inicialização» do utilizador. Qualquer pessoa que o visse provavelmente pensaria que o Spotify se tinha configurado para iniciar automaticamente ao iniciar sessão.
Dois mecanismos de persistência, duas formas diferentes de se disfarçar, cada um concebido para se parecer com algo que o utilizador esperaria ver.
Tirar as impressões digitais da vítima, ligar para casa, carregar o material roubado
Poucos segundos após o lançamento, WindowsUpdate.exe estende a mão a www.myexternalip.com e ip-api.com para descobrir o endereço IP público e a localização geográfica da vítima. Este tipo de reconhecimento é uma característica quase universal dos programas de roubo de informações, indicando ao operador onde se encontra a vítima e podendo determinar quais os dados a recolher.
O malware entra então em contacto com a sua infraestrutura de comando e controlo (C2). Ele acede a datawebsync-lvmv.onrender[.]com, um terminal C2 alojado no Render, e sync-service.system-telemetry.workers[.]dev, um relé executado no Cloudflare Workers. Esse segundo domínio é particularmente engenhoso: «system-telemetry» é exatamente o tipo de subdomínio que um analista de rede poderia considerar como tráfego de monitorização legítimo durante uma análise rápida dos registos.
Para a exfiltração, o malware recorre a store8.gofile[.]io, um serviço de partilha de ficheiros que permite o envio anónimo de ficheiros. O Gofile tornou-se um dos favoritos entre os ladrões de mercadorias porque é gratuito, efémero e não deixa qualquer rasto documental para o operador.
Centenas de processos encerrados antes do pequeno-almoço
A telemetria do Sandbox registou mais de duzentas chamadas distintas de taskkill.exe, cada um deles iniciado como um processo individual. Embora os processos-alvo específicos não tenham sido registados na telemetria resumida, o volume e o padrão observados são consistentes com os de programas de roubo de informações que encerram sistematicamente ferramentas de segurança, processos do navegador (para desbloquear bases de dados de credenciais) e malware concorrente antes de iniciar a sua rotina de recolha. Eliminam tudo o que possa interferir e, em seguida, começam a trabalhar.
Por que é que os mecanismos de defesa automáticos deixaram passar isso
No momento da análise, o VirusTotal não registou qualquer deteção nos 69 motores de análise do executável principal e nos 62 do lançador VBS. Não foram encontradas regras YARA correspondentes e a pontuação comportamental classificou a atividade como de baixo risco.
Isto não se deve a uma falha de uma única ferramenta. É o resultado pretendido pela arquitetura do malware.
O Electron Shell é um binário legítimo utilizado por milhões de aplicações. A lógica maliciosa está oculta em código JavaScript ofuscado, que as ferramentas antivírus tradicionais não analisam em profundidade. A carga útil em Python é executada sob um nome de processo enganador e obtém componentes em tempo de execução a partir do que parecem ser fontes normais.
Isoladamente, cada elemento parece inofensivo. Só quando se analisa toda a cadeia — desde o lançador VBS até à aplicação Electron, passando pelo processo Python renomeado e pela recolha e exfiltração de dados — é que a atividade se revela claramente maliciosa.
Desde a nossa análise, adicionámos detecções para proteger os utilizadores contra esta ameaça.
O que isto significa e o que fazer a seguir
A combinação de uma isca de phishing localizada, um instalador MSI criado de forma legítima, um invólucro Electron e uma carga útil Python implementada em tempo de execução demonstra como os programas de roubo de dados estão a evoluir. Cada camada tem uma função específica: o MSI proporciona uma experiência de instalação familiar, o invólucro Electron ajuda a fazer com que o ficheiro pareça inofensivo e o ambiente de execução Python permite um acesso flexível ao sistema operativo. Toda a cadeia é construída a partir de componentes legítimos e disponíveis no mercado.
A abordagem dos utilizadores franceses segue um padrão claro. Quando já circulam dezenas de milhões de registos pessoais, o custo de criar um isco localizado convincente diminui significativamente. Um atacante que já sabe qual o fornecedor utilizado pela vítima pode personalizar uma página de phishing para corresponder ao que esta espera ver, quer seja do seu ISP ou, neste caso, da Microsoft.
A conclusão mais importante é que um resultado de detecção zero no VirusTotal não significa que um ficheiro seja seguro. Muitas vezes, isso significa que a lógica maliciosa está oculta, por exemplo, dentro de scripts ofuscados ou é executada em tempo de execução, deixando pouco para os métodos de detecção tradicionais sinalizarem.
Se acha que pode ter instalado esta atualização, eis o que deve fazer:
- Verifique a sua chave do Registo. Para tal, prima Windows + R, tipo
regedite prima Enter. Vá paraHKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run. Procure uma entrada com o nomeSecurityHealthapontando paraWindowsUpdate.exena pasta AppData e elimine-o. - Procure um
Spotify.lnkSe houver algum ficheiro na pasta «Inicialização» que não tenha sido criado por si, elimine-o. Apague a pastaC:\Users<USER>\AppData\Local\Programs\WindowsUpdate\ - Limpar os ficheiros temporários em
C:\Users<USER>\AppData\Local\Temp\WinGet\tools\ - Altere todas as palavras-passe guardadas no seu navegador — considere a possibilidade de que as credenciais guardadas, os cookies e os tokens de sessão possam ter sido comprometidos
- Ative a autenticação de dois fatores, dando prioridade às contas de e-mail e às contas financeiras
- Execute uma verificação completa do sistema com uma ferramenta antimalware atualizada (de preferência uma que inclua deteção comportamental)
Como atualizar Windows com segurança
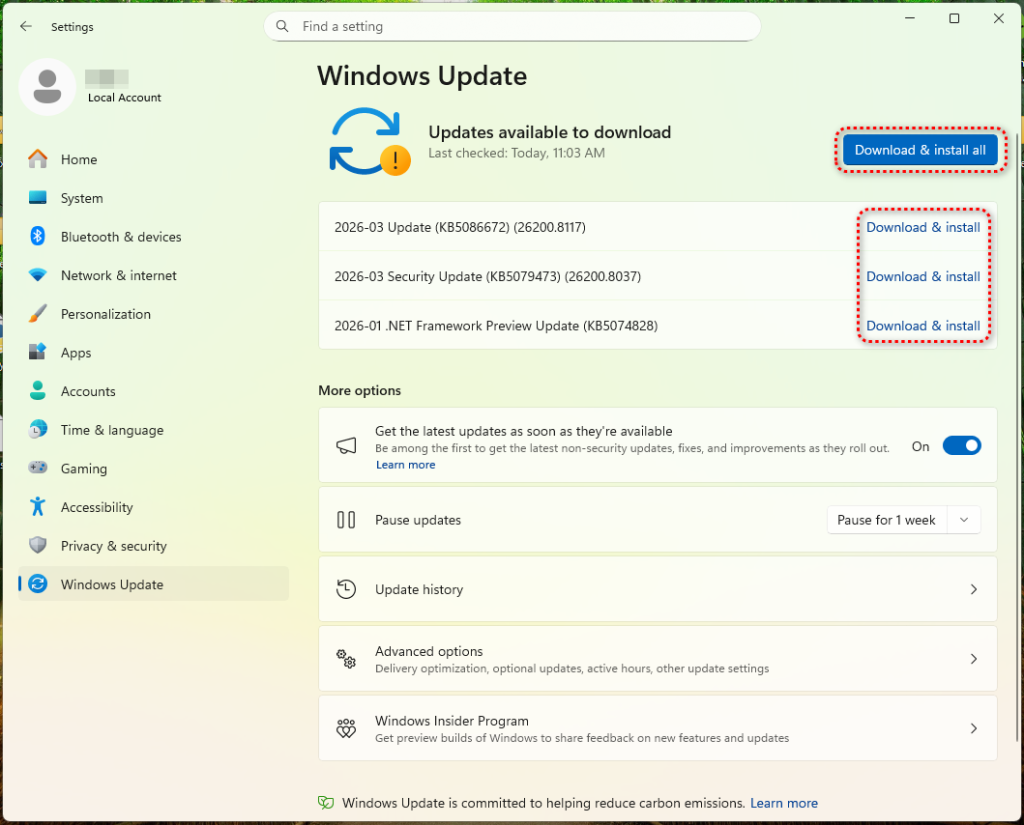
A forma mais segura de atualizar Windows é através da funcionalidade de atualização integrada. Abra o Menu Iniciar , aceda a Definições > Windows Update e clique em “Verificar atualizações”. Esta deve ser sempre a sua primeira opção.
A Microsoft disponibiliza pacotes de atualização independentes através do Catálogo do Microsoft Update (catalog.update.microsoft.com), mas esta é a única fonte legítima para downloads manuais. Qualquer outro site que ofereça um Windows A atualização de um ficheiro deve ser tratada como suspeita.
Suspeite de páginas que imitam o Suporte da Microsoft ou Windows Atualização. Estas páginas podem parecer convincentes, mas o que importa é o URL. As páginas legítimas da Microsoft são servidas apenas em domínios terminados em .microsoft.com. microsoft.com. Um domínio como microsoft-update[.]support pode parecer plausível, mas não está relacionado com a Microsoft.
Se receber um e-mail, mensagem de texto ou notificação a solicitar a instalação de uma atualização urgente, não clique no link. Em vez disso, abra Definições > Windows Update e verifique diretamente.
Por fim, considere ativar as atualizações automáticas. Isto elimina a necessidade de descarregar as atualizações manualmente e reduz o risco de ser induzido a instalar uma atualização falsa.
Indicadores de compromisso (IOCs)
Hashes de ficheiros (SHA-256)
13c97012b0df84e6491c1d8c4c5dc85f35ab110d067c05ea503a75488d63be60(WindowsUpdate.exe)c94de13f548ce39911a1c55a5e0f43cddd681deb5a5a9c4de8a0dfe5b082f650(AppLauncher.vbs)
Domínios
microsoft-update[.]support(isca de phishing)datawebsync-lvmv[.]onrender[.]com(C2)sync-service[.]system-telemetry[.]workers[.]dev(Relé C2)store8[.]gofile[.]io(exfiltração)www[.]myexternalip[.]com(Reconhecimento de IP)ip-api[.]com(geolocalização)
Artefatos do sistema de ficheiros
C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\WindowsUpdate.exeC:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\AppLauncher.vbsC:\Users\<USER>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Spotify.lnk