Os cibercriminosos estão a abusar da infraestrutura da Adobe de uma forma LinkedIn Campanha de phishing que rouba passwords e redireciona as vítimas para sites legítimos. LinkedIn local posteriormente.
O e-mail de phishing disfarça-se de uma consulta comercial, concebida para parecer que veio de... LinkedIn e inclui um anexo de “contrato” falso. Mas contém vários sinais de alerta:
- O nome do remetente, o endereço de e-mail e a assinatura do e-mail não correspondem
- A empresa remetente existe, mas não nos EUA
- O nome do remetente existe, mas não nessa empresa
- O anexo tem uma dupla extensão de ficheiro:
pdf.html
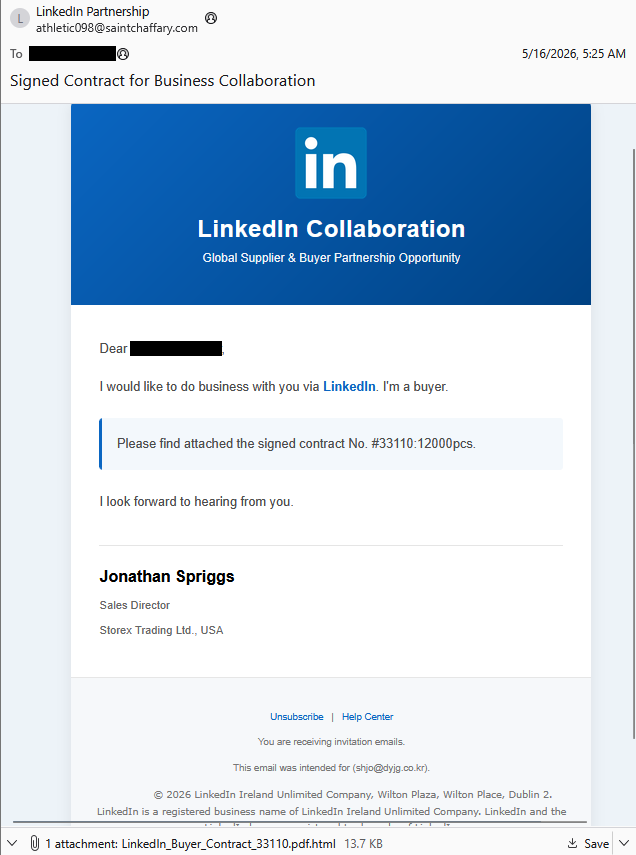
“Gostaria de fazer negócio consigo através do LinkedIn . Sou um comprador.”
Em anexo encontra-se o contrato assinado n.º #33110:12000 unidades.
Fico à espera do seu contacto. “

É uma fraude ou é legítimo? O Scam Guard sabe.
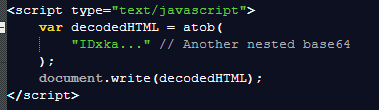
As extensões duplas de ficheiros são frequentemente utilizadas para induzir os destinatários em erro, levando-os a pensar que um ficheiro é algo diferente do que realmente é. O ficheiro HTML em anexo está altamente ofuscado. Basicamente, trata-se de um código JavaScript de uma única linha.
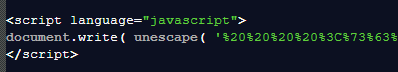
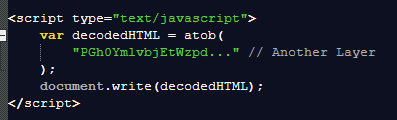
O script utiliza dois métodos comuns de ofuscação: codificação de URL e Base64. O script está dividido em duas secções codificadas em Base64.
Ao abrir o anexo, encontrará um formulário de início de sessão simples.
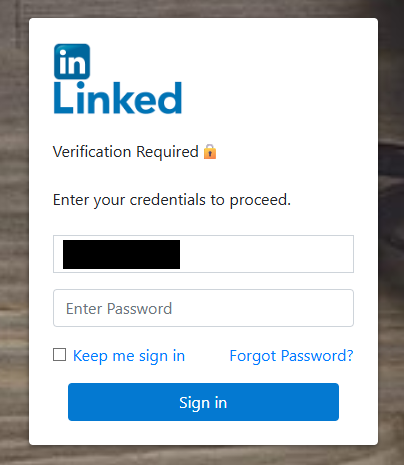
O endereço de e-mail do alvo está codificado de forma fixa, não sendo possível alterá-lo ou removê-lo. Talvez porque alguns investigadores não tenham qualquer problema em inundar o canal de receção com credenciais falsas.
Mas é ao identificar o canal de receção que a coisa se torna interessante. A análise da rede revela este URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Este domínio pertence à Adobe e está associado à plataforma de testes A/B Adobe Target. No entanto, a campanha não está a utilizar o Adobe Target para receber as credenciais obtidas através de phishing. Em vez disso, os atacantes estão a utilizar o Adobe Target como ponto de redirecionamento ou de abuso no fluxo de phishing. Provavelmente, para rastrear as vítimas que caíram no e-mail de phishing.
No final, redireciona o destinatário para o site legítimo business.linkedin.com local para dissipar qualquer suspeita que o alvo ainda possa ter.
Após desofuscar os scripts, descobrimos o destino das credenciais enviadas:

Em suma, mesmo com todo o nível de ofuscação, o método é muito rudimentar e simples:
ENVIAR para: http://a1263367.xsph.ru/taam/Ln.php
Com dados:
- AA = endereço de e-mail predefinido
- BB = a palavra-passe que o utilizador introduziu
O ficheiro PHP alojado num .ru O domínio trata do redirecionamento para LinkedIn , fazendo a vítima pensar que acabou de efetuar o login com sucesso.
Como se manter seguro
A boa notícia: assim que se sabe o que procurar, estes ataques são muito mais fáceis de detetar e bloquear. A má notícia: são baratos, escaláveis e é provável que continuem a circular.
Por isso, da próxima vez que um «PDF» lhe pedir a palavra-passe num navegador, pare um pouco e pense no que poderá estar por trás disso.
Além de evitar anexos não solicitados, aqui estão algumas maneiras de se manter seguro:
- Acesse as suas contas apenas através de aplicações oficiais ou digitando o endereço do site oficial diretamente no seu navegador.
- Verifique cuidadosamente as extensões dos ficheiros. Mesmo que um ficheiro pareça ser um PDF, pode não ser.
- Ativea autenticação multifatorpara as suas contas críticas.
- Use umasolução antimalwareatualizada e em tempo real com um módulo de proteção da web.
Dica: Malwarebytes Scam Guard reconheceu este e-mail como uma fraude.
Os burlões não precisam de invadir o seu computador. Basta que clique uma vez.
A Proteção Theft Identity Malwarebytes deteta atividades suspeitas antes que se tornem um problema.