Um site falso que se faz passar pelo antivírus Avast está a induzir as pessoas a infetarem os seus próprios computadores.
O site parece legítimo, executa o que parece ser uma verificação de vírus e afirma que o seu sistema está repleto de ameaças. Mas os resultados são falsos: quando lhe é pedido para «resolver» o problema, o ficheiro que lhe é fornecido para descarregar é, na verdade, o Venom Stealer— um tipo de malware concebido para roubar palavras-passe, cookies de sessão e dados de carteiras de criptomoedas.
Trata-se de um esquema clássico do tipo «assustar e resolver»: criar pânico e, em seguida, oferecer uma solução. Neste caso, a «solução» aproveita-se da marca de confiança Avast para lançar o ataque.
Uma análise que mostra exatamente o que o atacante quer que vejas
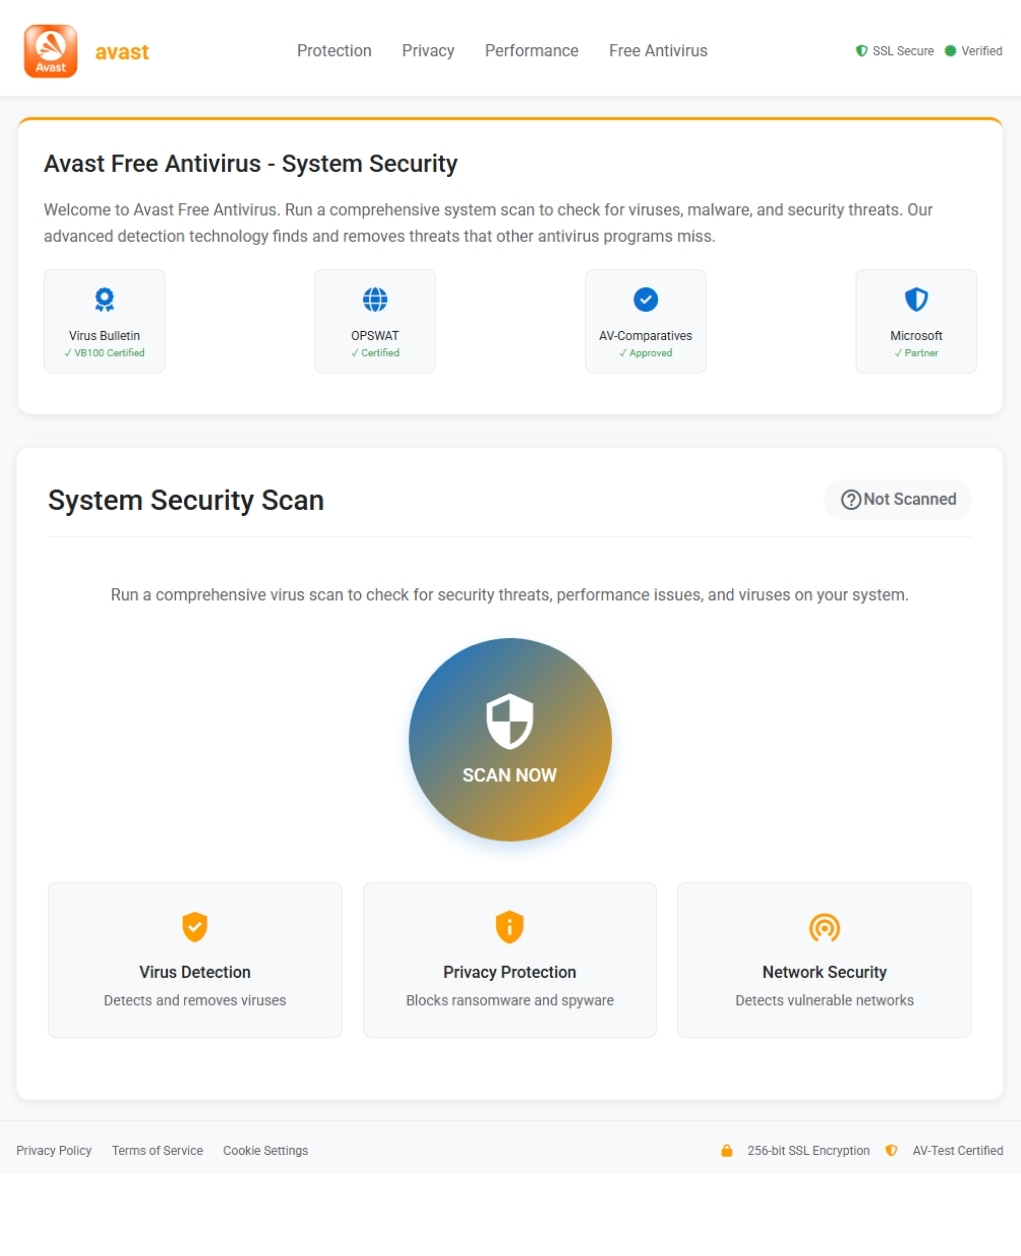
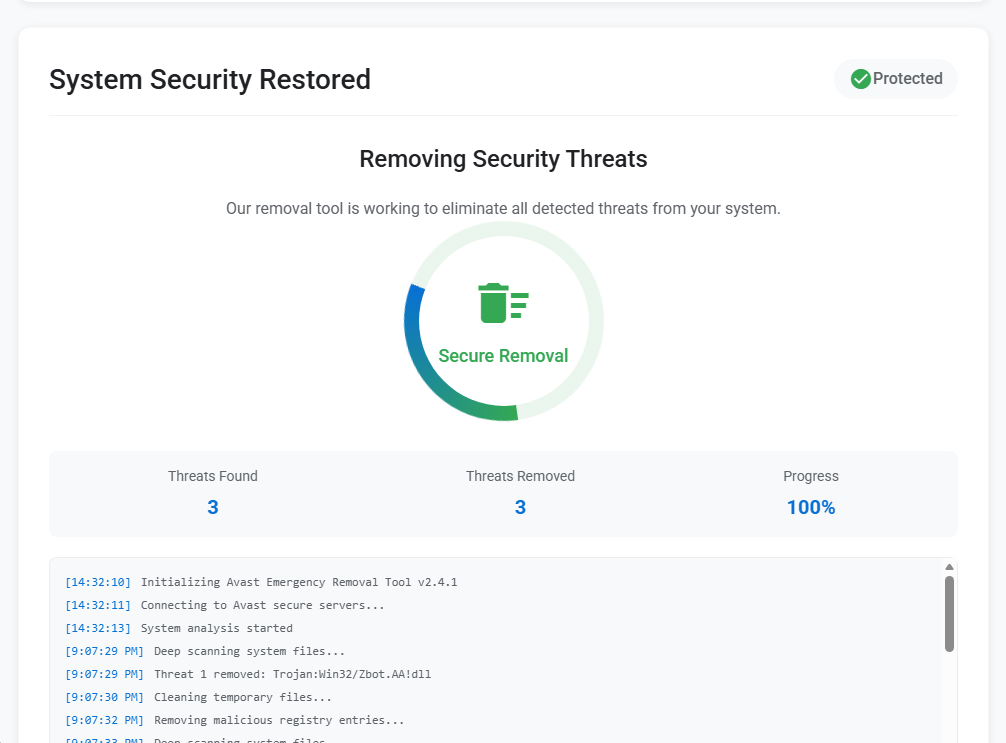
A página de phishing é uma imitação da marca Avast, com barra de navegação, logótipo e selos de certificação que inspiram confiança. Os visitantes são convidados a executar o que parece ser uma verificação antivírus completa. Assim que clicam, a página exibe uma breve animação antes de apresentar o seu veredicto pré-determinado: três ameaças encontradas, três ameaças removidas, sistema protegido. Um registo de consola que vai passando menciona uma deteção específica—Trojan:Win32/Zbot.AA!dll—para conferir à performance um ar de concretude. A vítima é então convidada a descarregar a «cura»: um ficheiro chamado Avast_system_cleaner.exe.
Esta é a carga útil. E, longe de limpar alguma coisa, começa imediatamente a roubar.
UM Chrome serviço que não é Chrome
Quando a vítima inicia Avast_system_cleaner.exe, o binário — um sistema de 64 bits Windows O executável PE tem aproximadamente 2 MB e copia-se para um local concebido para se misturar com o software legítimo: C:\Program Files\Google\Chrome\Application\v20svc.exe. O ficheiro criado é idêntico, byte a byte, ao ficheiro original, partilhando o mesmo hash MD5 (0a32d6abea15f3bfe2a74763ba6c4ef5). Em seguida, inicia a cópia com o parâmetro de linha de comandos --v20c, um argumento sem sentido cujo único objetivo é indicar ao malware que está a ser executado na sua fase secundária.
O disfarce é propositado. Um processo chamado v20svc.exe está localizado dentro do ficheiro. Chrome À primeira vista, o diretório da aplicação parece um componente legítimo de serviço do navegador. Qualquer pessoa que examine o gestor de tarefas provavelmente ignorá-lo-ia sem pensar duas vezes. Este é um exemplo clássico de mascaramento: nomear um binário malicioso para corresponder às convenções de software fiável, de modo a que este escape a uma inspeção superficial.
Um artefacto de depuração incorporado no ficheiro binário confirma a sua origem: o caminho do PDB indica crypter_stub.pdb, indicando que o executável foi compactado com um «crypter», uma ferramenta concebida para codificar o código de uma carga útil, de modo a que os motores antivírus não a consigam reconhecer apenas pela sua assinatura. No momento da análise, apenas 27% dos motores no VirusTotal detetaram a amostra, o que significa que cerca de três em cada quatro produtos antivírus comerciais não a detetaram de todo.
As regras da YARA identificaram a amostra como pertencente à família de malware Venom Stealer, um descendente conhecido da estrutura Quasar RAT que tem sido comercializado em fóruns clandestinos desde, pelo menos, 2020. O Venom Stealer foi concebido especificamente para o roubo de dados: credenciais de navegador, cookies de sessão, carteiras de criptomoedas e dados de cartões de crédito armazenados nos navegadores.
Cada cookie, cada carteira, cada palavra-passe guardada
Uma vez em execução, o malware percorre uma lista de alvos de alto valor no computador da vítima.
Tudo começa nos navegadores. A análise comportamental confirma que o malware recolhe credenciais guardadas e cookies de sessão. No ambiente de análise, observou-se que acedia diretamente à base de dados de cookies do Firefox em C:\Users\<USER>\AppData\Roaming\Mozilla\Firefox\Profiles\<profile>\cookies.sqlite-shmA memória do processo também continha estruturas JSON completas com dados de cookies roubados da Microsoft. Edge e Google Chrome , incluindo sessões ativas da Netflix, YouTube Reddit, Facebook , LinkedIn AliExpress, Outlook, Adobe e Google. Os cookies de sessão roubados permitem ao atacante sequestrar sessões de navegador autenticadas sem precisar da palavra-passe da vítima, incluindo sessões protegidas por autenticação de dois fatores.
O malware também tem como alvo as carteiras de criptomoedas. As assinaturas comportamentais confirmam que ele procura e tenta roubar dados de carteiras armazenados localmente, e está documentado que o Venom Stealer tem como alvo aplicações de carteiras para computador. Para quem detém ativos de criptomoedas numa carteira «quente», as implicações são imediatas.
Para além das credenciais, o programa malicioso captura uma captura de ecrã do ambiente de trabalho da vítima, que é guardada temporariamente como C:\Users\<USER>\AppData\Local\Temp\screenshot_5sIczFxY95t2IQ5u.jpg, e grava um ficheiro de registo da sessão em C:\Users\<USER>\AppData\Roaming\Microsoft\fd1cd7a3\sess. É também criado um pequeno ficheiro de marcação em C:\Users\Public\NTUSER.dat—um caminho escolhido para imitar um caminho legítimo Windows Arquivo de registo do hibernético e evitar suspeitas.
Disfarçado de análise, transmitido através de HTTP simples
Todos os dados roubados são transferidos para um único domínio de comando e controlo: app-metrics-cdn[.]com, que decidiu 104.21.14.89 (um endereço da Cloudflare) durante a análise. O nome de domínio foi concebido para parecer um serviço inofensivo de análise ou de distribuição de conteúdos, o tipo de tráfego que poderia passar despercebido num registo de proxy corporativo.
A exfiltração segue uma sequência estruturada de quatro etapas através de HTTP não encriptado. Primeiro, um pedido POST com dados de formulário multiparte para /api/upload envia o ficheiro recolhido — capturas de ecrã, dados da carteira, bases de dados de cookies — com um total de cerca de 140 KB. Um segundo pedido POST para /api/upload-json envia uma carga JSON estruturada com cerca de 29 KB, contendo credenciais e cookies analisados. Um pedido POST de confirmação para /api/upload-complete indica que o roubo terminou. O malware entra então num ciclo de verificação, verificando-se periodicamente em /api/listener/heartbeat para manter a ligação com a infraestrutura do operador.
Todo este tráfego utiliza uma string de user-agent genérica Mozilla/5.0, mais uma tentativa de se misturar com a navegação normal na Web.
Chamadas de sistema, loops de espera e verificações do depurador
O Venom Stealer não se limita a roubar e a ir embora. Toma medidas significativas para evitar ser detetado. A técnica de evasão mais notável é a utilização de chamadas de sistema diretas e indiretas, um método no qual o malware invoca Windows funções do kernel diretamente, em vez de as encaminhar através do padrão. ntdll.dll biblioteca. Como a maioria das ferramentas de deteção de pontos finais funciona através da interceção de chamadas a essa biblioteca, esta técnica consegue, efetivamente, anular o seu funcionamento. Este comportamento foi detetado tanto no processo pai como no processo filho criado.
O malware também verifica se está a ser depurado, consulta informações sobre o fabricante e o modelo da CPU, lê o número de série do volume da unidade do sistema, cria páginas de proteção na memória que podem provocar falhas nos depuradores que tentam percorrer o código passo a passo e enumera os processos em execução. Estas são técnicas comuns para detetar máquinas virtuais e ambientes de análise. Para dificultar ainda mais a análise automatizada, incorpora chamadas de suspensão com duração superior a três minutos.
Isto não é nada de novo
Fingir ser um software de segurança para distribuir malware é um dos truques mais antigos que existem. Um utilizador que acredita que o seu sistema está infetado está predisposto a agir com urgência, e uma página que se assemelha a um fornecedor de antivírus de confiança é exatamente o tipo de autoridade a que irá recorrer. Ao simular uma verificação falsa que «deteta» ameaças e, em seguida, oferece uma solução, o atacante explora tanto o medo como a confiança numa única interação.
Esta não é uma tática isolada. Em maio de 2025, a DomainTools documentou uma campanha distinta na qual os atacantes criaram um clone convincente do site da Bitdefender e o utilizaram para distribuir o Venom RAT juntamente com o ladrão de dados StormKitty. O esquema é praticamente idêntico: fazer-se passar por uma marca de segurança, criar uma sensação de urgência e distribuir um trojan disfarçado de proteção. Isto sugere que se trata de um modelo repetível, e não de uma experiência pontual.
O que fazer se tiver sido afetado
Descarregue software de segurança apenas a partir dos sites oficiais dos fornecedores. O site oficial da Avast é avast.com. Não confie nos resultados dos motores de busca, nos anúncios ou nos links contidos em e-mails não solicitados.
Se visitou um site como este ou descarregou o ficheiro, aja rapidamente:
- Verifique se o seu sistema está infetado. Procure o ficheiro
v20svc.exeemC:\Program Files\Google\Chrome\Application\. Se existir, é provável que o seu sistema tenha sido comprometido por este malware. - Execute imediatamente uma verificação completa do sistema . Utilize uma ferramenta antimalware fiável e atualizada (como Malwarebytes ) para detetar e remover a infeção. Se a verificação encontrar ameaças, siga as recomendações da ferramenta para as colocar em quarentena ou eliminá-las.
- Altere a sua palavra-passe imediatamente. Comece pelo e-mail, contas bancárias e quaisquer outras contas importantes. Presuma que tudo o que está guardado no seu navegador foi comprometido.
- Encerre todas as sessões ativas . Saia de serviços como a Google, Microsoft, Facebook e Netflix. Os cookies de sessão roubados permitem que um atacante ignore completamente a autenticação de dois fatores.
- Proteja os seus fundos em criptomoedas. Se utilizar uma carteira de criptomoedas para computador, transfira os seus fundos para uma nova carteira criada num dispositivo não comprometido o mais rapidamente possível.
Indicadores de compromisso (IOCs)
Hashes de ficheiros
- SHA-256:
ecbeaa13921dbad8028d29534c3878503f45a82a09cf27857fa4335bd1c9286d
Domínios
app-metrics-cdn[.]com
Indicadores de rede
104.21.14.89
URLs C2
http://app-metrics-cdn[.]com/api/uploadhttp://app-metrics-cdn[.]com/api/upload-jsonhttp://app-metrics-cdn[.]com/api/upload-completehttp://app-metrics-cdn[.]com/api/listener/heartbeat
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .