

Um novo golpe está a visar as pessoas que publicam Chrome extensões.
O esquema apresenta-se como um “pedido de remoção de direitos de autor” com aparência oficial, alegando que a sua extensão está prestes a ser removida do site. Chrome Loja virtual e que tem 48 horas para recorrer.
Até parece personalizado. Depois de introduzir o ID da sua extensão para a «verificar», a página apresenta o nome e o ícone reais da sua extensão. Mas tudo isto faz parte de um ataque de phishing concebido para roubar o seu nome de utilizador e palavra-passe do Google.
Se os atacantes conseguirem aceder a uma conta de programador, poderão assumir o controlo da extensão, aceder a recursos de programador ou, potencialmente, enviar atualizações maliciosas aos utilizadores.
O que se passa, afinal?
Se publicou um Chrome Se estiver a utilizar uma extensão, poderá deparar-se com uma página que se parece com um aviso oficial da Google, alertando que a sua extensão está a ser removida por violação de direitos de autor.
A página pede-lhe que introduza o ID da sua extensão e, em seguida, apresenta os detalhes reais da sua extensão, juntamente com um número de reclamação e um relógio de contagem decrescente. A página pressiona-o a iniciar sessão com a sua conta Google para apresentar um recurso antes que o tempo se esgote.
Nada disso é verdade. A página não é gerida pelo Google. A reclamação, o prazo e a contagem decrescente são falsos. O objetivo é induzir-te a introduzir o teu nome de utilizador e palavra-passe do Google numa janela de início de sessão falsa controlada pelo burlão.
A regra mais importante a reter : avisos genuínos sobre a sua extensão aparecem no seu Chrome Painel de controlo do programador da loja virtual, não num site de terceiros.
Por que razão os burlões querem contas de programador
Chrome As extensões têm acesso aos browsers dos utilizadores e podem ser atualizadas automaticamente.
Se os atacantes conseguirem assumir o controlo de uma conta de programador, poderão modificar uma extensão, aceder a recursos de programador ou, potencialmente, distribuir atualizações maliciosas aos utilizadores existentes.
É isso que torna as contas de programadores alvos tão atraentes e explica por que razão esquemas fraudulentos como estes são tão comuns.
Como funciona o esquema
A página está alojada num domínio que não tem qualquer relação com o Google. Na versão que analisámos, o site utilizava o endereço dmca-chrome-extensions[.]click.
Apesar disso, utiliza a marca Google e apresenta-se como uma “ Chrome Centro de Políticas para os Programadores de Lojas Virtuais.”
A página pede primeiro o link ou o ID da sua extensão. Parece inofensivo, e é precisamente por isso que funciona.
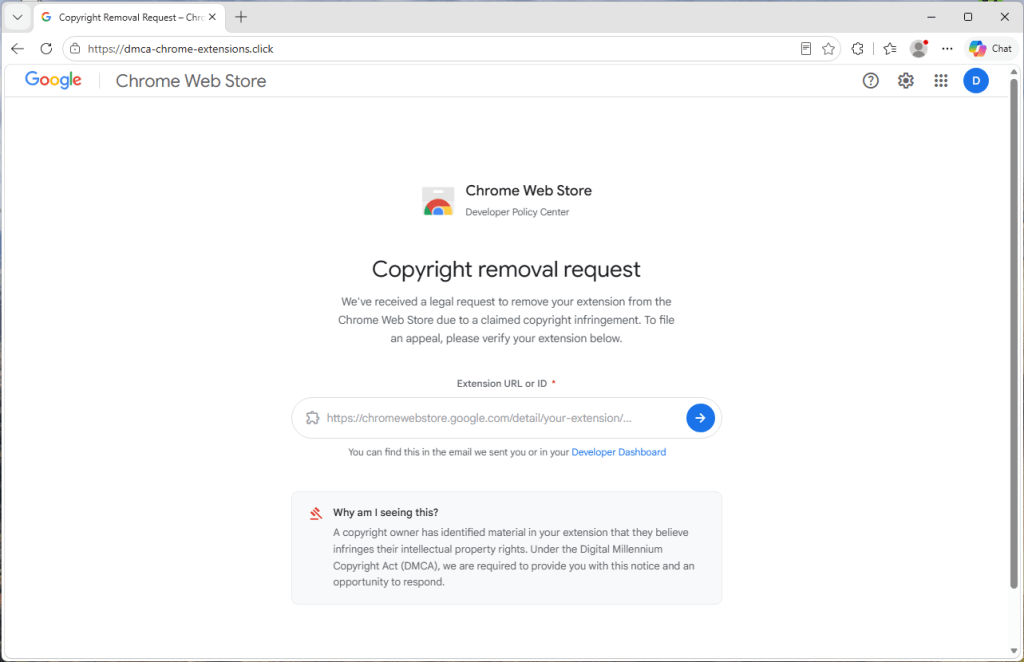
Utiliza a sua própria extensão para parecer convincente
Depois de introduzir o ID da sua extensão, a página exibe brevemente a mensagem «A procurar a extensão…» e, em seguida, cria um aviso de remoção falso em torno da sua extensão real.
Quando testamos o golpe com Malwarebytes Browser Guard , exibia o nome, o ícone e o nome genuínos da nossa extensão. Chrome Anúncio da loja virtual juntamente com a queixa falsa.
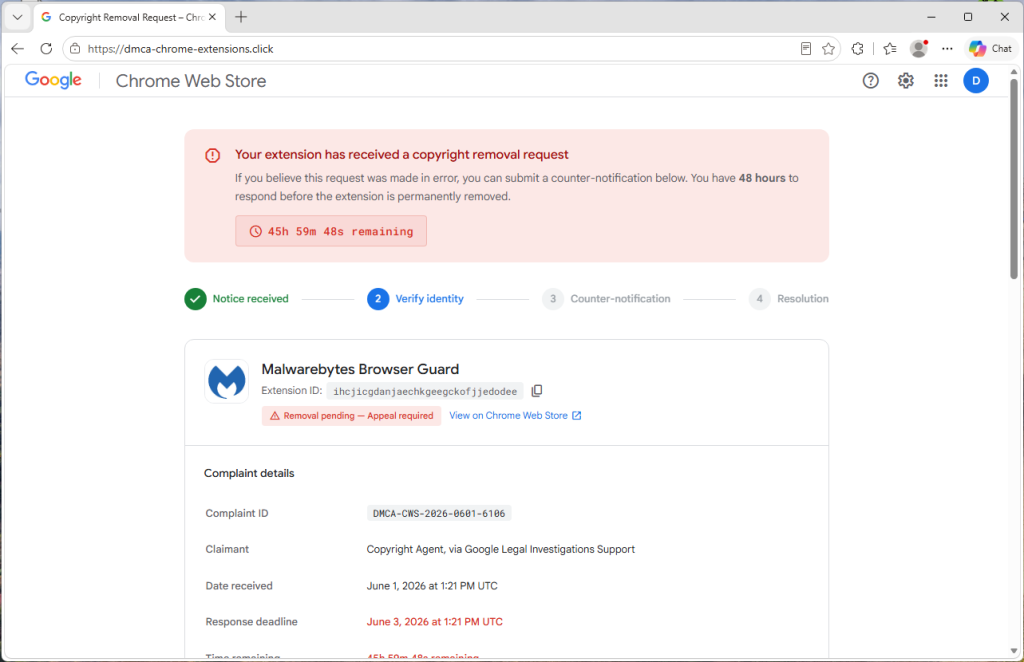
O site está simplesmente a extrair informações publicamente disponíveis da sua extensão. Chrome Página da loja virtual. Qualquer pessoa pode ver esta informação. Os burlões utilizam-nas para fazer com que o anúncio falso pareça legítimo.
Tudo o resto é inventado.
O número da reclamação, a «data de receção», o prazo de 48 horas, o temporizador de contagem decrescente e a cronologia dos acontecimentos são gerados pela própria página fraudulenta.
A contagem decrescente serve para te apressar
Uma faixa de aviso vermelha avisa que a sua extensão será removida definitivamente, a menos que tome medidas dentro de 48 horas, e um relógio faz a contagem decrescente, segundo a segundo. Todo o layout o direciona para um único botão: inicie sessão com a Google para «verificar a sua identidade» e apresentar o seu recurso.
A sensação de urgência tem como objetivo criar pressão para que reaja antes de ter tempo para verificar a afirmação.
A janela de início de sessão falsa
Quando clica em «Continuar para a verificação», surge uma janela de início de sessão do Google com uma barra de título, um cadeado e o endereço accounts.google.com.
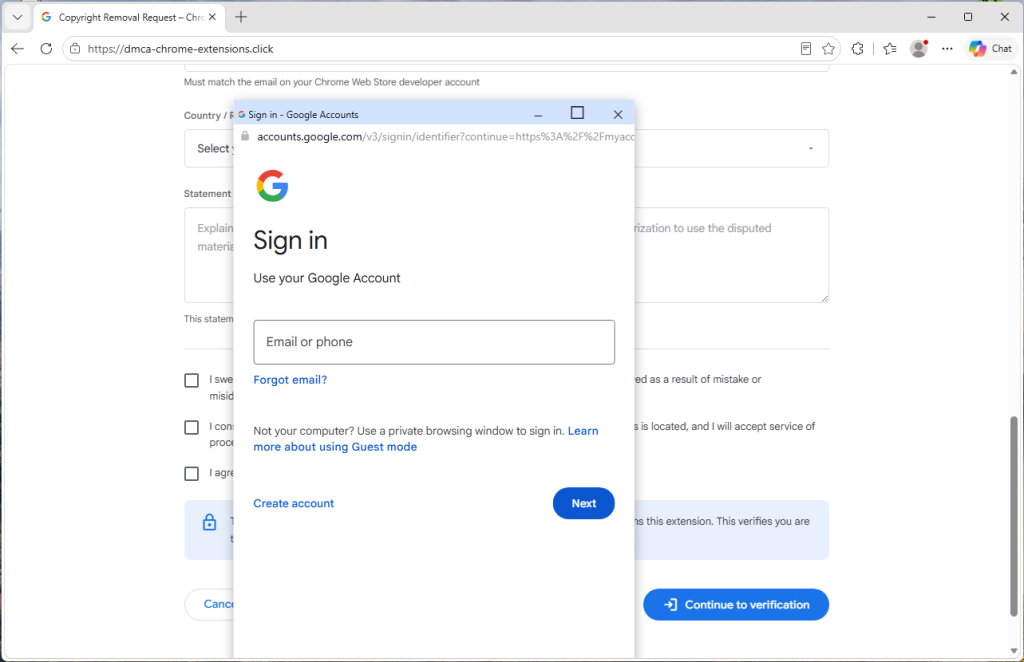
Parece autêntico, mas não é.
A «janela» faz, na verdade, parte da própria página web. O cadeado e o endereço são apenas elementos gráficos concebidos para se parecerem com uma janela de navegador real.
Os burlões chegam ao ponto de personalizar a aparência para combinar com o seu sistema operativo, mostrando Mac janelas estilo -no macOS e Windows janelas estilo - Windows dispositivos.
Tudo o que for digitado neste formulário de início de sessão falso é enviado diretamente para os burlões.
Um indício é que a janela não pode sair da página do navegador. Tente arrastá-la até à borda do ecrã e ela pára na borda do navegador. Se minimizar o navegador, ela também desaparece.
Mais importante ainda, a barra de endereços real do seu navegador continua a mostrar o endereço do site fraudulento, e não o do Google.
Como se manter seguro
A boa notícia é que basta adotar alguns hábitos simples para evitar este esquema.
- Não confie no link. Se receber um aviso sobre a sua extensão, aceda diretamente às definições do seu dispositivo. Chrome Verifique o painel de controlo do programador da loja virtual.
- Desconfie da pressa. Os processos políticos legítimos não recorrem a contagens decrescentes para forçar uma ação imediata.
- Verifique a barra de endereços. A página de início de sessão verdadeira do Google aparece em accounts.google.com na barra de endereços do seu navegador.
- Teste a janela. Se uma janela de início de sessão não puder ser arrastada para fora do navegador ou desaparecer quando o navegador for minimizado, é provável que seja falsa.
- Ative uma proteção de início de sessão mais robusta. As chaves de acesso e as chaves de segurança de hardware tornam as palavras-passe roubadas muito menos úteis para os atacantes.
- Utilize um software de segurança com proteção contra phishing e web. O nosso Browser Guard , que também faz parte do Malwarebytes Premium pode ajudar a bloquear sites maliciosos e páginas de phishing antes de introduzir informações confidenciais.
Esta não é uma página de phishing rudimentar. Utiliza os dados reais da sua extensão, imita a identidade visual do Google e cria uma sensação convincente de urgência.
Se receber um aviso sobre a sua extensão, não clique no link e não tente prever o tempo limite. Aceda diretamente às configurações da sua extensão. Chrome Aceda ao painel de controlo do programador da loja virtual e verifique a solicitação lá.
Em caso de dúvida, feche o separador.
Se já introduziu os seus dados
Aja rapidamente.
- Altere a sua palavra-passe do Google imediatamente a partir de um dispositivo de confiança.
- Saia de todas as sessões ativas nas definições de segurança da sua conta Google.
- Verifique as aplicações e os dispositivos ligados para ver se há algo que não reconheça.
- Ative a verificação em duas etapas, de preferência utilizando uma chave de acesso ou uma chave de segurança.
- Verifique o seu Chrome Listagens na loja virtual para alterações, uploads ou novas versões que não tenha publicado.
Indicadores de compromisso (IOCs)
Domínio
dmca-chrome-extensions[.]click
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →









