Uma campanha de phishing convincente está em curso. YouTube criadores, e se funcionar, os atacantes não roubam apenas o seu login do Google. Podem assumir o controlo de toda a sua conta Google, incluindo o Gmail, os seus ficheiros e pagamentos, e depois sequestrar o seu YouTube canalize e utilize o seu público para aplicar golpes.
O isco é uma falsa notificação de violação de direitos de autor tão convincente que até mesmo utilizadores atentos à segurança podem cair no engodo. O site de ataque recolhe os dados reais do seu canal, tais como a sua foto de perfil, o número de subscritores e o vídeo mais recente, para criar uma página de intimidação personalizada. Em seguida, redireciona-o para uma página de início de sessão concebida para roubar os dados da sua conta Google.
A operação funciona como uma franquia: vários atacantes partilham a mesma plataforma, cada um deles a realizar as suas próprias campanhas contra diferentes criadores.
Por que razão o seu YouTube O canal vale mais do que imagina.
Para os criadores a tempo inteiro, um YouTube O canal não é apenas um hobby, é um negócio. Gera receita através de anúncios, patrocínios e produtos. E tudo isto está protegido por um único login do Google, que também controla o seu Gmail, Google Drive e informações de pagamento.
É isso que torna os criadores de conteúdo alvos tão atraentes. Os atacantes que se apropriam de um canal costumam alterá-lo em poucos minutos, geralmente para se fazerem passar por uma empresa de criptomoedas, e utilizam a audiência existente para transmitir em direto esquemas fraudulentos. O criador original fica sem acesso e vê os seus anos de trabalho a serem usados para defraudar os seus próprios subscritores.
Uma notificação de violação de direitos de autor é o isco perfeito, pois explora aquilo que os criadores mais temem: perder o seu canal da noite para o dia.
«Verifique instantaneamente o estado dos direitos de autor no YouTube»
A campanha decorre num site chamado dmca-notification[.]infoO separador do navegador exibe “YouTube | Avisos de direitos de autor”, e a própria página tem um aspeto limpo e profissional, completa com YouTube Logótipo, barra de pesquisa e instruções úteis.
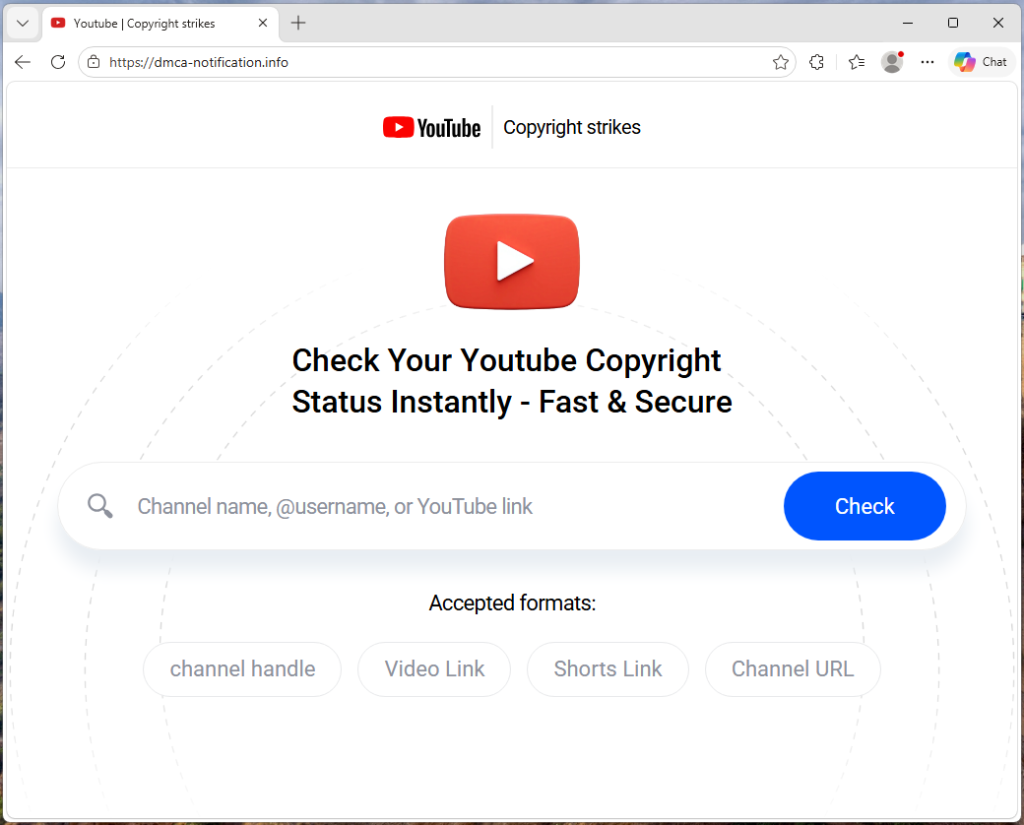
Pede-lhe para introduzir o nome do seu canal, o seu @handle ou o link do vídeo para verificar o estado dos seus direitos de autor. Nada nisso parece imediatamente suspeito.
Cada link de phishing inclui o nome de utilizador do canal do alvo diretamente no URL, pelo que a página já sabe quem você é antes mesmo de escrever qualquer coisa.
O código-fonte contém um indicador de rastreamento chamado suppressTelegramVisit, o que altera a forma como as visitas são registadas, dependendo da presença ou não de um parâmetro de afiliado. Isto sugere que os operadores possam estar a coordenar o tráfego através do Telegram, embora o kit possa ser distribuído através de qualquer plataforma.
Os teus próprios vídeos, usados contra ti
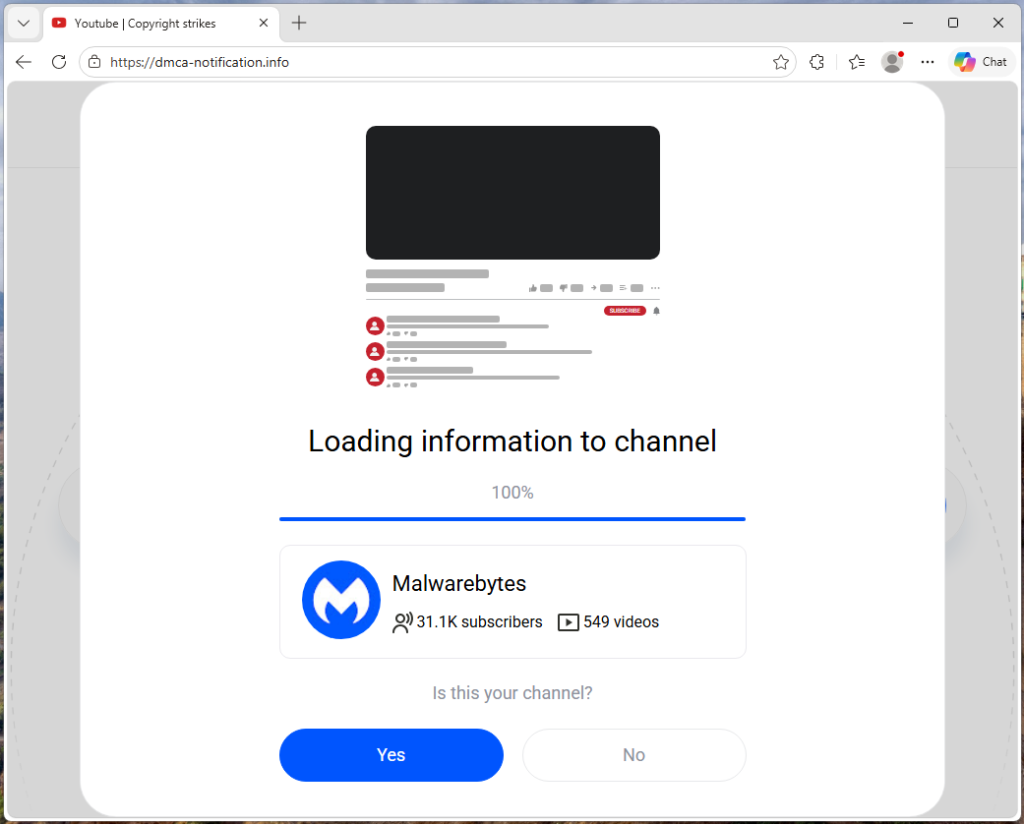
Assim que a página tiver o nome do seu canal, irá procurar dados reais de YouTube O seu avatar, número de subscritores, número de vídeos e o seu upload mais recente (incluindo título, miniatura e número de visualizações). Estas informações são então utilizadas para criar uma denúncia falsa de direitos de autor.
Vê a sua própria marca juntamente com uma alegação de que um segmento específico do seu vídeo mais recente foi sinalizado por violação de direitos de autor. Os registos temporais são gerados dinamicamente para cada destinatário com base na duração do vídeo, fazendo com que cada notificação pareça única e legítima. É semelhante a receber uma notificação legal falsa que inclui a sua morada real. Os dados pessoais tornam mais difícil descartá-la como spam.
«Responda no prazo de três dias ou enfrentará medidas coercivas»
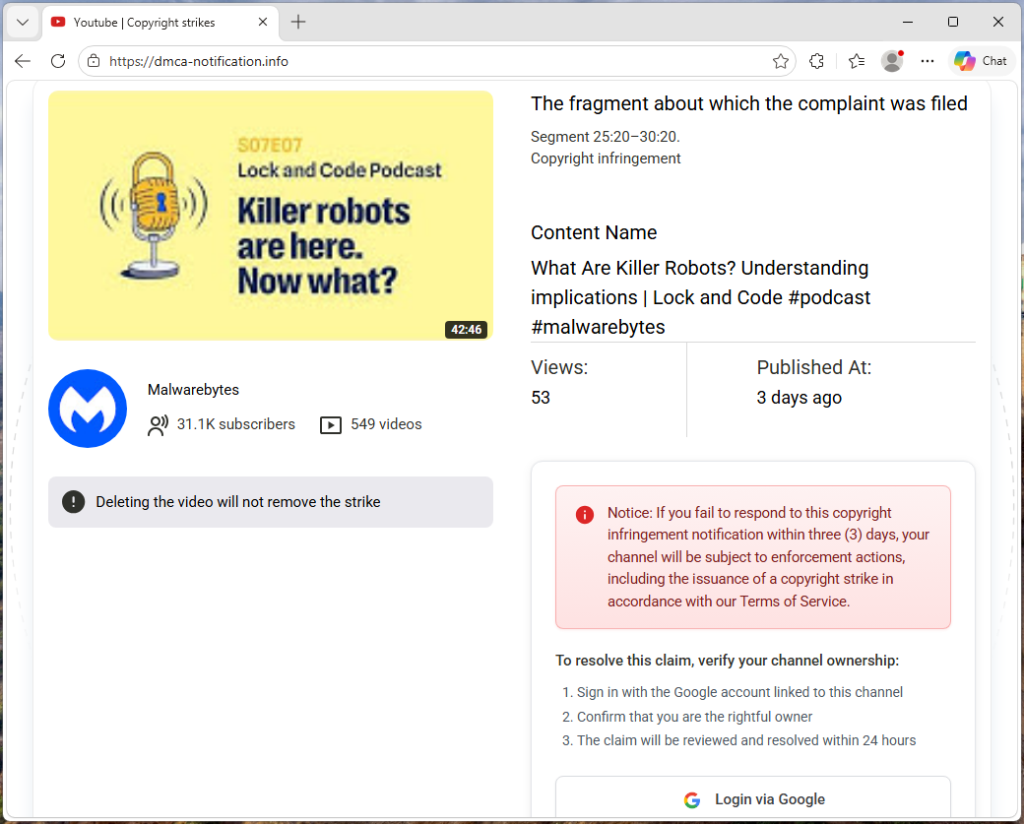
A página aumenta a pressão. Um aviso informa que a eliminação do vídeo não irá remover a advertência. Uma notificação em vermelho adverte que, se não responder no prazo de três dias, o seu canal enfrentará medidas coercivas. A solução proposta é simples: inicie sessão com a sua conta Google para confirmar que é o proprietário do canal, e a reclamação será resolvida no prazo de 24 horas.
Cada elemento da página foi concebido para o levar a clicar no botão «Iniciar sessão através do Google» antes mesmo de ter tempo para pensar.
A página de início de sessão que rouba a sua conta
Quando clica nesse botão, o site contacta o seu próprio servidor de backend para obter o endereço de uma página externa de phishing, que o atacante pode substituir por um novo domínio a qualquer momento.
No tráfego observado, o pedido para /api/get-active-domain devolveu o domínio blacklivesmattergood4[.]com, que foi então carregado numa sobreposição em ecrã inteiro sobre a página do aviso de direitos de autor.
O que aparece a seguir é um ataque clássico de browser dentro de browser: um falso Chrome Janela pop-up renderizada inteiramente em HTML e CSS. Inclui uma barra de título com a inscrição “Fazer login – Contas Google – Google” Chrome ,” um ícone de um cadeado e um URL que se parece com accounts.google.com. Nada disso é real. São apenas imagens. A única barra de endereços real é a que se encontra na parte superior do seu navegador, que continua a mostrar dmca-notification[.]info.
Dentro da janela falsa encontra-se uma réplica convincente da página de início de sessão do Google. Parece-se exatamente com a verdadeira, mas cada tecla premida é enviada para o atacante.

A análise do tráfego revelou também tentativas de contacto com outros domínios—dopozj[.]net, ec40pr[.]net, e xddlov[.]net—que apresentavam erros 502 no momento da captura. Podem tratar-se de infraestruturas de backup ou servidores de retransmissão de credenciais que estavam fora de serviço.
A abordagem de domínios rotativos é o que torna esta campanha resiliente. O domínio de phishing é obtido em tempo real, sem armazenamento em cache, permitindo que os atacantes alterem rapidamente a infraestrutura. Se um domínio for desativado, a próxima vítima é redirecionada para um novo.
Assim que as credenciais são introduzidas, a janela sobreposta fecha-se e a vítima é redirecionada para a página de aviso de direitos de autor, sem qualquer mensagem de confirmação ou erro. Isto dá ao atacante tempo para utilizar as credenciais roubadas antes de a vítima se aperceber de que algo aconteceu.
Os grandes canais ficam impunes (de propósito)
Um pormenor interessante: o kit verifica se o canal em questão tem mais de três milhões de subscritores. Se for esse o caso, todo o fluxo de phishing é ignorado. Em vez do aviso de violação de direitos de autor e do botão de início de sessão, a página apresenta uma mensagem inofensiva: «O seu canal está em conformidade. Não é necessária qualquer ação adicional.»
Esta é quase certamente uma tática de evasão. Os canais muito grandes têm maior probabilidade de possuir equipas de segurança dedicadas e relações com... YouTube a equipa de confiança e segurança, ou a visibilidade para desencadear uma ação rápida caso denunciem publicamente o golpe. Ao isentá-los automaticamente, o kit reduz o risco de atrair a atenção precisamente das pessoas mais capazes de desmantelar a operação.
Não é apenas um burlão
O código-fonte revela que não se trata de uma única página de phishing gerida por uma única pessoa. O kit inclui um sistema de rastreamento de afiliados, no qual cada atacante recebe o seu próprio ID, incorporado nos links de phishing que envia. Um backend central monitoriza qual o operador que encaminhou cada vítima e até que ponto cada alvo avançou no funil. A nossa captura de tráfego confirma isto: o link de phishing incluía um ID de referência (ref=huyznaetdmca), a etiqueta de afiliado padrão, que parece ser uma transliteração de uma frase russa. Marcas como a Google e a YouTube Também são escritos com caracteres cirílicos semelhantes no código-fonte para contornar os scanners de segurança automatizados.
Em suma, trata-se de phishing como serviço: uma plataforma partilhada que vários atacantes podem utilizar para executar campanhas contra... YouTube criadores em grande escala.
Como se proteger
Esta campanha serve para nos lembrar que o phishing já não se resume a e-mails mal escritos de um príncipe nigeriano. Os kits de phishing atuais são plataformas concebidas por profissionais, com infraestruturas rotativas, personalização em tempo real e distribuição ao estilo de uma rede de franchising.
Para YouTube Para os criadores, a regra fundamental é simples: as notificações de direitos de autor só aparecem em YouTube Estúdio.
Se receber um aviso em qualquer outro sítio, considere-o suspeito.
- Tenha cuidado com a pressa. Os processos legítimos de direitos de autor não o pressionam a agir precipitadamente
- Aceda diretamente a studio.youtube.com ou através de canais de confiança para verificar o seu estado
- Nunca inicie sessão através de um link contido num e-mail ou numa mensagem
Identifique uma janela de navegador falsa
- Tenta arrastá-la: uma janela verdadeira move-se livremente. Uma falsa fica presa dentro da página
- Minimize o seu navegador: uma janela pop-up verdadeira permanece aberta. Uma falsa desaparece
- Verifique o URL: se não conseguir interagir com ele, trata-se apenas de uma imagem
Mesmo que tudo pareça estar correto, verifique sempre a barra de endereços antes de introduzir o seu nome de utilizador e palavra-passe.
Se já introduziu os seus dados, não perca tempo:
- Altere a sua palavra-passe do Google imediatamente
- Revogar sessões ativas nas definições de segurança da sua conta
- Verifique o seu YouTube canal para alterações não autorizadas
Indicadores de compromisso (IOCs)
Domínio
dmca-notification[.]info(site principal de phishing)blacklivesmattergood4[.]com(domínio de recolha de credenciais — ativo no momento da captura)dopozj[.]net(infraestrutura associada — 502 no momento da captura)ec40pr[.]net(infraestrutura associada — 502 no momento da captura)xddlov[.]net(infraestrutura associada — 502 no momento da captura)
Algo parece errado? Verifique antes de clicar.
Malwarebytes Scam Guard ajuda-o a analisar links, textos e capturas de ecrã suspeitos instantaneamente.
Disponível com Malwarebytes Premium Security para todos os seus dispositivos e na aplicação Malwarebytes para iOS e Android .