Em 31 de maio de 2019, os cibercriminosos por trás do ransomware GandCrab fizeram algo incomum no mundo do malware. Eles anunciaram que estavam encerrando as operações e potencialmente deixando milhões de dólares na mesa.
"Todas as coisas boas chegam ao fim", escreveram num post de auto-congratulação publicado num famoso fórum de cibercrime. Desde o seu lançamento, em janeiro de 2018, os autores do GandCrab afirmaram ter arrecadado mais de 2 mil milhões de dólares em pagamentos ilícitos de resgates e que estava na altura de "uma reforma bem merecida".
"Conseguimos levantar esse dinheiro e legalizá-lo em várias esferas do negócio branco, tanto na vida real como na Internet", continua o post. "Provámos que, ao fazermos más acções, a retribuição não vem".
Os parceiros afiliados, que ajudaram a espalhar o ransomware para obter uma parte dos lucros, foram encorajados a encerrar as operações, enquanto as vítimas foram aconselhadas a pagar agora ou a perder os seus dados encriptados para sempre.
A publicação terminava com um agradecimento conciso a todos os membros da comunidade de afiliados por "todo o trabalho árduo".
Apesar de ser uma humilde e divertida gabarolice, há várias perguntas que ficam por responder. Será que os criadores do GandCrab ganharam de facto tanto dinheiro como disseram que ganharam? Quem são estes tipos e estão mesmo a reformar-se? Mais importante ainda, o ransomware GandCrab ainda é uma ameaça para os consumidores?
Neste artigo, tentaremos responder a todas as perguntas que ainda persistem, fornecer recursos para as vítimas e colocar um epílogo na história do GandCrab.f
O que é o GandCrab?
Detetado pela primeira vez em janeiro de 2018, o ransomware GandCrab é um tipo de malware que encripta os ficheiros das vítimas e exige o pagamento de um resgate para que estas recuperem o acesso aos seus dados. O GandCrab tem como alvo os consumidores e as empresas com PCs que executam o sistema operativo Microsoft Office. Windows .
Soando como uma doença sexualmente transmissível, poder-se-ia pensar que um nome como "GandCrab" tem algo a ver com a natureza infecciosa do ransomware e a sua propensão para se espalhar pelas redes empresariais. De acordo com a ZDNet, no entanto, o nome do GandCrab pode ser derivado de um dos seus criadores que usa o nome online "Crab" ou "Gandcrab".
O GandCrab não infecta máquinas na Rússia ou na antiga União Soviética - um forte indicador de que o autor ou autores estão baseados na região. Pouco mais se sabe sobre a equipa do GandCrab.
O GandCrab segue um modelo de negócio de marketing de afiliados, também conhecido como Ransomware-as-a-Service (RaaS), no qual os cibercriminosos de baixo nível fazem o trabalho pesado de encontrar novas vítimas, enquanto os autores da ameaça são livres para mexer e melhorar a sua criação.
As empresas legítimas utilizam modelos de afiliados a todo o momento, principalmente Amazon Por exemplo, imagine que tem um blogue onde faz reviews de eletrónica — como auscultadores, smartphones, computadores portáteis, computadores, etc. Cada avaliação inclui um link exclusivo que permite aos visitantes comprar o produto em destaque no site. Amazon Em troca de encaminhar o cliente para Amazon Recebe uma percentagem do preço da compra.
No caso do GandCrab, os autores da ameaça cedem a sua tecnologia a outros cibercriminosos empreendedores (ou seja, afiliados). A partir daí, cabe aos afiliados descobrir como encontrar novos clientes (ou seja, vítimas). Quaisquer resgates pagos são divididos entre o afiliado e a equipa do GandCrab em 60/40 ou até 70/30 para os afiliados de topo.
O jornalista de segurança cibernética Brian Krebs relata que um dos principais ganhou 125.000 dólares em comissões ao longo de um mês.
Utilizando o modelo de afiliados, os criminosos com conhecimentos técnicos limitados podem entrar na ação do ransomware. E com criminosos de baixo nível responsáveis por encontrar e infetar máquinas, os criadores do GandCrab podem concentrar-se na revisão do seu software, adicionando novas funcionalidades e melhorando a sua tecnologia de encriptação. Ao todo, existem cinco versões diferentes do GandCrab.
Após a infeção, são apresentadas notas de resgate em local de destaque no computador da vítima, direcionando-a para um site na Dark Web (a parte oculta da internet que requer um browser especial para ser visualizada).
Ao chegar à versão em inglês do sítio Web, as vítimas recebem a mensagem com erros de digitação: "WELCOME! LAMENTAMOS, MAS TODOS OS SEUS FICHEIROS FORAM INFECTADOS!"
Versões posteriores do sítio Web do resgate apresentam o Sr. Krabs do programa infantil de animação "Spongebob Square Pants". Aparentemente, os cibercriminosos não estão muito preocupados com violações de direitos de autor.
Para acalmar qualquer receio de pagar o resgate, o GandCrab permite às vítimas desencriptar um ficheiro à sua escolha gratuitamente.
Os pagamentos do GandCrab são feitos através de uma criptomoeda obscura chamada Dash, valorizadapelos cibercriminosos pelo seu foco extremo na privacidade. Os pedidos de resgate são definidos pelo afiliado, mas geralmente ficam entre $600 e $600.000. Após o pagamento, as vítimas podem descarregar imediatamente o desencriptador GandCrab e recuperar o acesso aos seus ficheiros.
Se as vítimas tiverem algum problema com o pagamento do resgate ou com o descarregamento da ferramenta de desencriptação, o GandCrab fornece suporte de chat online "gratuito" 24 horas por dia, 7 dias por semana.
"O GandCrab segue um modelo de negócio de marketing de afiliados, também conhecido como Ransomware-as-a-Service (RaaS), no qual os cibercriminosos de baixo nível fazem o trabalho pesado de encontrar novas vítimas, enquanto os autores da ameaça são livres para mexer e melhorar a sua criação".
Qual é o historial do GandCrab?
Seria uma pena pensar que o ransomware é uma invenção recente. De facto, todas as formas de ransomware, incluindo o GandCrab, seguiram um modelo básico definido há trinta anos por uma forma antiga de vírus informático.
O primeiro proto-ransomware chegou em 1989 - literalmente chegando às caixas de correio das vítimas. Conhecido como o vírus informático da SIDA, o SIDA propagou-se através de uma disquete de 5,25 polegadas enviada às vítimas por correio tradicional. A disquete tinha a etiqueta "Informação sobre a SIDA" e incluía um pequeno inquérito destinado a medir o risco de um indivíduo apanhar o vírus da SIDA (o biológico).
O carregamento do inquérito iniciava o vírus, após o que o vírus ficava adormecido durante os 89 arranques seguintes. Ao iniciar o computador pela 90ª vez, as vítimas deparavam-se com uma notificação no ecrã a solicitar o pagamento do "seu aluguer de software". Se as vítimas tentassem aceder aos seus ficheiros, descobriam que todos os nomes dos ficheiros tinham sido baralhados.
Os pagamentos de resgate deviam ser enviados para uma caixa postal no Panamá e, em troca, as vítimas recebiam um "pacote de software de renovação" que reverteria a quase encriptação.
O método de funcionamento do GandCrab e de outras ameaças de ransomware modernas permanece relativamente inalterado desde os dias do vírus informático da SIDA. A única diferença é que os cibercriminosos de hoje têm um vasto arsenal de tecnologias avançadas para atingir, infetar e vitimar os consumidores.
Quando foi observado pela primeira vez em janeiro de 2018, o GandCrab espalhou-se através de anúncios maliciosos (também conhecidos como malvertising) e pop-ups falsos apresentados por sites comprometidos. Ao chegar a um site malicioso, as vítimas recebiam um alerta no ecrã que lhes pedia para descarregar uma fonte em falta. Se o fizessem, instalariam o ransomware.
Ao mesmo tempo que a campanha de infeção por fontes, o GandCrab também se espalhou através de anexos de e-mail carregados de malware (também conhecidos como malspam), enviados por uma botnet de computadores pirateados (as botnets também são usadas para ataques DDoS ). Num exemplo clássico de truque de engenharia social, estes e-mails apresentavam o assunto "Fatura não paga #XXX". Motivadas pelo medo, curiosidade ou ganância, as vítimas abriam o e-mail e a "fatura" anexa, carregada de malware.
No entanto, durante a maior parte do seu curto e destrutivo período de funcionamento, o GandCrab normalmente se espalha de um computador para o outro através de algo conhecido como um kit de exploração. Os exploits são uma forma de ciberataque que tira partido das fraquezas ou vulnerabilidades de um sistema alvo para obter acesso não autorizado a esse sistema. Um kit de exploração é um pacote plug-and-play de várias tecnologias concebidas para tirar partido de uma ou mais explorações.
O Malwarebytes Labs A equipa relatou a utilização de pelo menos quatro kits de exploração diferentes para divulgar o GandCrab, sobre os quais pode ler mais:
- Ransomware GandCrab distribuído pelos kits de exploração RIG e GrandSoft (atualizado)
- Vidar e GandCrab: combinação de stealer e ransomware observada na natureza
- O kit de exploração Magnitude muda para o ransomware GandCrab
Em fevereiro de 2018, um mês depois de o GandCrab ter sido detectado pela primeira vez, a empresa de cibersegurança Bitdefender lançou uma ferramenta de desencriptação gratuita do GandCrab. Isso levou os autores do GandCrab a lançar uma nova versão do seu ransomware com uma nova tecnologia de encriptação. Atualmente, a versão mais recente da ferramenta de desencriptação funciona nas versões 1, 4, 5.01 e 5.2 do GandCrab. Até hoje, não existe nenhuma ferramenta de desencriptação gratuita disponível para as versões 2 e 3 do GandCrab.
Em outubro de 2018, uma vítima da Guerra Civil Síria considerou os criadores do GandCrab "sem coração" por encriptarem as fotografias dos seus filhos mortos. Em resposta, a equipa do GandCrab divulgou a chave de desencriptação para todas as vítimas do GandCrab localizadas na Síria e adicionou a Síria à lista de países não visados pelo ransomware GandCrab.
Em janeiro de 2019, os afiliados foram vistos pela primeira vez a utilizar o que é conhecido como um ataque de protocolo de ambiente de trabalho remoto (RDP). Com este tipo de ataque, os criminosos procuram numa determinada rede sistemas que estejam configurados para acesso remoto, ou seja, um sistema em que um utilizador ou administrador possa iniciar sessão e controlar a partir de outro local. Quando os atacantes encontram um sistema configurado para acesso remoto, tentam adivinhar as credenciais de início de sessão utilizando uma lista de nomes de utilizador e palavras-passe comuns (também conhecido como ataque de força bruta ou de dicionário).
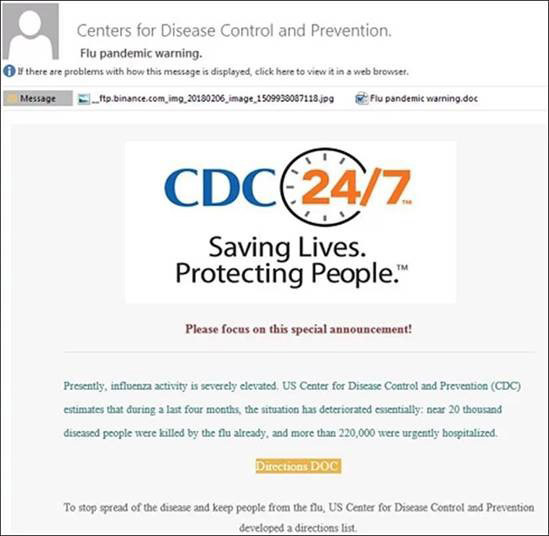
Ao mesmo tempo, os afiliados do GandCrab tiraram partido de uma longa e grave época de gripe (21 semanas), espalhando o ransomware através de e-mails de phishing supostamente provenientes dos Centros de Controlo e Prevenção de Doenças (CDC), com o assunto "Flu pandemic warning". A abertura do documento Word anexado, carregado de malware, iniciava a infeção pelo ransomware.
Graças ao seu exército de afiliados, à sua metodologia de ataque diversificada e às revisões regulares de código, o GandCrab tornou-se rapidamente o ransomware mais detetado entre empresas e consumidores em 2018, como foi relatado no... Malwarebytes Labs Relatório sobre o estado do malware .
Apesar do seu sucesso, ou talvez por causa dele, o GandCrab desistiu em maio de 2019, um ano e meio após o seu lançamento. Os investigadores de cibersegurança apresentaram uma série de teorias sobre o motivo.
O GandCrab não é tão bem sucedido como os seus criadores pretendiam que fosse. Não sabemos realmente quanto dinheiro a equipa do GandCrab ganhou. A sua reivindicação de $2 biliões de dólares em ganhos pode estar inflacionada e aqui está o porquê: Os investigadores de cibersegurança desenvolveram ferramentas gratuitas de desencriptação do GandCrab para versões anteriores do ransomware. Apenas duas semanas depois de a equipa do GandCrab ter anunciado que estava a abandonar o jogo, os investigadores da Bitdefender lançaram uma ferramenta de desencriptação final capaz de desencriptar a versão mais recente do GandCrab. Com uma maior sensibilização do público para as ferramentas de desencriptação gratuitas, cada vez mais potenciais vítimas evitam pagar qualquer potencial resgate.
A equipa GandCrab continuará a produzir ransomware e outros malwares sob um nome diferente. Ao anunciar o encerramento das suas operações, a equipa GandCrab fica livre para atormentar o mundo com novas ameaças ardilosas, fora do olhar atento dos investigadores de cibersegurança e das autoridades policiais. De facto, os investigadores de cibersegurança da [nome da empresa] Malwarebytes Reportaram uma nova variante de ransomware que apresentava uma notável semelhança com o GandCrab.
Conhecido como Sodinokibi (também conhecido como Sodin, também conhecido como REvil), este ransomware foi detectado na natureza quase dois meses depois de o GandCrab ter desistido e os investigadores fizeram imediatamente uma comparação com o ransomware extinto. Até ao momento, não há nenhuma prova que implique a equipa do GandCrab como os vilões por detrás do Sodinokibi, mas é uma aposta segura.
Para começar, o Sodinokibi segue o mesmo modelo de ransomware-as-a-service: a equipa do GandCrab é proprietária e suporta o software, permitindo que qualquer aspirante a cibercriminoso o utilize em troca de uma parte dos lucros.
O Sodinokibi segue o mesmo processo de atualização iterativo que o GandCrab. Até à data, houve seis versões do Sodinokibi.
O Sodinokibi utiliza alguns dos mesmos vectores de infeção, nomeadamente kits de exploração e anexos de e-mail maliciosos. No entanto, numa nova reviravolta, os criminosos por detrás do Sodinokibi começaram a utilizar fornecedores de serviços geridos (MSP) para espalhar infeções. Em agosto de 2019, centenas de consultórios dentários em todo o país descobriram que já não podiam aceder aos registos dos seus pacientes. Os atacantes usaram um MSP comprometido, neste caso uma empresa de software de registos médicos, para implantar o ransomware Sodinokibi em consultórios dentários que usavam o software de manutenção de registos.
Finalmente, a nota de resgate e o site de pagamento do Sodinokibi têm mais do que uma pequena semelhança com os do GandCrab.
Como se proteger do GandCrab
Embora o Malwarebytes A equipa de Ciências de Dados informa que as deteções do GandCrab estão em forte declínio, mas ainda temos de lidar com o Sodinokibi e outras variantes de ransomware. Dito isto, eis como se proteger do GandCrab e de outros ransomwares .
- Faça cópias de segurança dos seus ficheiros. Com cópias de segurança regulares dos dados, uma infeção de ransomware torna-se um pequeno inconveniente, embora irritante. Basta limpar e restaurar o seu sistema e continuar com a sua vida
- Desconfie de anexos e hiperligações de mensagens de correio eletrónico. Se receber uma mensagem de correio eletrónico de um amigo, familiar ou colega de trabalho e esta lhe parecer estranha, pense duas vezes. Se o e-mail for de uma empresa com a qual faz negócios, tente navegar para o sítio Web da empresa ou, se disponível, utilize a aplicação.
- Faça patches e actualizações regularmente. Manter o sistema atualizado impedirá que os atacantes tirem partido de exploits que podem ser utilizados para obter acesso não autorizado ao computador. As explorações, como se deve lembrar, são o principal método pelo qual o GandCrab infecta os sistemas alvo. Da mesma forma, se tiver software antigo e desatualizado no seu computador que já não esteja a utilizar, elimine-o.
- Limitar o acesso remoto. A melhor forma de se proteger contra um ataque de Protocolo de Ambiente de Trabalho Remoto (RDP) é limitar o acesso remoto. Pergunte-se: este sistema precisa mesmo de ser acedido remotamente? Se a resposta for sim, limite o acesso, pelo menos, aos utilizadores que realmente precisam dele. Melhor ainda, implemente uma rede privada virtual ( VPN ) para todos os utilizadores remotos; isto elimina qualquer possibilidade de um ataque RDP.
- Utilize palavras-passe fortes e não reutilize palavras-passe em vários sítios. No caso de ser absolutamente necessário aceder remotamente a um sistema, certifique-se de que utiliza uma palavra-passe forte com autenticação multi-fator. É verdade que lembrar palavras-passe únicas para todos os vários sites e aplicações que utiliza é uma tarefa difícil, se não impossível. Felizmente, um gestor de palavras-passe pode fazer isso por si.
- Utilize um software de cibersegurança. Por exemplo, Malwarebytes Premium para Windows bloqueia Trojans , vírus, downloads maliciosos, links fraudulentos e sites falsificados , impedindo que ransomwares, como o GandCrab, e outras infeções por malware se instalem no seu sistema.
Como remover o GandCrab
Se já foi vítima do GandCrab, há uma boa hipótese de não precisar de pagar o resgate. Em vez disso, siga estes passos para remover o GandCrab do seu PC.
- Exibir extensões de ficheiros no Windows . Por predefinição, a Microsoft apresenta as extensões de ficheiro. Windows Oculta as extensões de ficheiro (como .exe e . doc) e terá de ver essas extensões antes de avançar para o segundo passo. Em suma, abra o Explorador de Ficheiros, clique no separador Ver e marque a caixa Extensões de Nome de Ficheiro.
- Determine a versão do GandCrab. Agora que consegue ver as extensões dos ficheiros, pode descobrir qual a versão do GandCrab que tem, verificando as extensões dos seus ficheiros encriptados.
- A versão 1 do GandCrab dá a extensão .gdcb.
- O GandCrab versão 2 e 3 dá a extensão .crab.
- A versão 4 do GandCrab dá a extensão .krab.
- A versão 5 do GandCrab apresenta uma extensão aleatória de 5 letras.