Eine Website fordert Sie auf, auf „Zulassen“ zu klicken, um ein Quiz zu starten oder eine interessante Geschichte zu lesen. Wenig später warnt Sie Ihr Gerät vor Viren, verpassten Zahlungen oder rechtlichen Problemen.
Auch wenn jede Meldung wie ein neues Sicherheitsproblem aussieht, könnte die Ursache in einer Berechtigung liegen, die Sie zuvor erteilt haben.
Für Betrüger verwandeln Browser-Push-Benachrichtigungen einen flüchtigen Besuch in etwas viel Wertvolleres: den Zugriff auf Ihre Aufmerksamkeit, nachdem Sie ihre Website bereits verlassen haben.
Zwei Untersuchungen – darunter unsere eigene Recherche zu irreführenden Quizseiten und die Untersuchung von HUMAN Security zu einer Operation namens Pushpaganda – zeigen, wie diese Berechtigung zu einem Werkzeug für wiederholte Werbung, Scareware und Betrug werden kann.
Normalerweise hat eine irreführende Website nur begrenzte Möglichkeiten, Sie zu beeinflussen. Sobald Sie die Seite verlassen, verschwindet ihr Verkaufsargument.
Eine einfache Browser-Push- Benachrichtigungsberechtigung ändert diese Beziehung. Eine Website, der Sie die Berechtigung erteilt haben, kann Browserbenachrichtigungen senden, selbst wenn Sie sie nicht besuchen. Je nach Plattform und Browserkonfiguration können diese Benachrichtigungen sogar dann angezeigt werden, wenn der Browser nicht sichtbar geöffnet ist.
Genau das, was Betrüger brauchen
Das verschafft Betrügern mehrere Vorteile:
- Wiederholte Gelegenheiten zum Klicken. Anstatt sich auf einen einzigen Besuch zu verlassen, können sie weitere Nachrichten senden, um Sie zurück auf ihre Websites zu bringen.
- Ein überzeugenderer Ort, um eine Lüge zu verbreiten. Benachrichtigungen erscheinen über den Browser und das Betriebssystem, und ihre Formulierungen und Bilder können Sicherheitswarnungen, Finanznachrichten oder Nachrichten von Bekannten vortäuschen.
- Distanz zum ursprünglichen Trick. Bis die alarmierenden Meldungen erscheinen, erinnern Sie sich möglicherweise nicht mehr daran, welche Website die Berechtigung erhalten hat, geschweige denn, dass Sie die Warnmeldungen mit einem harmlos aussehenden Quiz in Verbindung bringen.
- Mehr Verdienstmöglichkeiten. Der dadurch entstehende Traffic kann Werbung, Affiliate-Aktionen, Betrug und unerwünschte Downloads fördern.
Das Zulassen von Benachrichtigungen installiert keine Schadsoftware . Betrüger können sie jedoch nutzen, um Sie zum Klicken auf einen schädlichen Link oder zum Herunterladen gefährlicher Dateien zu verleiten. Das erklärt, warum Ihr Gerät beunruhigende Warnungen anzeigen kann, obwohl ein Schadsoftware-Scan nichts Auffälliges findet.
Die Kampagnen
Das Quiz, das mit einem unerwünschten Extra kam
Unsere Untersuchung, die am 9. März veröffentlicht wurde, begann mit Kunden, die glaubten, ihre Geräte seien infiziert. Malwarebytes Die Scans verliefen ohne Befund. Screenshots halfen unserem Malware-Entfernungsteam, die eigentliche Fehlerquelle zu identifizieren: Web-Push-Benachrichtigungen.
Die Quizze waren zwar echt, aber der Trick bestand darin, die Leute glauben zu lassen, sie müssten die Benachrichtigungen zulassen, um daran teilnehmen zu können.
Beim Klicken auf „Quiz starten“ erschien zunächst die Benachrichtigungsanfrage des Browsers. Hinter dieser legitimen Browseraufforderung zeigte die Website ihre eigene Anweisung an:
„Klicken Sie auf ‚Zulassen‘, um fortzufahren.“
Auf der Seite wurde der Eindruck erweckt, man müsse die Benachrichtigungen zulassen, um am Quiz teilnehmen zu können, dabei bedeutete es in Wirklichkeit nur, der Zusendung zukünftiger Nachrichten zuzustimmen.
Von Clickbait zu einer Benachrichtigungsschleife
Am 14. April veröffentlichten die Satori-Forscher von HUMAN Security ein größeres Beispiel für dieselbe zugrunde liegende Strategie. Sie nannten es Pushpaganda .
Statt Quizfragen setzte die Aktion auf reißerische Artikel und Bilder, die oft Anzeichen von KI- generierter Kunst aufwiesen. Schlagzeilen versprachen aufsehenerregende Finanzentwicklungen oder unglaubliche Technologie-Schnäppchen. Die Inhalte erschienen in Google Discover-Feeds und waren somit einem breiten Publikum zugänglich. Android Und Chrome Nutzer. Die Forscher konnten nicht feststellen, ob diese Platzierungen auf bezahlte Werbung oder Suchmaschinenoptimierung zurückzuführen waren.
Sobald ein Besucher eine zugehörige Website aufrief, wurde er aufgefordert, Benachrichtigungen zu aktivieren. Die daraufhin versendeten Nachrichten hatten wenig mit dem Artikel zu tun, der den Besucher angezogen hatte. Forscher beobachteten gefälschte Haftbefehle, falsche Finanzwarnungen und Benachrichtigungen, die verpasste Anrufe von „Mama“ oder anderen Familienmitgliedern vortäuschten.

Betrug oder seriös? Scam Guard weiß es.
Scam Guard-Statistiken
Die Grafik zeigt die wöchentlichen Anzahl der von Scam Guard als Missbrauch von Quiz-Website-Benachrichtigungen (rot) und Pushpaganda (blau) klassifizierten Meldungen, basierend auf den von den Nutzern bereitgestellten Informationen.
Die Zählungen zeigen die im Zeitverlauf gemeldeten Fälle im Zusammenhang mit diesen Kampagnen. Sie stellen weder die Anzahl der einzelnen Opfer noch die bestätigten Infektionen oder die gesamte Kampagnenaktivität dar.
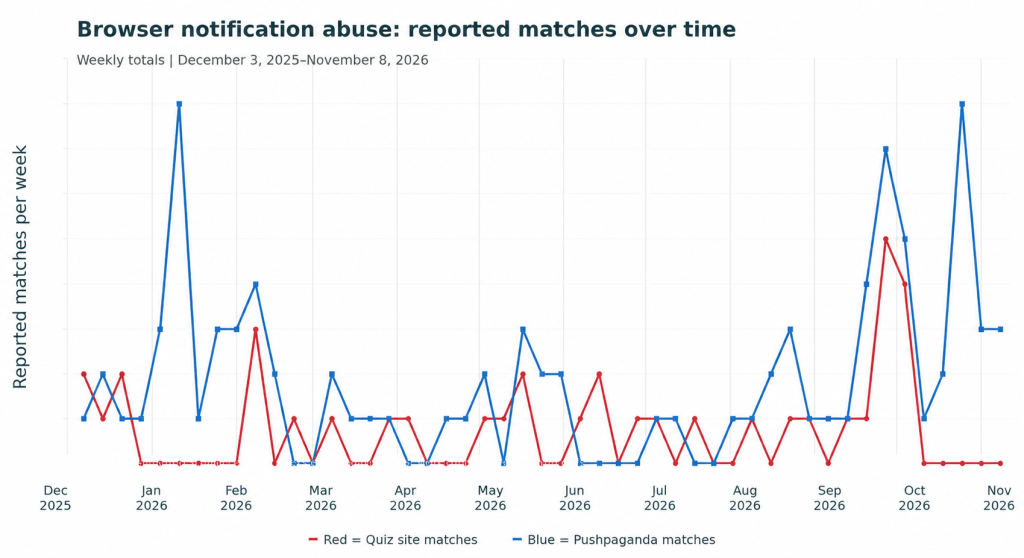
Zur Einordnung: Die Satori-Forscher von HUMAN Security beobachteten in einem siebentägigen Zeitraum, auf dem Höhepunkt der Operation, rund 240 Millionen Werbegebotsanfragen im Zusammenhang mit Pushpaganda-Domains.
Eine Gebotsanfrage fordert Werbetreibende in Echtzeit auf, für die Schaltung einer Anzeige zu bieten. Bei einer Push-Benachrichtigungs-Anzeigenauktion wird die Gewinneranzeige als Benachrichtigung an den Empfänger gesendet, der dies erlaubt hat.
Beachten Sie den Kursrückgang nach Veröffentlichung der Berichte. Der Wiederaufbau der Infrastruktur braucht Zeit, aber Kriminelle werden dies tun, wenn sie die Investition für lohnenswert halten.
Wie man sicher bleibt
Aktivieren Sie Benachrichtigungen nur, wenn Sie regelmäßig Nachrichten von einer Website erhalten möchten. Hier einige hilfreiche Hinweise:
- Klicken Sie nicht auf Eingabeaufforderungen, bevor Sie sicher sind, welche Auswirkungen diese haben.
- Die Option „Benachrichtigungen weiterhin zulassen“ sollte man als Warnsignal betrachten, insbesondere bei Quizzen, Videoseiten oder unbekannten Websites.
- Nutzen Sie Internetschutz. Malwarebytes Browser Guard ist ein kostenloses Tool, das Ihnen hilft, schädliche Websites zu blockieren.
Werden Sie ständig von unerwünschten Benachrichtigungen belästigt, handelt es sich möglicherweise um Web-Push-Benachrichtigungen. Hier erfahren Sie, wie Sie die Website, die diese sendet, identifizieren und sie in verschiedenen gängigen Browsern deaktivieren können.
Auf unterstützt Android Geräte, Chrome Benachrichtigungen enthalten eine Abmeldeoption . Nutzen Sie diese integrierte Funktion anstelle eines Links in einer verdächtigen Nachricht. Wenn Sie eine unerwünschte Website-Benachrichtigung erhalten, … Chrome An Android :
- Zum Öffnen vom oberen Bildschirmrand nach unten wischen Android Benachrichtigungsfeld.
- Suchen Sie in der Benachrichtigung nach einer Option zum Abmelden .
- Falls vorhanden, tippen Sie darauf, um zukünftige Benachrichtigungen von dieser Website zu unterbinden. Chrome Bietet außerdem die Möglichkeit, das Abbestellen rückgängig zu machen, falls Sie es versehentlich protokollieren.
Falls die Option „Abmelden“ nicht vorhanden ist, öffnen Sie Chrome Gehen Sie zu „Mehr“ > „Einstellungen“ > „Website-Einstellungen“ > „Benachrichtigungen“ . Überprüfen Sie die zugelassenen Websites und blockieren Sie die betreffende Website. Sie müssen keinen Link in der verdächtigen Benachrichtigung anklicken, um die Berechtigungen zu verwalten.
„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →