

Microsoft veröffentlicht wichtige Sicherheitsupdates am zweiten Dienstag jedes Monats, dem sogenannten „Patch Tuesday“. Die Updates dieses Monats beheben 59 Microsoft CVEs, darunter sechs Zero-Day-Sicherheitslücken.
Werfen wir einen kurzen Blick auf diese sechs aktiv ausgenutzten Zero-Days.
Windows Sicherheitslücke zur Umgehung von Shell-Sicherheitsfunktionen
CVE-2026-21510 ( CVSS-Wert 8,8 von 10) ist eine Sicherheitslücke, die umgangen werden kann. Windows Ein Versagen des Schutzmechanismus ermöglicht es einem Angreifer, diesen zu umgehen. Windows SmartScreen und ähnliche Aufforderungen werden ausgelöst, sobald ein Benutzer dazu verleitet wird, einen schädlichen Link oder eine schädliche Verknüpfungsdatei zu öffnen.
Die Schwachstelle wird über das Netzwerk ausgenutzt, erfordert jedoch weiterhin eine Interaktion des Benutzers. Das Opfer muss durch Social Engineering dazu gebracht werden, die mit einer Falle versehene Verknüpfung oder den Link zu starten, damit die Umgehung ausgelöst wird. Bei erfolgreicher Ausnutzung kann der Angreifer die üblichen Sicherheitsdialoge „Sind Sie sicher?“ für nicht vertrauenswürdige Inhalte unterdrücken oder umgehen, wodurch es einfacher wird, weitere Payloads zu übertragen und auszuführen, ohne den Verdacht des Benutzers zu wecken.
Sicherheitslücke beim Umgehen von Sicherheitsfunktionen im MSHTML-Framework
CVE-2026-21513 (CVSS-Score 8,8 von 10) betrifft das MSHTML-Framework, das von Trident/Embedded Web Rendering in Internet Explorer verwendet wird. Es wird als Ausfall eines Schutzmechanismus klassifiziert, der zu einer Umgehung der Sicherheitsfunktion über das Netzwerk führt.
Für einen erfolgreichen Angriff muss das Opfer eine schädliche HTML-Datei oder eine speziell gestaltete Verknüpfung (.lnk) öffnen, die MSHTML für die Darstellung nutzt. Nach dem Öffnen ermöglicht die Schwachstelle einem Angreifer, bestimmte Sicherheitsprüfungen in MSHTML zu umgehen, wodurch möglicherweise normale Browser- oder Office-Sandbox- oder Warnschutzmaßnahmen entfernt oder abgeschwächt werden und die Ausführung von Folgecode oder Phishing-Aktivitäten ermöglicht werden.
Sicherheitslücke beim Umgehen von Sicherheitsfunktionen in Microsoft Word
CVE-2026-21514 (CVSS-Score 5,5 von 10) betrifft Microsoft Word. Es stützt sich bei einer Sicherheitsentscheidung auf nicht vertrauenswürdige Eingaben, was zu einer Umgehung der lokalen Sicherheitsfunktion führt.
Ein Angreifer muss einen Benutzer dazu verleiten, ein bösartiges Word-Dokument zu öffnen, um diese Sicherheitslücke auszunutzen. Bei einer erfolgreichen Ausnutzung wird die nicht vertrauenswürdige Eingabe falsch verarbeitet, wodurch die Schutzmaßnahmen von Word für eingebettete oder aktive Inhalte möglicherweise umgangen werden. Dies führt zur Ausführung von Inhalten, die vom Angreifer kontrolliert werden und normalerweise blockiert würden.
Sicherheitslücke durch Erhöhung der Berechtigungen im Desktop Window Manager
CVE-2026-21519 (CVSS-Wert 7,8 von 10) ist eine lokale Sicherheitslücke, die eine Erhöhung der Benutzerrechte ermöglicht. Windows Der Desktop Window Manager wird durch eine Typenverwechslung verursacht (ein Fehler, bei dem das System einen Datentyp als einen anderen behandelt, was zu unbeabsichtigtem Verhalten führt).
Ein lokal authentifizierter Angreifer mit geringen Berechtigungen und ohne erforderliche Benutzerinteraktion kann das Problem ausnutzen, um höhere Berechtigungen zu erlangen. Die Ausnutzung muss lokal erfolgen, beispielsweise über ein speziell gestaltetes Programm oder eine Exploit-Kette, die auf dem Zielsystem ausgeführt wird. Ein Angreifer, der diese Sicherheitslücke erfolgreich ausnutzt, könnte SYSTEM-Berechtigungen erlangen.
Windows Denial-of-Service-Schwachstelle im Remote Access Connection Manager
CVE-2026-21525 (CVSS-Wert 6,2 von 10) ist eine Denial-of-Service-Schwachstelle in der Windows Remote Access Connection Manager-Dienst (RasMan).
Ein nicht authentifizierter lokaler Angreifer kann die Schwachstelle mit geringem Aufwand ausnutzen, was zu einer hohen Auswirkung auf die Verfügbarkeit, jedoch zu keiner direkten Auswirkung auf die Vertraulichkeit oder Integrität führt. Das bedeutet, dass er den Dienst oder möglicherweise das System zum Absturz bringen könnte, jedoch keine Berechtigungen erweitern oder bösartigen Code ausführen könnte.
Windows Sicherheitslücke in Remotedesktopdiensten zur Rechteausweitung
CVE-2026-21533 (CVSS-Wert 7,8 von 10) ist eine Sicherheitslücke, die eine Rechteausweitung ermöglicht. Windows Remote Desktop Services, verursacht durch unsachgemäße Rechteverwaltung.
Ein lokal authentifizierter Angreifer mit geringen Berechtigungen und ohne erforderliche Benutzerinteraktion kann die Schwachstelle ausnutzen, um seine Berechtigungen auf SYSTEM zu erweitern und die Vertraulichkeit, Integrität und Verfügbarkeit des betroffenen Systems vollständig zu kompromittieren. Eine erfolgreiche Ausnutzung umfasst in der Regel die Ausführung von vom Angreifer kontrolliertem Code auf einem System mit Remote Desktop Services und den Missbrauch des anfälligen Pfads zur Berechtigungsverwaltung.
Azure-Sicherheitslücken
Azure-Benutzern wird außerdem empfohlen, zwei kritische Sicherheitslücken mit einer CVSS-Bewertung von 9,8 zu beachten:
- CVE-2026-21531betrifft Azure SDK
- CVE-2026-24300betrifft Azure Front Door
So wenden Sie Korrekturen an und prüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und schützen Ihr System. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
1. Einstellungen öffnen
- Klicken Sie auf die Schaltfläche „Start“ (die Windows (Logo unten links auf Ihrem Bildschirm).
- Klicken Sie auf Einstellungen (es sieht aus wie ein kleines Zahnrad).
2. Gehen Sie zu Windows Update.
- Im Fenster „Einstellungen“ wählen Sie Windows Update“ (normalerweise unten im Menü auf der linken Seite).
3.Auf Updates prüfen
- Klicken Sie auf die Schaltfläche " Nach Updates suchen".
- Windows wird nach den neuesten Patch-Dienstag-Updates suchen.
- Wenn Sie zuvor automatische Updates ausgewählt haben, wird dies möglicherweise unter„Update-Verlauf“ angezeigt:
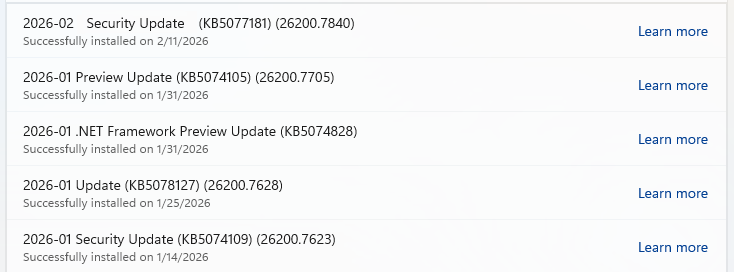
- Oder es wird die Meldung„Neustart erforderlich“angezeigt, was bedeutet, dass Sie lediglich Ihr System neu starten müssen, um die Aktualisierung abzuschließen.
- Wenn nicht, fahren Sie mit den folgenden Schritten fort.
4. Download und installieren
- Wenn Updates gefunden werden, werden sie sofort heruntergeladen. Sobald der Download abgeschlossen ist, wird eine Schaltfläche mit der Aufschrift " Jetzt installieren oder neu starten" angezeigt.
- Klicken Sie bei Bedarf auf Installieren und folgen Sie den Aufforderungen. Normalerweise muss Ihr Computer neu gestartet werden, um die Aktualisierung abzuschließen. Wenn dies der Fall ist, klicken Sie auf Jetzt neu starten.
5. Prüfen Sie, ob Sie auf dem neuesten Stand sind
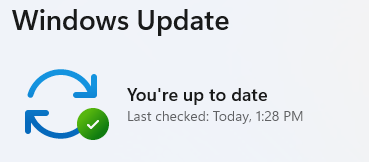
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung!
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .









